1/20
Czym jest bezpieczeństwo informacji?
Slajd definiuje pojęcie bezpieczeństwa informacji oraz jego kluczową rolę w nowoczesnej infrastrukturze organizacji.

Istota i zakres ochrony aktywów cyfrowych

  • Definicja ochrony: proces zapewnienia poufności, integralności i dostępności danych przetwarzanych w systemach.
  • Cyfryzacja procesów: informacja stała się najcenniejszym aktywem operacyjnym podlegającym bezpośrednim atakom.
  • Zarządzanie ryzykiem: głównym celem nie jest całkowita eliminacja zagrożeń, lecz redukcja ryzyka do poziomu akceptowalnego.
  • Zgodność z normami: wdrożenie systemowego podejścia do ochrony w oparciu o międzynarodowe standardy ISO/IEC 27001.
Bezpieczeństwo informacji: proces zachowania poufności, integralności oraz dostępności informacji, z uwzględnieniem takich właściwości jak autentyczność, rozliczalność i niezaprzeczalność. Obejmuje zabezpieczenia organizacyjne, fizyczne oraz techniczne chroniące dane przed zniszczeniem lub nieuprawnionym dostępem.
Koncepcja bezpieczeństwa informacji
1a/20
Literatura i źródła wiedzy
Slajd prezentuje kanon literatury przedmiotu z zakresu cyberbezpieczeństwa, inżynierii sieciowej oraz testów penetracyjnych.

Podręczniki, monografie akademickie i serwisy branżowe

Literatura przedmiotu: zbiór recenzowanych publikacji naukowych, norm inżynierskich oraz monografii specjalistycznych stanowiących podstawę teoretyczną i metodyczną w dziedzinie bezpieczeństwa teleinformatycznego. Służy ugruntowaniu wiedzy akademickiej i weryfikacji dobrych praktyk projektowych.
+-----------------------------------------------------+
|             KANON WIEDZY CYBERBEZPIECZEŃSTWA        |
+-----------------------------------------------------+
| 1. Etyczny hacking i ochrona sieci LAN/WLAN         |
| 2. Podstawy bezpieczeństwa informacji (J. Andress)  |
| 3. Sieci VPN i ochrona transmisji danych (M. Serafin)|
| 4. Analiza ryzyka i ochrona systemów (K. Liderman)   |
| 5. Normy międzynarodowe: ISO/IEC 27001, NIST SP 800 |
+-----------------------------------------------------+
2/20
Triada CIA: fundament bezpieczeństwa
Slajd omawia koncepcję triady CIA stanowiącej uniwersalny punkt wyjścia do modelowania bezpieczeństwa teleinformatycznego.

Trzy kardynalne filary ochrony systemów i danych

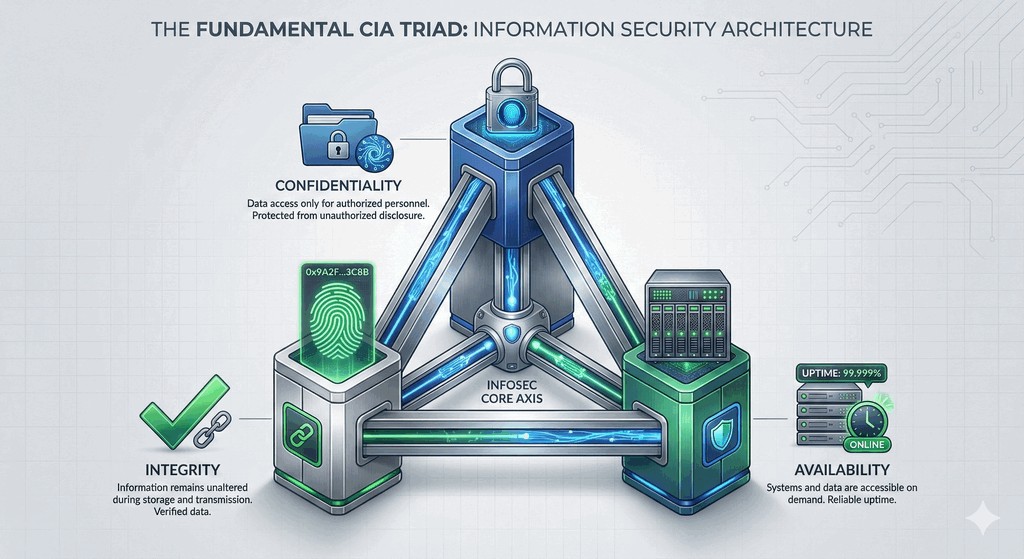
  • Poufność (Confidentiality): zapewnienie, że dostęp do informacji mają wyłącznie podmioty do tego formalnie uprawnione.
  • Integralność (Integrity): gwarancja dokładności, kompletności i nienaruszalności danych przed nieautoryzowaną modyfikacją.
  • Dostępność (Availability): zapewnienie terminowego i nieprzerwanego dostępu do zasobów dla uprawnionych użytkowników.
  • Konflikty celów: zwiększenie poufności (np. złożone szyfrowanie) może negatywnie wpływać na dostępność i wydajność systemów.
Triada CIA: model bezpieczeństwa teleinformatycznego definiujący trzy fundamentalne cele ochronne: poufność (zapobieganie nieuprawnionemu ujawnieniu), integralność (zapobieganie nieautoryzowanym zmianom) oraz dostępność (zapewnienie gotowości operacyjnej zasobu na żądanie).
Triada bezpieczeństwa CIA
3/20
Dodatkowe atrybuty bezpieczeństwa
Slajd przedstawia uzupełniające filary ochrony danych: autentyczność, rozliczalność oraz niezaprzeczalność.

Rozszerzenie modelu CIA w nowoczesnych sieciach

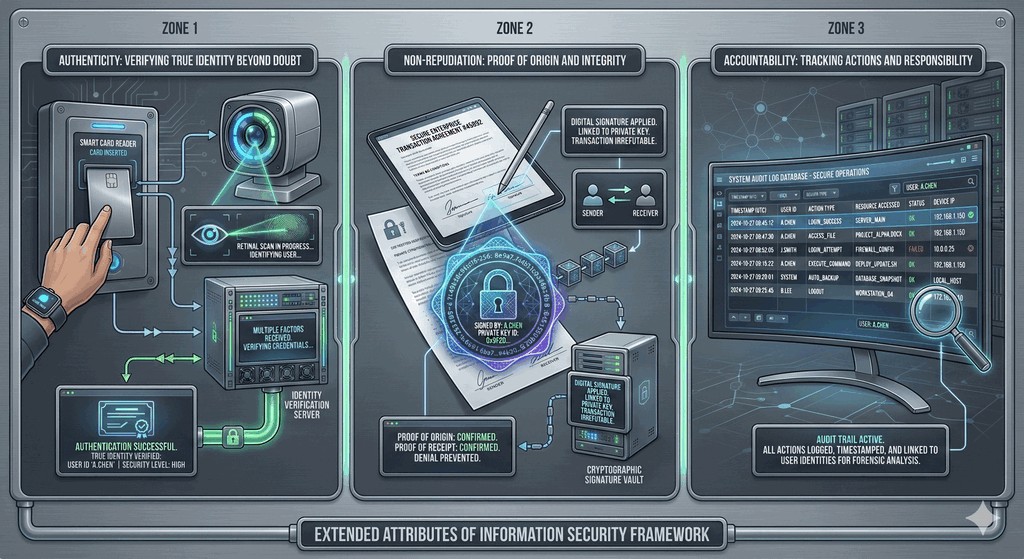
  • Autentyczność (Authenticity): pewność, że podmiot lub zasób jest w rzeczywistości tym, za kogo się podaje.
  • Rozliczalność (Accountability): możliwość jednoznacznego powiązania każdego działania w systemie z konkretnym użytkownikiem.
  • Niezaprzeczalność (Non-repudiation): niemożność zanegowania wykonania operacji lub wysłania komunikatu (np. podpis cyfrowy).
  • Rejestrowanie zdarzeń (Audit trail): centralne logowanie operacji umożliwiające późniejszą rekonstrukcję przebiegu incydentów.
Niezaprzeczalność (Non-repudiation): właściwość zapewniająca dowód wykonania określonego działania lub wysłania komunikatu, uniemożliwiająca podmiotowi skuteczne zaprzeczenie swojemu udziałowi w operacji. W systemach cyfrowych jest realizowana za pomocą kryptograficznego podpisu elektronicznego.
Rozszerzone atrybuty bezpieczeństwa
4/20
Podstawowa terminologia: aktywa
Slajd omawia pojęcie aktywa teleinformatycznego, proces jego inwentaryzacji oraz wycenę wartości biznesowej.

Identyfikacja i klasyfikacja chronionych zasobów

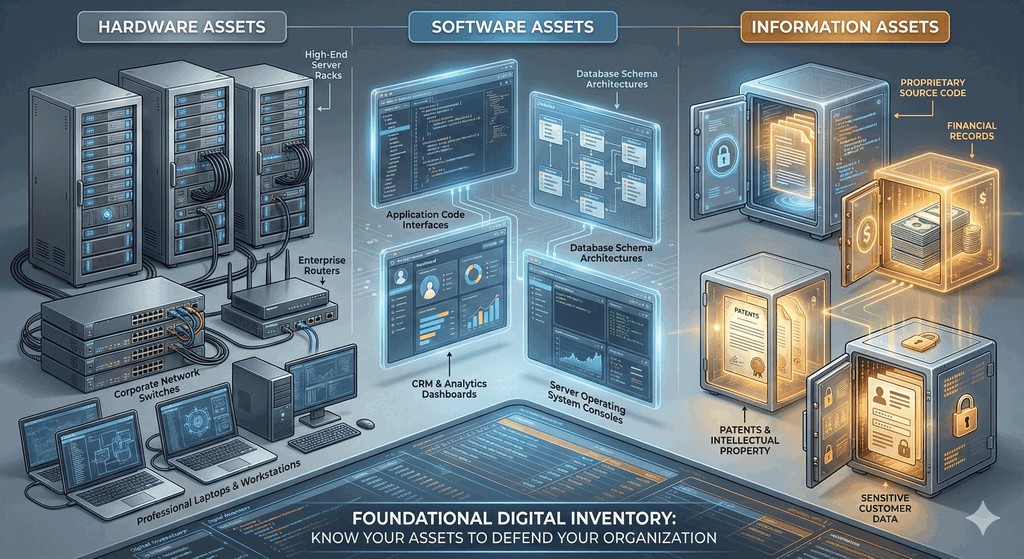
  • Definicja aktywa (Asset): każdy element infrastruktury, danych lub procesów mający realną wartość dla funkcjonowania firmy.
  • Aktywa materialne: serwery fizyczne, macierze dyskowe, routery, przełączniki oraz okablowanie strukturalne.
  • Aktywa niematerialne: bazy danych, własność intelektualna, kod źródłowy, tajemnice przedsiębiorstwa i reputacja.
  • Wycena krytyczności: podział zasobów na kategorie krytyczności w celu proporcjonalnego alokowania budżetu ochronnego.
Aktywo (Asset): każdy materialny lub niematerialny zasób organizacji podlegający ochronie, którego utrata, uszkodzenie lub ujawnienie spowodowałoby wymierne straty finansowe, operacyjne lub prawne. Inwentaryzacja aktywów stanowi punkt wyjścia dla każdego audytu bezpieczeństwa.
Przykłady aktywów IT w organizacji
5/20
Podatności (vulnerabilities) i luki bezpieczeństwa
Slajd przedstawia źródła powstawania luk w zabezpieczeniach oraz międzynarodowe systemy ich rejestracji CVE i CVSS.

Słabości w oprogramowaniu, architekturze i konfiguracji

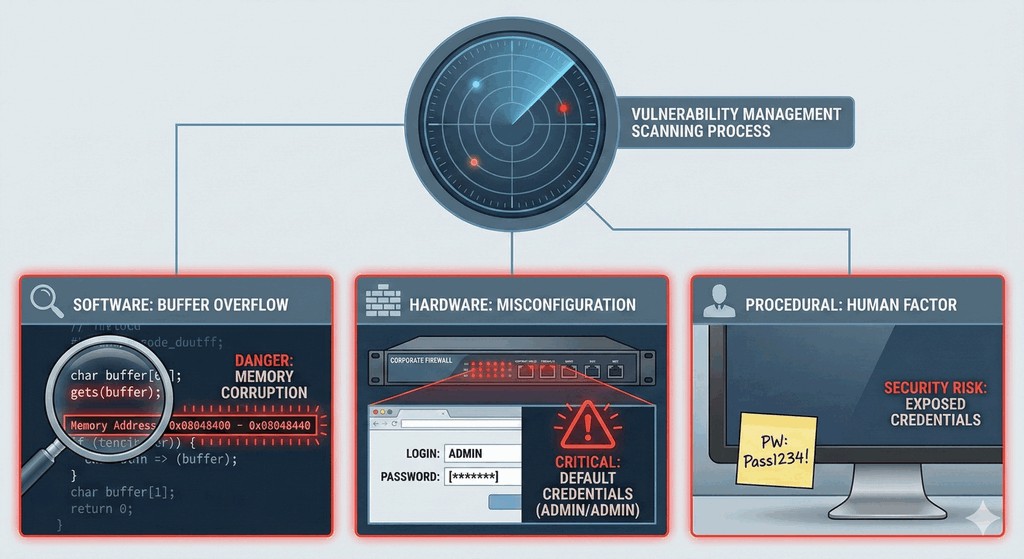
  • Definicja podatności: słabość w kodzie, architekturze systemu lub procedurze mogąca zostać wyeksploatowana przez adwersarza.
  • Katalog CVE (MITRE): globalny rejestr Common Vulnerabilities and Exposures unifikujący identyfikację znanych podatności.
  • Metryka CVSS: Common Vulnerability Scoring System oceniający powagę błędu w skali 0.0 - 10.0 na podstawie wektora ataku.
  • Podatności zero-day (0-day): luki znane i wykorzystywane przez atakujących, dla których producent nie wydał jeszcze poprawki.
Podatność (Vulnerability): wada lub słabość w projekcie, implementacji, konfiguracji lub zarządzaniu systemem teleinformatycznym, która może zostać wykorzystana przez źródło zagrożenia do naruszenia poufności, integralności lub dostępności danych.
Luki w oprogramowaniu i sprzęcie
6/20
Zagrożenia (threats) i wektory ataku
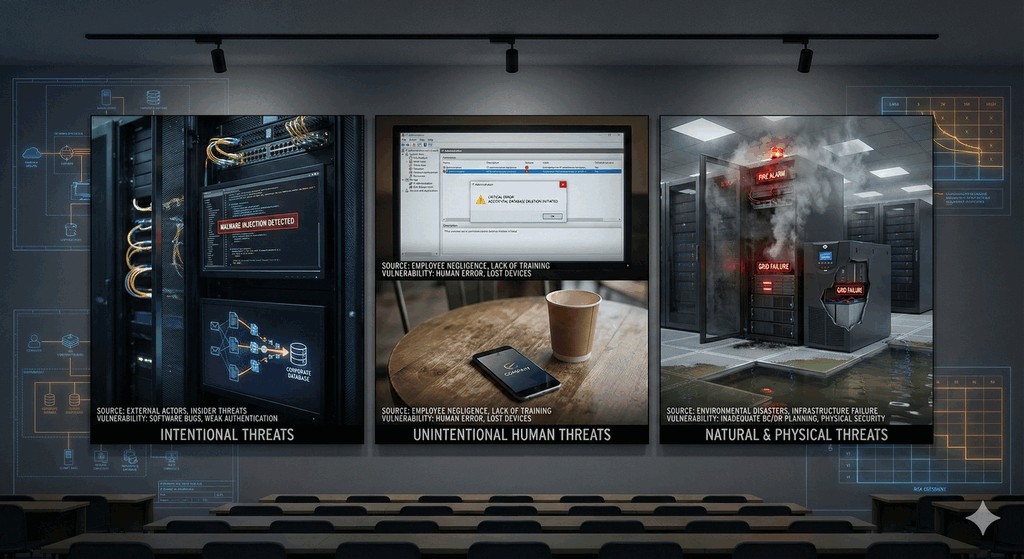
Slajd omawia taksonomię zagrożeń sieciowych, motywacje podmiotów zagrażających oraz mechanizmy propagacji ataków.

Czynniki inicjujące incydenty w ekosystemie sieciowym

  • Zagrożenie a podatność: zagrożenie to potencjalne zdarzenie, które może wyrządzić szkodę, wykorzystując istniejącą podatność.
  • Wektor ataku (Attack Vector): ścieżka lub metoda techniczna, którą intruz wykorzystuje do uzyskania dostępu do zasobu.
  • Zagrożenia celowe a przypadkowe: świadome cyberataki intruzów vs błędy konfiguracji, awarie zasilania i katastrofy naturalne.
  • Klasyfikacja źródeł: podział na zagrożenia wewnętrzne (nieuważni lub nielojalni pracownicy) oraz zewnętrzne (przestępczość, APT).
Zagrożenie (Threat): potencjalna przyczyna niepożądanego incydentu, która może doprowadzić do wyrządzenia szkody w systemie lub organizacji poprzez naruszenie reguł bezpieczeństwa. Do zaistnienia incydentu niezbędna jest obecność korespondującej podatności.
Kategorie zagrożeń w sieci
7/20
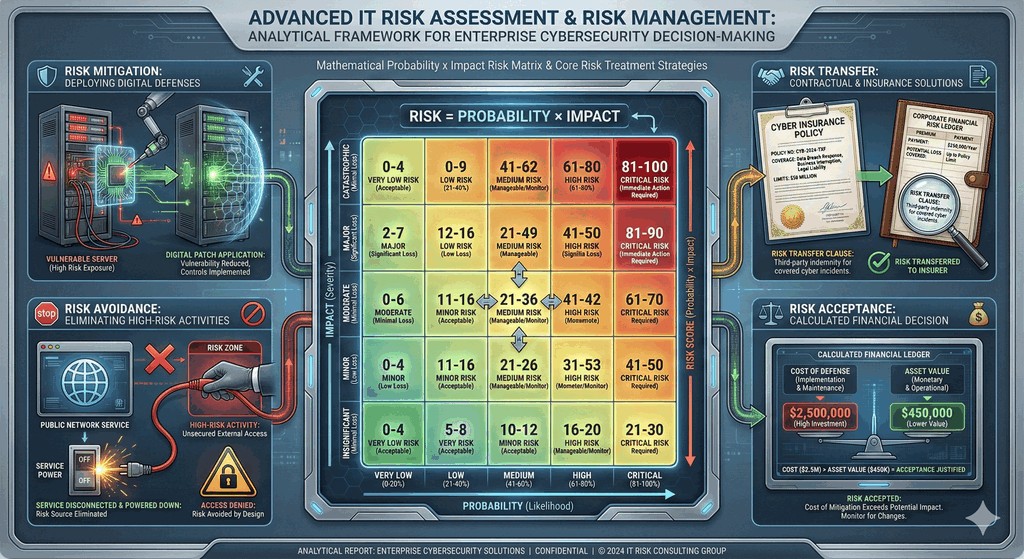
Ocena i zarządzanie ryzykiem teleinformatycznym
Slajd przedstawia metodykę identyfikacji, szacowania oraz kontroli ryzyka w oparciu o standard ISO/IEC 27005.

Metody jakościowe, ilościowe i strategie mitygacji

  • Równanie ryzyka: funkcja prawdopodobieństwa wystąpienia zagrożenia oraz skali jego potencjalnego wpływu biznesowego.
  • Analiza ilościowa (ALE): model wyliczający roczną oczekiwaną stratę finansową: ALE = SLE * ARO.
  • Analiza jakościowa: macierz prawdopodobieństwo-wpływ klasyfikująca ryzyka na poziomy: niskie, średnie, wysokie i krytyczne.
  • Cztery strategie reakcji: mitygacja (wdrożenie kontroli), transfer (ubezpieczenie), unikanie (wycofanie usługi) oraz akceptacja.
Ryzyko teleinformatyczne (Cyber Risk): potencjalna strata wynikająca ze zmaterializowania się zagrożenia wykorzystującego podatność określonego aktywa. Wymiar ryzyka determinowany jest przez iloczyn prawdopodobieństwa wystąpienia incydentu i skali jego negatywnych konsekwencji dla organizacji.
Macierz oceny ryzyka IT
8/20
Kategorie hakerów: białe, czarne i szare kapelusze
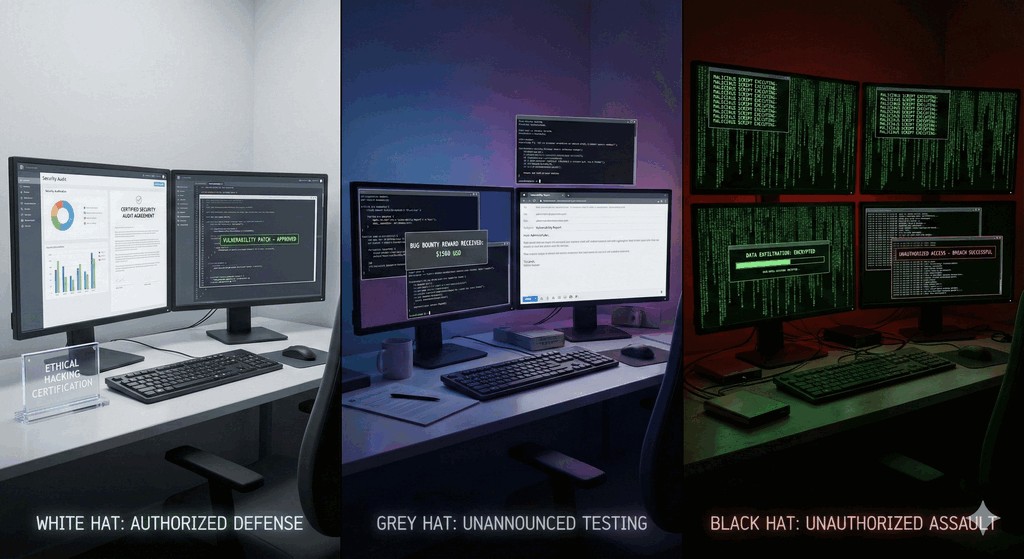
Slajd omawia klasyfikację badaczy bezpieczeństwa i intruzów w oparciu o motywacje, etykę oraz legalność działań.

Motywacje, metodyka i uwarunkowania prawne badaczy

  • Białe kapelusze (White Hats): etyczni hakerzy i testerzy penetracyjni działający na zlecenie i za pisemną zgodą właściciela systemu.
  • Czarne kapelusze (Black Hats): cyberprzestępcy łamiący zabezpieczenia w celach zysku finansowego, sabotażu lub kradzieży danych.
  • Szare kapelusze (Grey Hats): osoby ujawniające podatności bez uprzedniej zgody, lecz często bez bezpośrednich zamiarów przestępczych.
  • Programy Bug Bounty: formalne platformy nagradzające badaczy za odpowiedzialne i poufne zgłaszanie wykrytych luk bezpieczeństwa.
Etyczny haker (White Hat): specjalista do spraw bezpieczeństwa teleinformatycznego posiadający formalną zgodę właściciela na testowanie odporności systemów przy użyciu metod stosowanych przez cyberprzestępców, w celu wykrycia i załatania luk przed ich złośliwym wykorzystaniem.
Biały, Czarny i Szary kapelusz hakerski
9/20
Script Kiddies i haktywiści
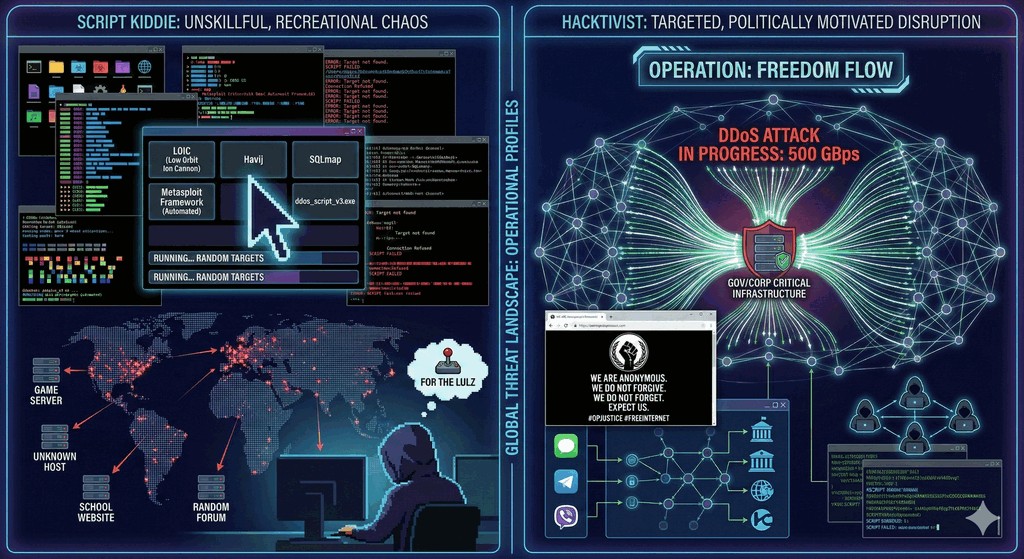
Slajd analizuje zagrożenia generowane przez amatorów korzystających z gotowych narzędzi oraz grupy motywowane politycznie.

Aspekty techniczne ataków nieskomplikowanych i motywowanych ideologicznie

  • Script Kiddies: osoby o niskich kompetencjach technicznych uruchamiające cudze skrypty i exploit-kity bez zrozumienia ich działania.
  • Wolumen ataków amatorskich: mimo braku zaawansowania generują ogromny szum w logach sieciowych i potrafią sparaliżować niezabezpieczone usługi.
  • Haktywizm (Hacktivism): łamanie zabezpieczeń motywowane ideologią, polityką, protestem społecznym lub przekonaniami religijnymi.
  • Typowe metody haktywistów: masowe ataki DDoS paraliżujące portale rządowe oraz defacement podmieniający treść stron WWW.
Haktywizm: praktyka wykorzystywania technik hakerskich i cyberataków do promowania celów politycznych, społecznych lub ideologicznych. Działania te obejmują m.in. ataki odmowy usługi (DDoS), kradzież i publikację kompromitujących dokumentów (doxing) oraz podmianę stron internetowych (defacement).
Gotowe zautomatyzowane narzędzia ataku
10/20
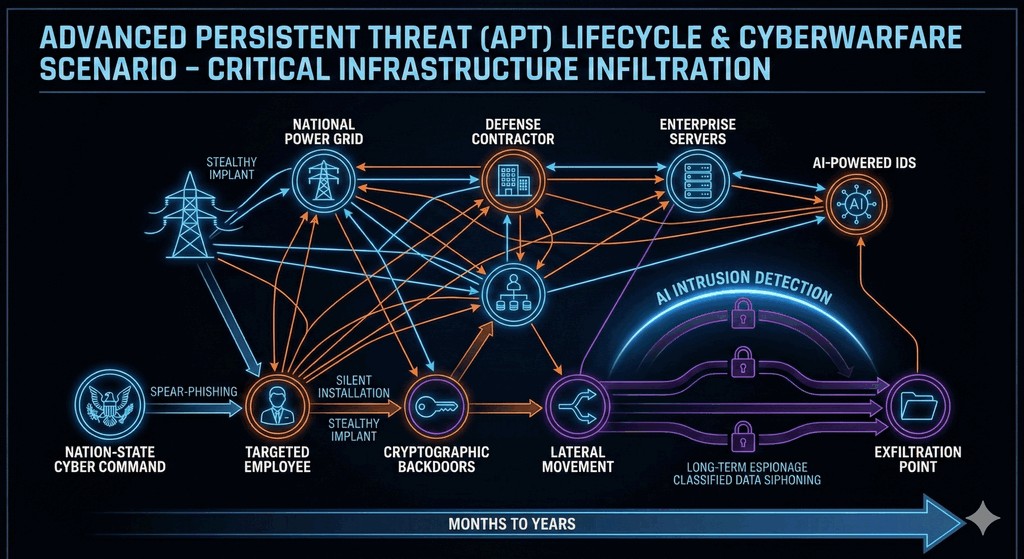
Grupy APT i cyberwojna
Slajd charakteryzuje strukturę, zasoby oraz techniki operacyjne grup APT prowadzących wieloletni cyberwywiad.

Zaawansowane zagrożenia trwałe sponsorowane przez państwa

  • Definicja APT: Advanced Persistent Threat - wysoce zorganizowane zespoły dysponujące wielomilionowymi budżetami państwowymi.
  • Trwałość w infrastrukturze (Persistence): infiltracja sieci trwająca miesiącami lub latami bez wywoływania alarmów w systemach.
  • Framework MITRE ATT&CK: globalna baza taksonomiczna kategoryzująca taktyki, techniki i procedury (TTP) stosowane przez grupy APT.
  • Ataki na infrastrukturę krytyczną: celowanie w sieci energetyczne, transport, telekomunikację oraz sektor finansowy w konfliktach hybrydowych.
Advanced Persistent Threat (APT): zaawansowane, trwałe zagrożenie teleinformatyczne realizowane przez wysoce wykwalifikowaną grupę adwersarzy, najczęściej finansowaną lub kierowaną przez agencje wywiadowcze państw. Charakteryzuje się wykorzystaniem podatności 0-day, technik ukrywania obecności oraz precyzyjnym profilowaniem celu.
Schemat ataku zaawansowanego APT
11/20
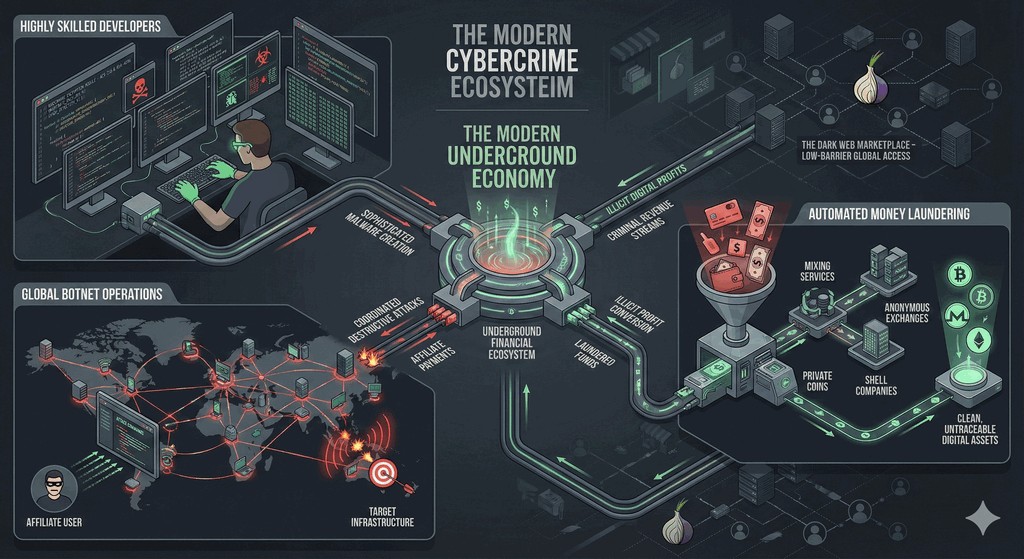
Motywacje cyberprzestępców - wektory i cele ataków
Slajd analizuje ekonomiczne podłoże współczesnej cyberprzestępczości ze szczególnym uwzględnieniem modelu Ransomware-as-a-Service.

Ekonomia podziemia cybernetycznego i model Cybercrime-as-a-Service

  • Finansowy motor ataków: ponad 80% incydentów motywowanych jest bezpośrednią chęcią wyłudzenia okupu lub kradzieży środków.
  • Zjawisko Ransomware-as-a-Service (RaaS): twórcy złośliwego kodu udostępniają platformę afiliantom, pobierając prowizję od okupu.
  • Wymuszenia wielopoziomowe (Double/Triple Extortion): poza szyfrowaniem danych adwersarze grożą ich publikacją oraz atakami DDoS na klientów.
  • Monetyzacja tożsamości: handel wykradzionymi poświadczeniami i bazami klientów na nielegalnych forach darknetu.
Ransomware-as-a-Service (RaaS): model biznesowy cyberprzestępczości zorganizowanej, w którym autorzy oprogramowania wymuszającego okup licencjonują swój kod dystrybutorom (afiliantom) w zamian za określony procent z wyłudzonych płatności w kryptowalutach.
Znaczki motywacji: pieniądze, polityka
12/20
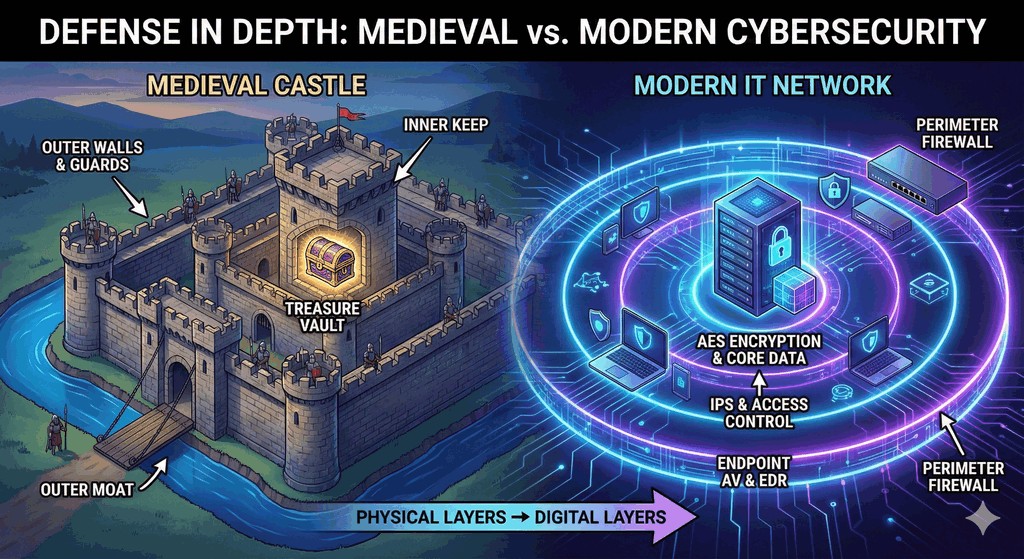
Defense in Depth: obrona warstwowa
Slajd omawia koncepcję obrony w głąb, eliminującą pojedyncze punkty awarii zabezpieczeń w strukturze przedsiębiorstwa.

Strategia wielopoziomowego zabezpieczania systemów

  • Założenie o przełamaniu: architektura zakłada, że dowolna pojedyncza linia obrony może zostać sforsowana przez atakującego.
  • Warstwy obronne: ochrona fizyczna, zabezpieczenia obwodu (firewalle), segmentacja LAN, ochrona hosta, ochrona aplikacji i danych.
  • Dywersyfikacja mechanizmów: stosowanie rozwiązań od różnych dostawców i na różnych poziomach stosu ISO/OSI.
  • Minimalizacja powierzchni ataku: wyłączanie zbędnych portów, protokołów i usług na każdym szczeblu infrastruktury.
Defense in Depth (Obrona w głąb): strategia bezpieczeństwa teleinformatycznego polegająca na wdrożeniu wielu niezależnych, komplementarnych warstw kontroli ochronnych w całym środowisku IT. W przypadku przełamania jednej warstwy kolejne mechanizmy powstrzymują lub opóźniają dalszą ekspansję intruza.
Porównanie zamku do warstw IT
13/20
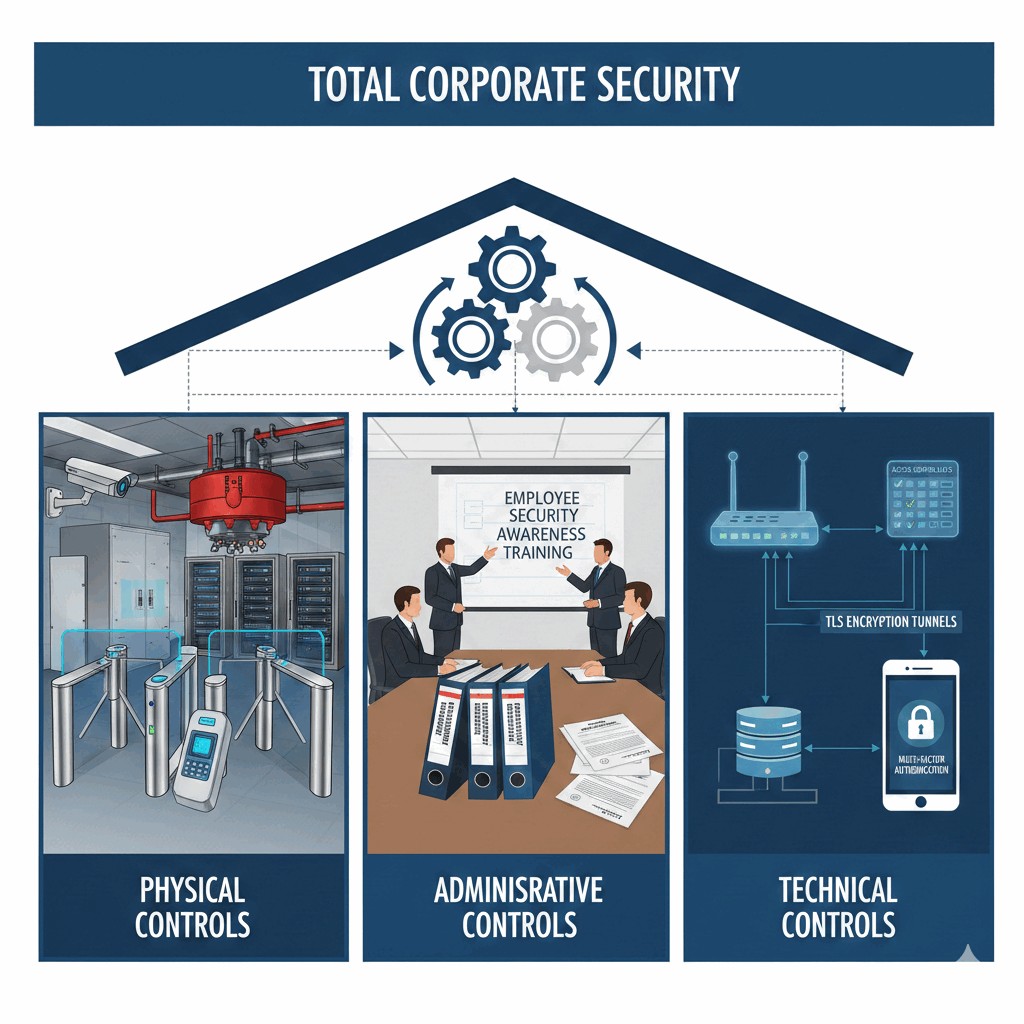
Klasyfikacja kontroli bezpieczeństwa
Slajd przedstawia taksonomię kontroli bezpieczeństwa z uwzględnieniem kryterium funkcjonalnego oraz wykonawczego.

Podział mechanizmów według funkcji i sposobu realizacji

  • Kontrole prewencyjne (Preventive): blokują próby naruszenia reguł przed wystąpieniem incydentu (np. firewall, szyfrowanie, MFA).
  • Kontrole detekcyjne (Detective): identyfikują i alarmują o trwających lub przeszłych incydentach (np. IDS, systemy SIEM, logi).
  • Kontrole korygujące (Corrective): przywracają stan normalny po wystąpieniu awarii lub włamania (np. kopie zapasowe, procedury DRP).
  • Podział wg sposobu wdrożenia: kontrole techniczne (sprzęt, soft), administracyjne (polityki, szkolenia) oraz fizyczne (zamki, zasilanie).
Kontrola bezpieczeństwa (Security Control): określony środek techniczny, administracyjny lub fizyczny wdrożony w celu modyfikacji ryzyka, zapobieżenia incydentowi, jego wykrycia lub zminimalizowania wywołanych przezeń strat operacyjnych zgodnie z normą ISO/IEC 27002.
Podział kontroli zabezpieczeń na fizyczne logiczne
14/20
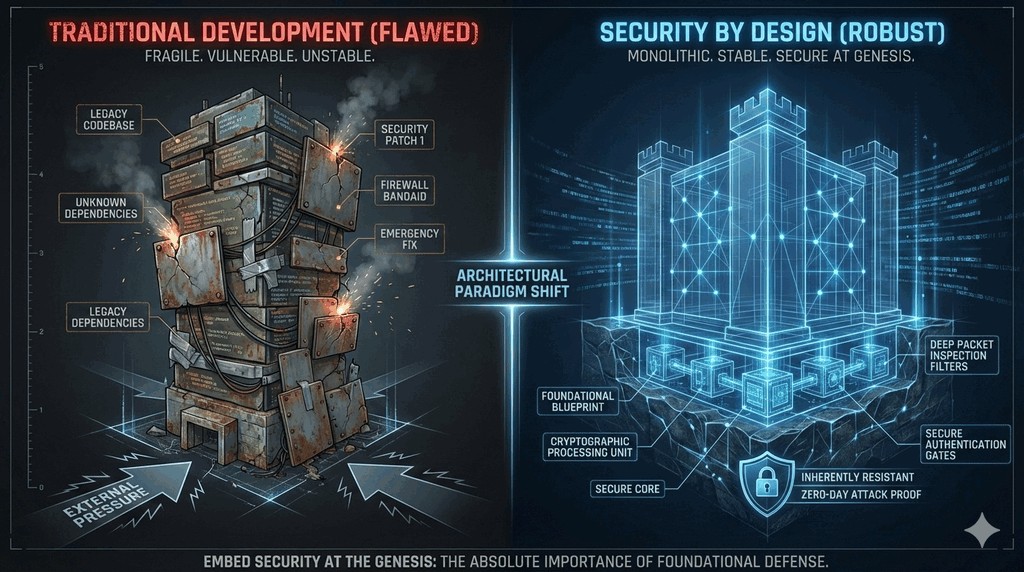
Koncepcja Security by Design
Slajd omawia zasady tworzenia bezpiecznych systemów ze szczególnym uwzględnieniem reguły Kerckhoffsa i Least Privilege.

Projektowanie odporności od najwcześniejszych etapów cyklu życia

  • Projektowanie od podstaw: uwzględnianie wymagań bezpieczeństwa od fazy specyfikacji architektury, a nie jako nakładki na końcu.
  • Zasada najmniejszych uprawnień (Least Privilege): podmiot posiada wyłącznie te uprawnienia, które są bezwzględnie konieczne do wykonania zadania.
  • Zasada Kerckhoffsa: bezpieczeństwo systemu musi zależeć wyłącznie od tajności klucza, a nie od ukrywania konstrukcji algorytmu.
  • Domyślne zablokowanie (Default Deny): wszystko, co nie jest jawnie dozwolone w regułach zapory lub polityki, jest automatycznie odrzucane.
Security by Design: podejście inżynieryjne w projektowaniu oprogramowania i infrastruktury sieciowej zakładające, że bezpieczeństwo stanowi integralną, fundamentalną cechę systemu planowaną od pierwszego etapu prac projektowych, eliminując konieczność kosztownego łatania gotowego produktu.
Idea wbudowania bezpieczeństwa w proces architektoniczny
15/20
Czynnik ludzki - najsłabsze ogniwo
Slajd analizuje wpływ zachowań użytkowników na poziom ochrony organizacji oraz metody budowania kultury bezpieczeństwa.

Psychologiczne aspekty bezpieczeństwa i błędy operacyjne

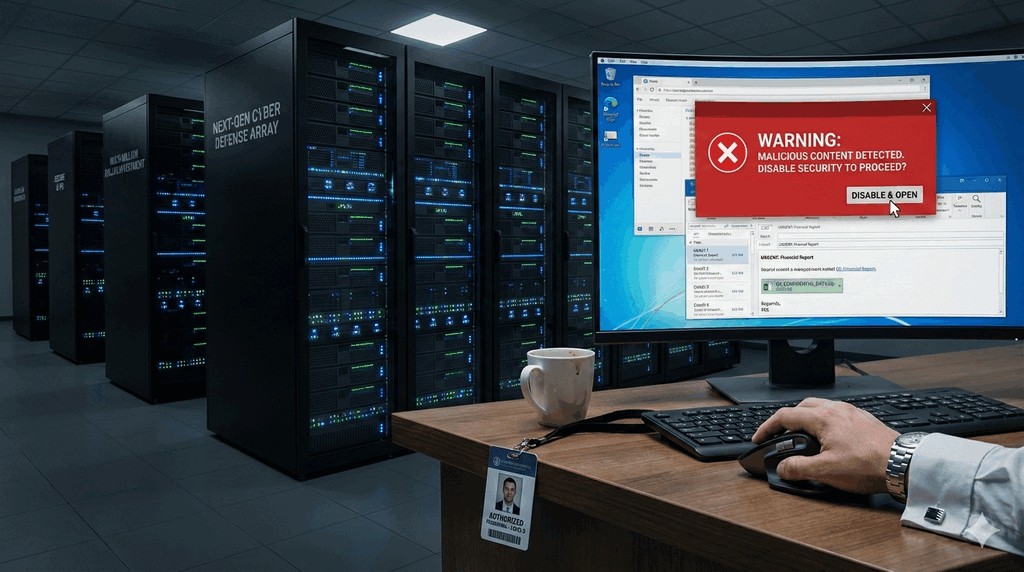
  • Człowiek jako cel: ponad 85% udanych ataków sieciowych rozpoczyna się od błędu użytkownika lub manipulacji emocjonalnej.
  • Zjawisko shadow IT: samowolne korzystanie przez pracowników z nieautoryzowanych aplikacji i dysków chmurowych poza kontrolą działu IT.
  • Zmęczenie procedurami (Security Fatigue): zbyt restrykcyjne i skomplikowane polityki skłaniają użytkowników do ich świadomego obchodzenia.
  • Budowanie świadomości (Security Awareness): ciągłe, angażujące szkolenia i kontrolowane testy phishingowe jako kluczowy element obrony.
Świadomość bezpieczeństwa (Security Awareness): stopień zrozumienia przez pracowników organizacji zagrożeń cybernetycznych, obowiązujących polityk bezpieczeństwa oraz właściwych reakcji na podejrzane zdarzenia i incydenty teleinformatyczne. Stanowi fundament niematerialnej ochrony zasobów.
Człowiek za klawiaturą a zagrożenie
16/20
Socjotechnika, czyli inżynieria społeczna
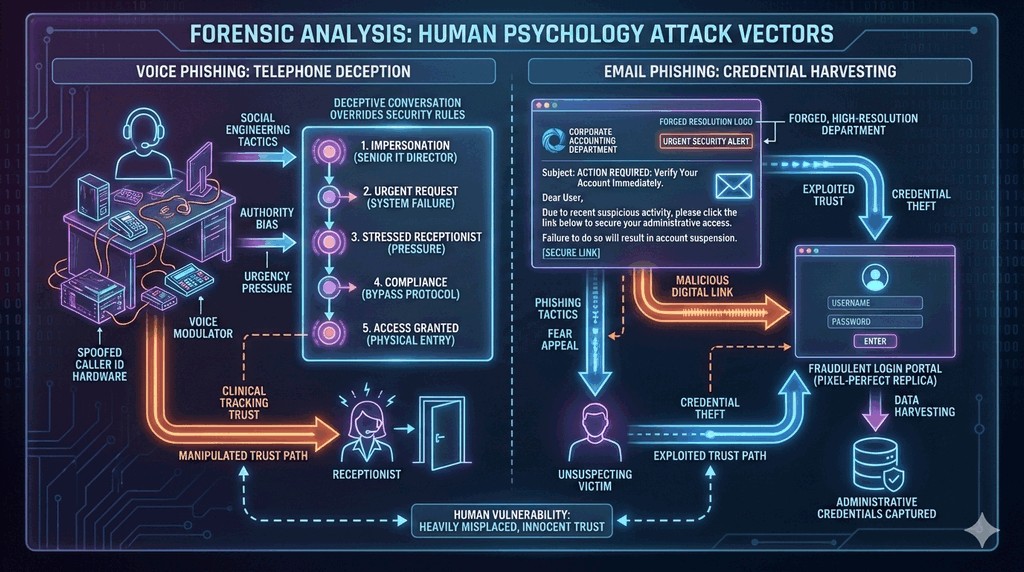
Slajd omawia techniki socjotechniczne (phishing, pretexting, vishing) bazujące na zaufaniu, strachu oraz pośpiechu.

Metody manipulacji psychologicznej stosowane przez przestępców

  • Psychologiczne dźwignie: wykorzystywanie naturalnych odruchów ludzkich: autorytetu, presji czasu, strachu, chciwości oraz empatii.
  • Phishing i Spear Phishing: masowe e-maile podszywające się pod znane marki vs precyzyjnie spersonalizowane ataki na kadrę kierowniczą.
  • Vishing oraz Smishing: wyłudzanie danych uwierzytelniających i haseł jednorazowych przez rozmowy telefoniczne i wiadomości SMS.
  • Baiting oraz Tailgating: podrzucanie zainfekowanych nośników USB oraz wchodzenie do strzeżonych stref za uprawnionym pracownikiem.
Inżynieria społeczna (Socjotechnika): zespół technik manipulacyjnych stosowanych przez napastników w celu nakłonienia ofiary do podjęcia określonych działań (np. otwarcia zainfekowanego załącznika, podania poufnego hasła) lub ujawnienia poufnych informacji biznesowych.
Schemat ataku phishingowego
17/20
Ramy prawne w ochronie informacji
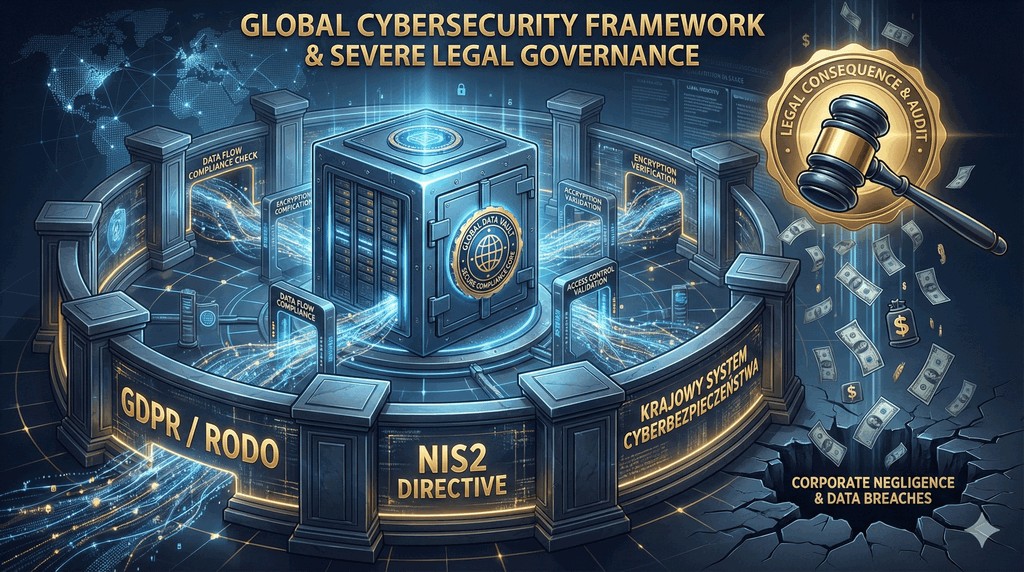
Slajd przedstawia europejskie i krajowe otoczenie regulacyjne nakładające rygorystyczne obowiązki na administratorów sieci.

Zgodność regulacyjna: RODO, Dyrektywa NIS 2, DORA i KSC

  • RODO / GDPR: ogólne rozporządzenie nakładające wymóg ochrony danych osobowych, zgłaszania naruszeń w 72h i wysokie kary.
  • Dyrektywa NIS 2 i ustawa KSC: rozszerzenie obowiązków cyberbezpieczeństwa na podmioty kluczowe i ważne w gospodarce cyfrowej.
  • Rozporządzenie DORA: ujednolicony standard operacyjnej odporności cyfrowej dla całego europejskiego sektora bankowo-finansowego.
  • Odpowiedzialność zarządu: nowoczesne regulacje przenoszą bezpośrednią odpowiedzialność osobistą za stan cyberbezpieczeństwa na kadrę zarządzającą.
Zgodność regulacyjna (Compliance): stan pełnego dostosowania procedur operacyjnych, polityk i środków technicznych organizacji do obowiązujących przepisów prawa, norm branżowych oraz wytycznych organów nadzorczych w obszarze cyberbezpieczeństwa.
Unijne ramy prawne i symbole legislacji
18/20
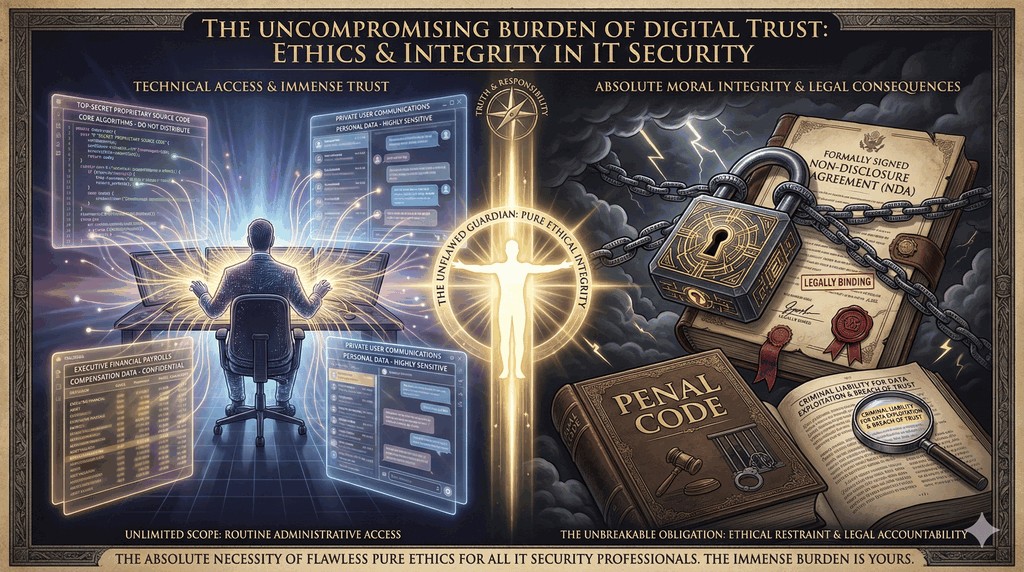
Etyka pracy w dziale bezpieczeństwa IT
Slajd omawia dylematy etyczne i prawne związane z posiadaniem uprawnień uprzywilejowanych w systemach korporacyjnych.

Kodeksy postępowania, granice uprawnień i odpowiedzialność inżyniera

  • Uprawnienia administracyjne: dostęp do poufnej korespondencji, haseł i baz danych wymaga najwyższych standardów uczciwości.
  • Zakres upoważnienia (Scope): bezwzględny zakaz testowania i skanowania systemów bez formalnej, pisemnej zgody zarządu (Rule of Engagement).
  • Odpowiedzialne ujawnianie (Coordinated Disclosure): przekazywanie informacji o wykrytej luce najpierw producentowi w celu wydania łatki.
  • Kodeksy zawodowe: przestrzeganie zasad etycznych określonych przez organizacje branżowe, takie jak (ISC)², ISACA czy SANS.
Odpowiedzialne ujawnianie (Coordinated Disclosure): etyczna praktyka zgłaszania podatności, w której badacz przekazuje szczegóły luki bezpośrednio producentowi lub zespołowi CSIRT, powstrzymując się od publikacji publicznej przez ustalony czas niezbędny do wytworzenia i przetestowania poprawki.
Kłódka i symbole moralności
19/20
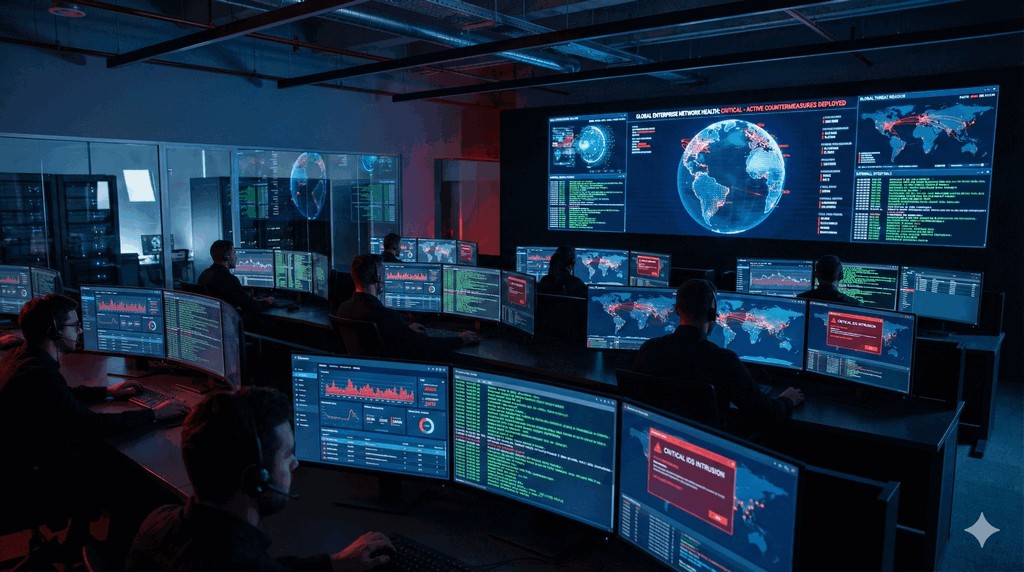
Rola centrum operacji bezpieczeństwa SOC
Slajd przedstawia organizację, strukturę kadrową oraz platformy technologiczne nowoczesnego centrum operacji bezpieczeństwa.

Architektura monitorowania zagrożeń, analityka i systemy SIEM

  • Ciągły monitoring 24/7/365: nieustanny nadzór nad zdarzeniami sieciowymi i wykrywanie anomalii w czasie rzeczywistym.
  • Trzypoziomowa struktura analityków: Tier 1 (triage alertów), Tier 2 (głębokie badanie incydentu) oraz Tier 3 (Threat Hunting).
  • Systemy SIEM i SOAR: agregacja logów ze wszystkich urządzeń, automatyczna korelacja reguł oraz automatyzacja procedur reakcji.
  • Współpraca z CSIRT: płynne przekazywanie potwierdzonych incydentów do wyspecjalizowanych zespołów reagowania powłamaniowego.
Security Operations Center (SOC): scentralizowana jednostka organizacyjna w przedsiębiorstwie odpowiedzialna za ciągłe monitorowanie, wykrywanie, analizowanie oraz reagowanie na incydenty bezpieczeństwa teleinformatycznego przy użyciu zaawansowanych narzędzi technologicznych i procedur operacyjnych.
Analitycy IT pracujący na wielomonitorowych systemach SOC
20/20
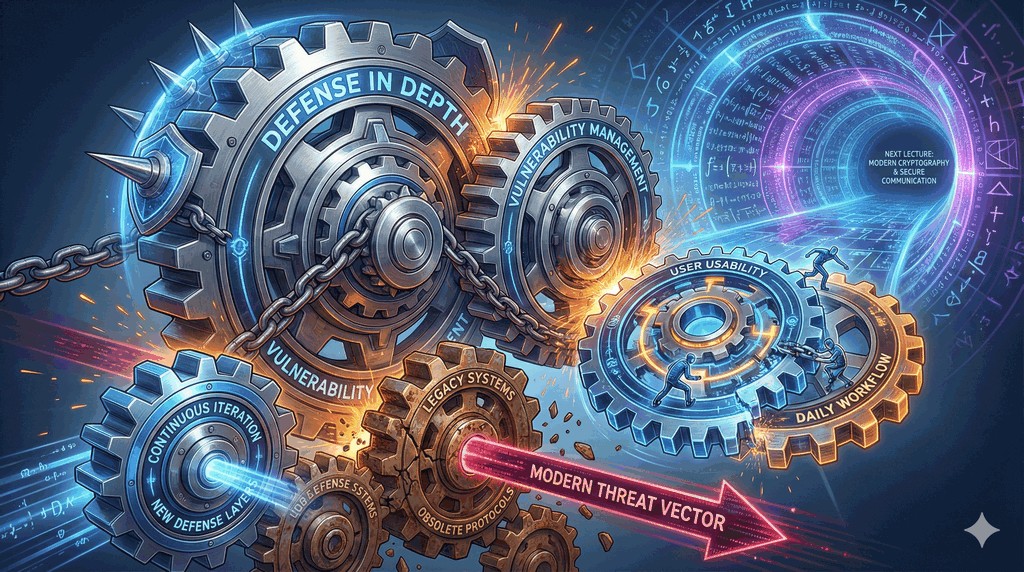
Podsumowanie i następny wykład
Slajd podsumowuje kluczowe koncepcje pierwszego wykładu oraz zapowiada tematykę ochrony danych metodami kryptograficznymi.

Synteza wiedzy wprowadzającej i zapowiedź kryptografii

  • Kompleksowe podejście: bezpieczeństwo to ciągły proces obejmujący ludzi, procedury organizacyjne oraz technologie.
  • Świadomość ryzyka: zrozumienie relacji aktywów, podatności i zagrożeń pozwala na racjonalne projektowanie obrony.
  • Standardy i prawo: ramy ISO 27001, NIS 2 oraz RODO wyznaczają obowiązkowe standardy odporności cyfrowej.
  • Zapowiedź Wykładu 2: w kolejnej części omówimy matematyczne fundamenty poufności: kryptografię symetryczną i asymetryczną.
Kultura cyberbezpieczeństwa: zbiór wartości, postaw i zachowań w organizacji promujących proaktywne podejście do ochrony aktywów cyfrowych na każdym szczeblu hierarchii, od pracowników operacyjnych po członków zarządu.
Koniec drogi wstępu z bezpiecznymi zębatkami IT
Podgląd okładki