1/25
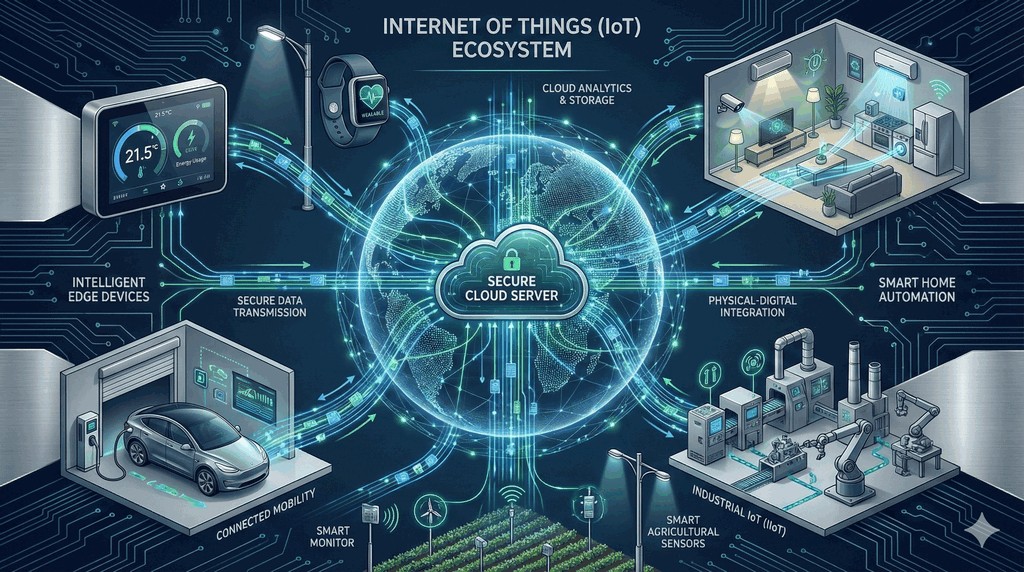
Wprowadzenie do bezpieczeństwa ekosystemów IoT
Slajd definiuje pojęcie ekosystemu Internetu rzeczy oraz skalę zagrożeń wynikających z masowej liczby urządzeń brzegowych.

Wyzwania ochrony miliardów połączonych urządzeń brzegowych

  • Eksplozja liczby urządzeń: dziesiątki miliardów sensorów, kamer, liczników i aparatury połączone z siecią Internet.
  • Zróżnicowanie technologiczne: heterogeniczne środowisko stosujące odmienne systemy operacyjne czasu rzeczywistego (RTOS).
  • Wpływ na świat fizyczny: przełamanie urządzenia IoT to nie tylko kradzież danych, lecz realne zagrożenie pożarowe lub awaria maszyn.
  • Niski priorytet bezpieczeństwa: producenci optymalizują koszt produkcji i czas wprowadzenia na rynek (Time-to-Market), ignorując ochronę.
Internet rzeczy (IoT): dynamiczna, globalna sieć połączonych fizycznych urządzeń, pojazdów, budynków i innych obiektów wyposażonych w sensory, oprogramowanie i interfejsy sieciowe, umożliwiające gromadzenie, przetwarzanie i wymianę danych.
Architektura i bezpieczeństwo systemów IoT - moduł 1
2/25
Specyfika i ograniczenia urządzeń IoT
Slajd charakteryzuje ograniczenia fizyczne mikrokontrolerów uniemożliwiające stosowanie tradycyjnych zabezpieczeń.

Bariery sprzętowe, pamięciowe i energetyczne mikrokontrolerów

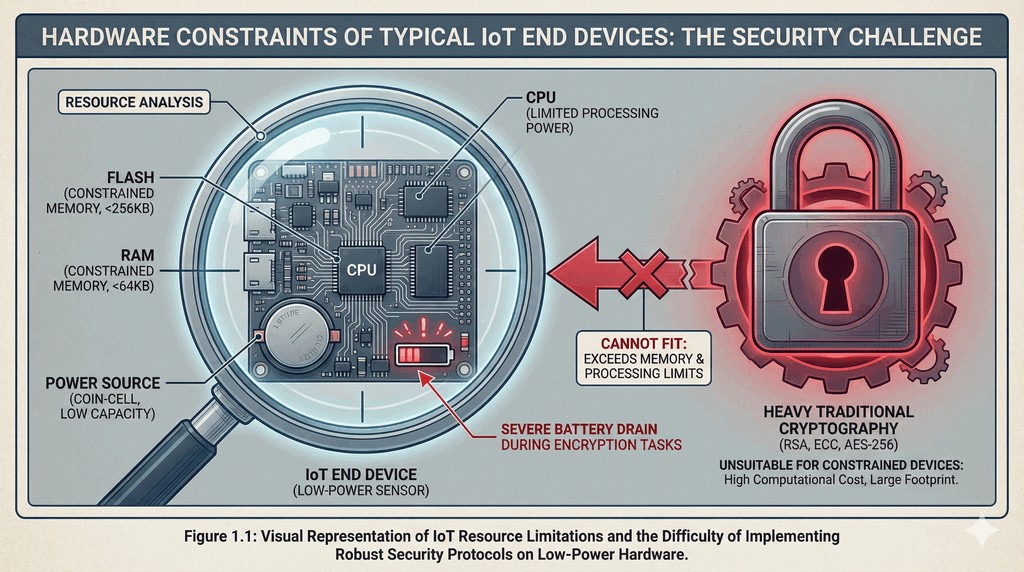
  • Minimalna pamięć operacyjna: urządzenia wyposażone w zaledwie kilkadziesiąt kilobajtów pamięci RAM i kilkaset KB Flash.
  • Zasilanie bateryjne: wymóg wieloletniej pracy na pojedynczym ogniwie wyklucza ciągłe operacje kryptograficzne.
  • Niska moc procesora: brak jednostek wsparcia kryptograficznego (AES-NI) uniemożliwia tradycyjne uściski dłoni RSA 4096-bit.
  • Brak interfejsu użytkownika: brak ekranu i klawiatury utrudnia konfigurację, zmianę haseł i instalację certyfikatów.
Urządzenie ograniczone (Constrained Device): urządzenie sieciowe o skrajnie ograniczonych zasobach obliczeniowych, pamięciowych (RAM/Flash) oraz energetycznych (zasilanie bateryjne), dla którego tradycyjne protokoły internetowe (np. HTTP, TLS, RSA) są zbyt obciążające.
Architektura i bezpieczeństwo systemów IoT - moduł 2
3/25
Architektura warstwowa systemów IoT
Slajd przedstawia strukturę warstwową systemów IoT oraz punkty styku podatne na kompromitację.

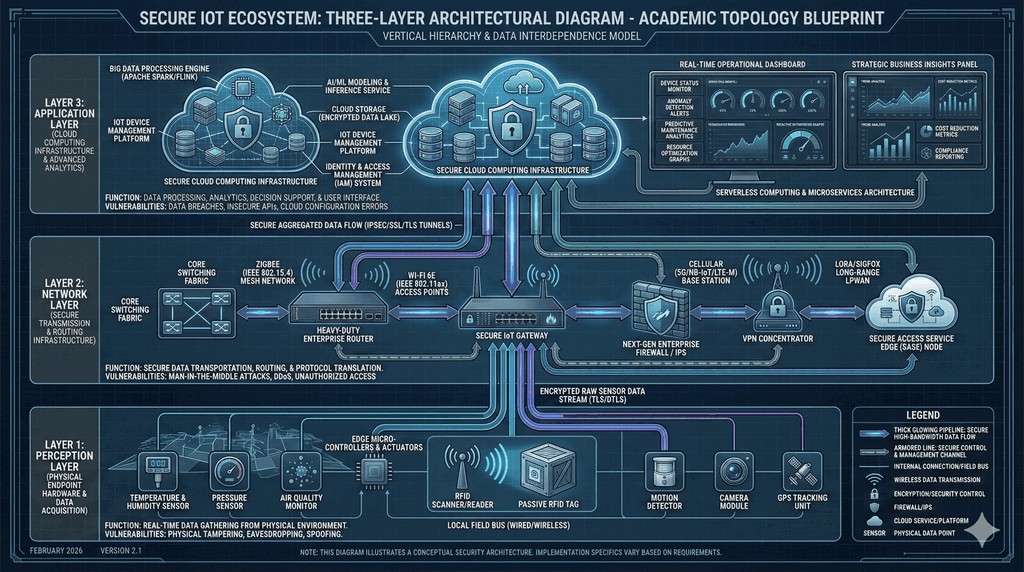
Model czterowarstwowy: od fizycznego sensora do chmury

  • Warstwa percepcji (Perception Layer): fizyczne sensory, przetworniki i aktuatory zbierające sygnały ze środowiska.
  • Warstwa sieciowa (Network Layer): protokoły transmisji bezprzewodowej i przewodowej przesyłające dane telemetryczne.
  • Warstwa przetwarzania (Middleware / Cloud): bazy danych szeregów czasowych, serwery brokerskie MQTT i platformy analityczne.
  • Warstwa aplikacji (Application Layer): panele zarządzania WWW, aplikacje mobilne na smartfony i interfejsy API.
Architektura warstwowa IoT: model strukturalny dzielący złożony ekosystem Internetu rzeczy na odrębne, współpracujące płaszczyzny technologiczne: percepcji fizycznej, transportu sieciowego, analityki chmurowej oraz prezentacji aplikacyjnej.
Architektura i bezpieczeństwo systemów IoT - moduł 3
4/25
Główne wektory ataków na urządzenia końcowe
Slajd analizuje najczęstsze punkty wejścia wykorzystywane przez intruzów do przejęcia mikrokontrolerów.

Luki fabryczne, porty diagnostyczne i podatności sprzętowe

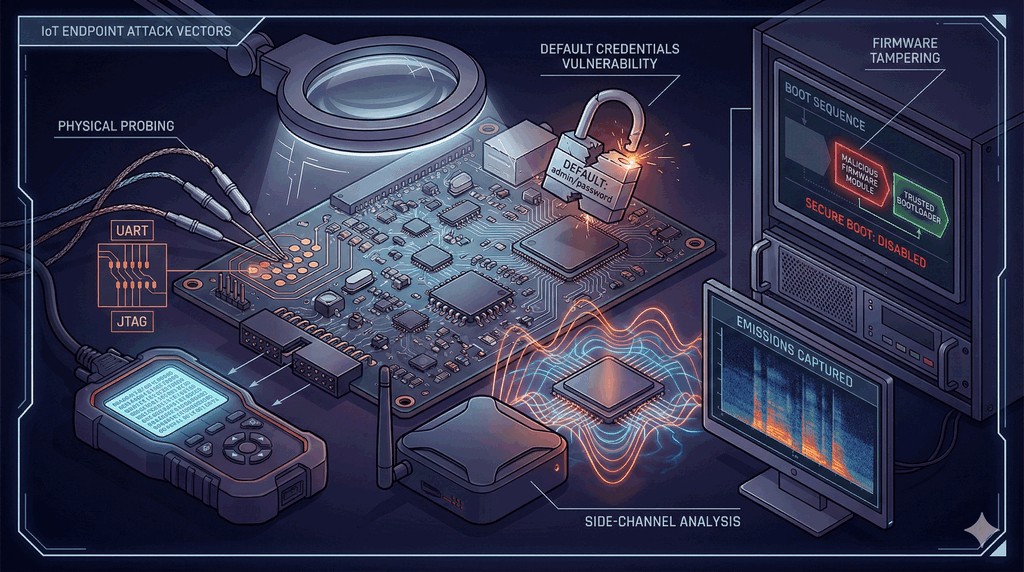
  • Uniwersalne hasła fabryczne: tysiące urządzeń działających z domyślnymi danymi logowania (admin/admin, root/root).
  • Otwarte porty JTAG i UART: fizyczne piny na płytce drukowanej PCB pozwalające na zrzucenie oprogramowania Flash.
  • Podatności pamięci (Buffer Overflow): błędy zarządzania pamięcią w językach C/C++ podatne na wykonanie złośliwego kodu.
  • Brak ochrony kryptograficznej: przechowywanie kluczy prywatnych i haseł Wi-Fi czystym tekstem w niezaszyfrowanej pamięci Flash.
Port diagnostyczny (Debug Port): fizyczny interfejs sprzętowy (np. JTAG, UART) wyprowadzony na obwodzie drukowanym urządzenia, służący inżynierom do testowania i programowania układu. Pozostawiony bez zabezpieczeń stwarza krytyczną furtkę do bezpośredniego przejęcia kontroli nad procesorem.
Architektura i bezpieczeństwo systemów IoT - moduł 4
5/25
Zagrożenia w komunikacji bezprzewodowej
Slajd omawia słabości transmisji bezprzewodowej stosowanej w sieciach sensorowych i automatyce budynkowej.

Podatności protokołów radiowych: Wi-Fi, BLE, Zigbee i LoRaWAN

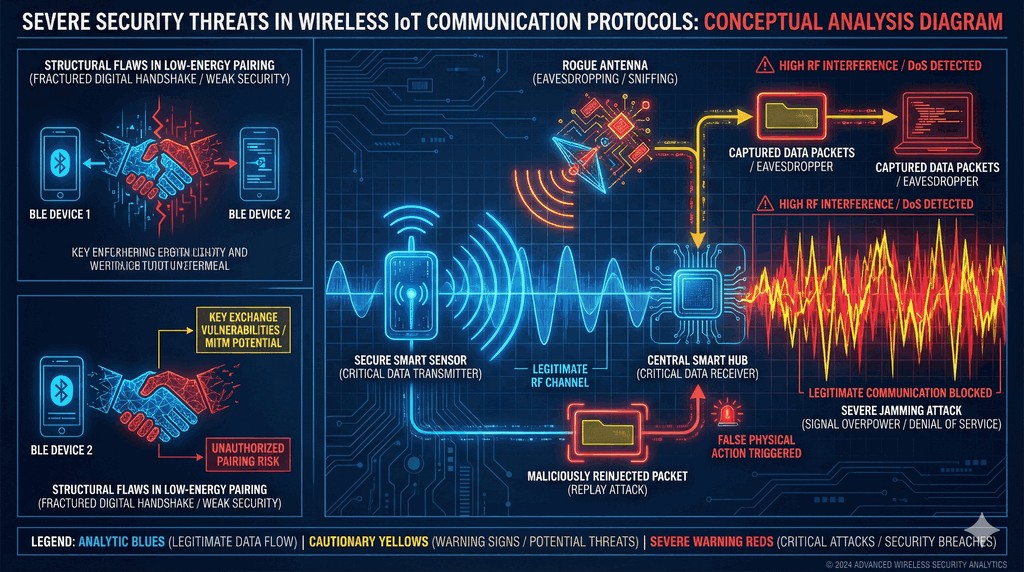
  • Zagrożenie podsłuchem (Eavesdropping): fale radiowe rozchodzą się w przestrzeni, umożliwiając pasywny podsłuch spoza budynku.
  • Ataki powtórzeniowe (Replay Attacks): nagranie prawidłowego sygnału radiowego (np. otwarcie bramy) i ponowne nadanie ramki.
  • Protokół Zigbee i klucze fabryczne: popularny standard Smart Home często używa uniwersalnego klucza parowania (Well-Known Key).
  • Bluetooth Low Energy (BLE): podatności procedury parowania (Just Works) oraz ataki śledzenia urządzeń po adresie MAC.
Bezpieczeństwo radiowe IoT: zespół mechanizmów kryptograficznych chroniących bezprzewodowe łącza transmisyjne (Wi-Fi, BLE, Zigbee, LoRaWAN) przed podsłuchem, wstrzykiwaniem sfałszowanych ramek, atakami powtórzeniowymi oraz zagłuszaniem pasma (Jamming).
Architektura i bezpieczeństwo systemów IoT - moduł 5
6/25
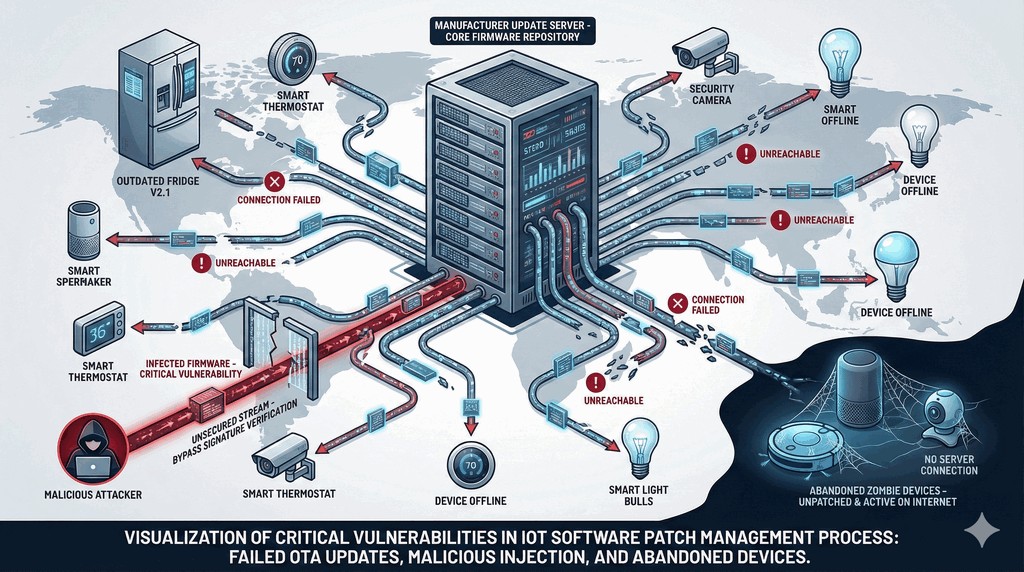
Problem aktualizacji oprogramowania (patching)
Slajd analizuje proces zdalnej aktualizacji oprogramowania układowego (FOTA) oraz sprzętową weryfikację integralności.

Wyzwania dystrybucji poprawek i architektura Secure Boot

  • Brak mechanizmu aktualizacji: miliony tanich urządzeń nie posiadają w kodzie żadnego mechanizmu wgrywania poprawek.
  • Ryzyko uceglenia (Bricking): przerwanie zasilania podczas zapisu pamięci Flash niszczy urządzenie, co zniechęca producentów do łatek.
  • Aktualizacje FOTA (Firmware Over-The-Air): bezpieczne pobieranie skompresowanych obrazów firmware przez sieć bezprzewodową.
  • Bezpieczny rozruch (Secure Boot): weryfikacja podpisu cyfrowego firmware'u przez bootloader przed uruchomieniem jądra.
Secure Boot (Bezpieczny rozruch): mechanizm sprzętowo-programowy weryfikujący podpis cyfrowy oprogramowania układowego (firmware) przy użyciu klucza publicznego zapisanego w bezpiecznym elemencie (eFuse / TPM) przed przekazaniem mu kontroli nad procesorem.
Architektura i bezpieczeństwo systemów IoT - moduł 6
7/25
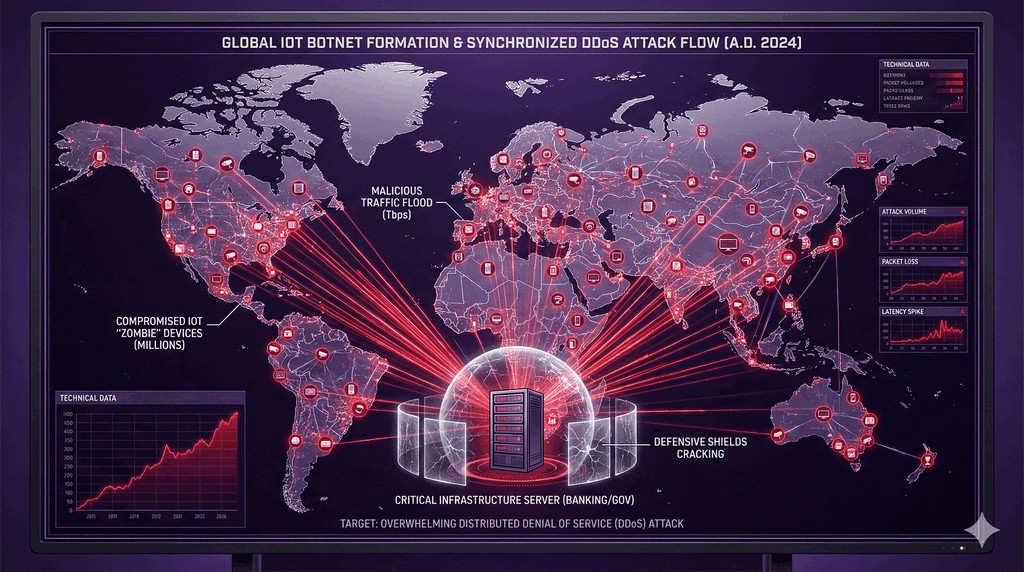
Botnety IoT i ataki DDoS
Slajd analizuje mechanizm powstawania botnetów IoT na przykładzie przełomowego ataku malware Mirai.

Wykorzystanie milionów urządzeń Smart do paraliżowania sieci

  • Studium przypadku: Botnet Mirai (2016): złośliwy robak skanujący internet w poszukiwaniu urządzeń z otwartym portem Telnet.
  • Lista 61 domyślnych haseł: Mirai przejął ponad 600 000 kamer i routerów za pomocą banalnej listy fabrycznych loginów.
  • Gigantyczny wolumen ataków (1 Tbps+): botnet sparaliżował dostawcę DNS Dyn, odcinając dostęp do serwisów Twitter, GitHub i Netflix.
  • Współczesne warianty (Reaper, Mozi): nowe botnety wykorzystują automatyczne exploity na luki zero-day w routerach domowych.
Botnet IoT: sieć zainfekowanych urządzeń Internetu rzeczy (kamer przemysłowych, ruterów, telewizorów Smart), kontrolowana zdalnie przez cyberprzestępców bez wiedzy właścicieli, wykorzystywana do przeprowadzania zmasowanych ataków DDoS.
Architektura i bezpieczeństwo systemów IoT - moduł 7
8/25
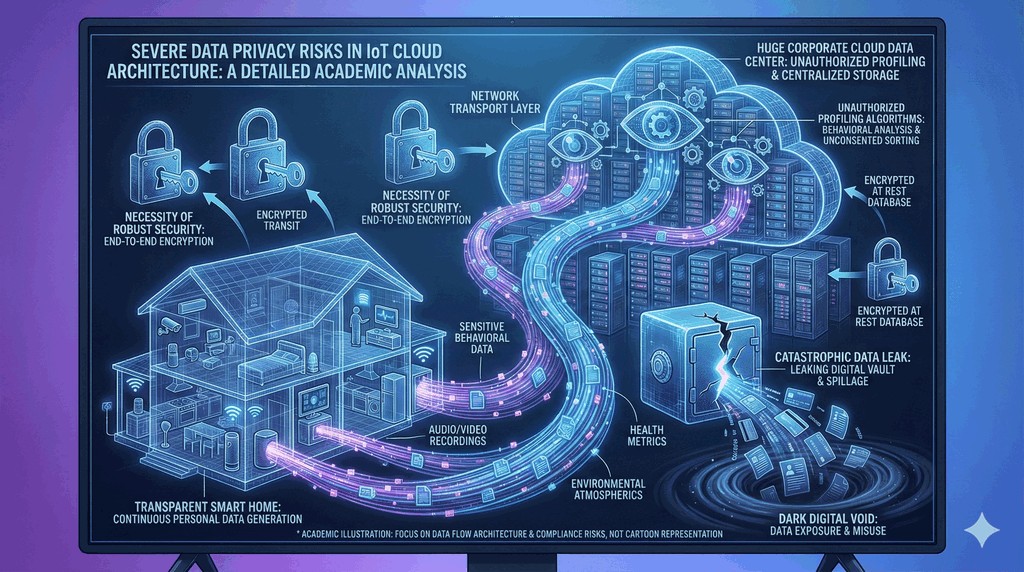
Prywatność danych w chmurze IoT
Slajd omawia wyzwania związane z masowym gromadzeniem prywatnych danych sensorycznych na serwerach dostawców chmury.

Zbieranie telemetrii, profilowanie użytkowników i ramy RODO

  • Ciągły nadzór sensoryczny: inteligentne głośniki, opaski fitness i kamery rejestrują dźwięk, parametry zdrowotne i lokalizację.
  • Agregacja i profilowanie: analiza danych z inteligentnych liczników prądu ujawnia godziny obecności i codzienne nawyki domowników.
  • Przesyłanie danych za granicę: wielu producentów taniego sprzętu przesyła nieszyfrowaną telemetrię do serwerów poza obszar UE.
  • Wymogi RODO / GDPR: konieczność anonimizacji danych, jawnej zgody na przetwarzanie oraz zapewnienia prawa do bycia zapomnianym.
Prywatność w ekosystemach IoT: ochrona danych osobowych i behawioralnych generowanych przez urządzenia połączone przed nieuprawnionym gromadzeniem, profilowaniem, udostępnianiem stronom trzecim lub nielegalnym wykorzystaniem komercyjnym.
Architektura i bezpieczeństwo systemów IoT - moduł 8
9/25
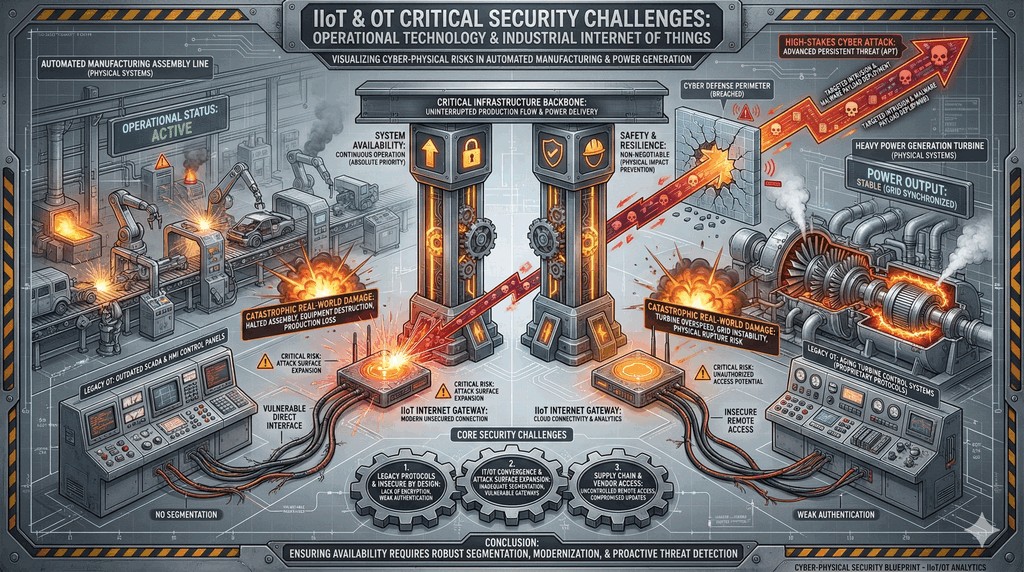
Bezpieczeństwo w przemyśle: IIoT i OT
Slajd analizuje specyfikę przemysłowego Internetu rzeczy oraz reguły ochrony infrastruktury krytycznej SCADA/PLC.

Separacja sieci operacyjnej od biurowej wg modelu Purdue

  • Różnice IT vs OT: w sieciach IT priorytetem jest poufność (C); w sieciach przemysłowych OT absolutnym priorytetem jest dostępność (A) i bezpieczeństwo fizyczne.
  • Archaiczne protokoły przemysłowe: standardy Modbus, DNP3 czy Profinet powstały dekady temu i nie posiadają żadnego szyfrowania ani haseł.
  • Model Purdue (ISA-99 / IEC 62443): hierarchiczny podział na poziomy: od poziomu 0 (czujniki), przez sterowniki PLC, aż po strefę DMZ i IT.
  • Zagrożenia cyberfizyczne: ataki takie jak Stuxnet czy Industroyer pokazały możliwość fizycznego niszczenia turbin i stacji elektroenergetycznych.
Operational Technology (OT): sprzęt i oprogramowanie dedykowane do monitorowania, sterowania oraz bezpośredniej kontroli fizycznych urządzeń przemysłowych, zaworów, pomp i procesów technologicznych w zakładach produkcyjnych i infrastrukturze krytycznej.
Architektura i bezpieczeństwo systemów IoT - moduł 9
10/25
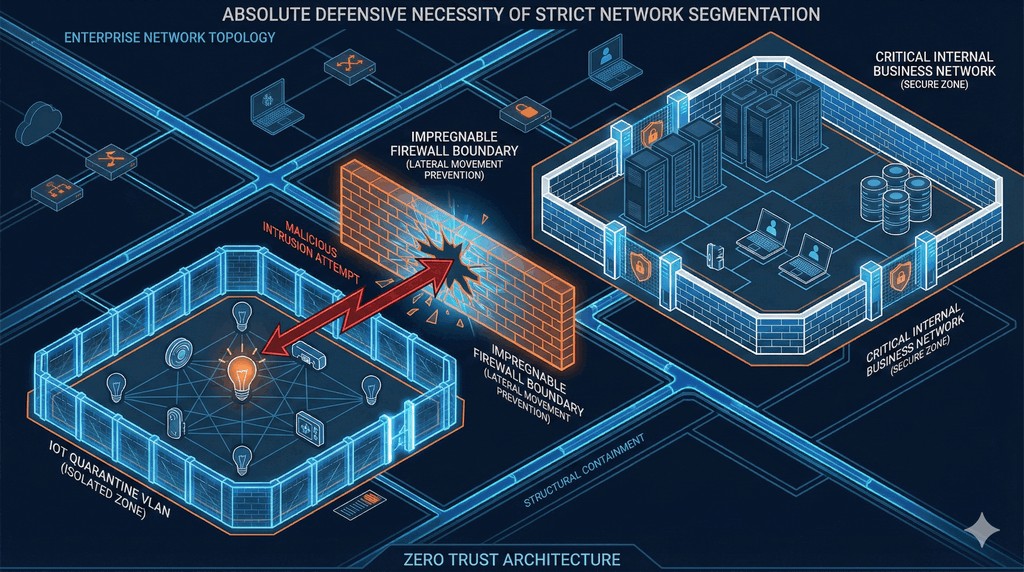
Strategia obronna: segmentacja sieci
Slajd przedstawia podstawową regułę ochrony sieci lokalnej przed zainfekowanym sprzętem Smart Home i sensorami.

Izolacja ruchu urządzeń inteligentnych w dedykowanych VLAN-ach

  • Zasada zero zaufania do IoT: każde inteligentne urządzenie należy traktować jako potencjalnie skompromitowane.
  • Dedykowany VLAN dla IoT: umieszczenie wszystkich telewizorów Smart, kamer i żarówek w osobnym segmencie logicznym L2.
  • Restrykcyjne reguły zapory: urządzenia IoT mogą łączyć się wyłącznie z autoryzowanymi serwerami w chmurze; zakaz ruchu do komputerów LAN.
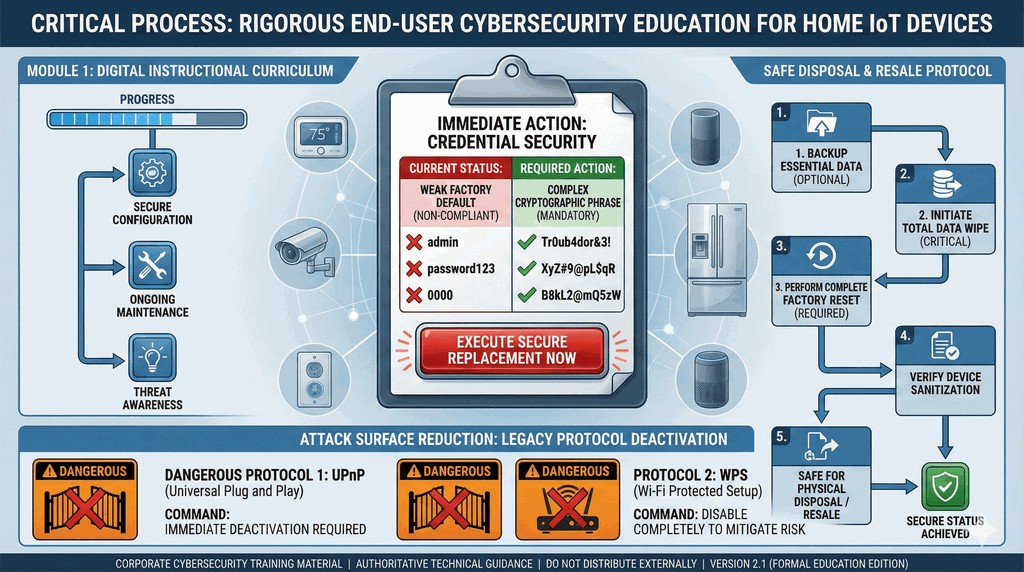
  • Blokada protokołu UPnP: wyłączenie Universal Plug and Play na routerze brzegowym uniemożliwia urządzeniom samowolne otwieranie portów na świat.
Segmentacja IoT: architektoniczne wydzielenie urządzeń Internetu rzeczy do dedykowanej, odizolowanej wirtualnej sieci lokalnej (VLAN) zabezpieczonej regułami zapory ogniowej, uniemożliwiające atakującemu penetrację głównych zasobów sieci domowej lub firmowej.
Architektura i bezpieczeństwo systemów IoT - moduł 10
11/25
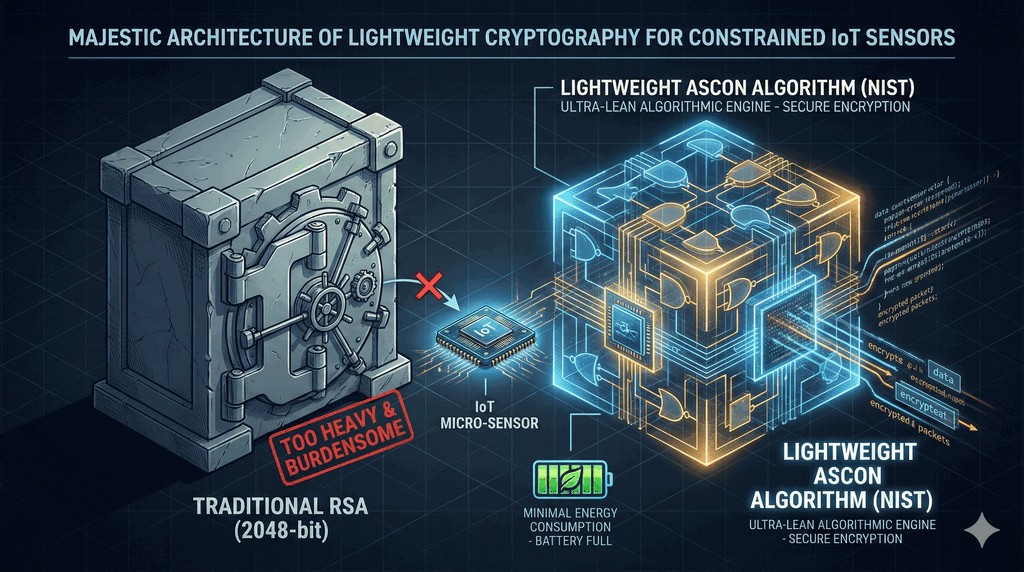
Kryptografia lekka (Lightweight Cryptography)
Slajd omawia wyłoniony przez NIST standard kryptografii lekkiej dedykowany dla mikrokontrolerów.

Nowy standard NIST Ascon dla układów o małej mocy

  • Ograniczenia tradycyjnego AES: w małych czujnikach AES zajmuje zbyt dużo bramek logicznych i zużywa zbyt wiele energii.
  • Standard NIST Ascon (2023 r.): zwycięzca globalnego konkursu na algorytm szyfrowania uwierzytelnionego (AEAD) dla mikrokontrolerów.
  • Zintegrowana ochrona (AEAD): Ascon-128 jednocześnie zapewnia poufność danych oraz weryfikację ich integralności w jednym przebiegu.
  • Minimalny narzut sprzętowy: doskonała wydajność w mikrokontrolerach 8-bitowych i 32-bitowych oraz znacznikach RFID.
Kryptografia lekka (Lightweight Cryptography): wyspecjalizowana gałąź kryptografii projektująca algorytmy szyfrowania i funkcje skrótu zoptymalizowane pod kątem minimalnego zużycia energii, małej liczby bramek logicznych oraz minimalnego zapotrzebowania na pamięć RAM w mikrokontrolerach.
Architektura i bezpieczeństwo systemów IoT - moduł 11
12/25
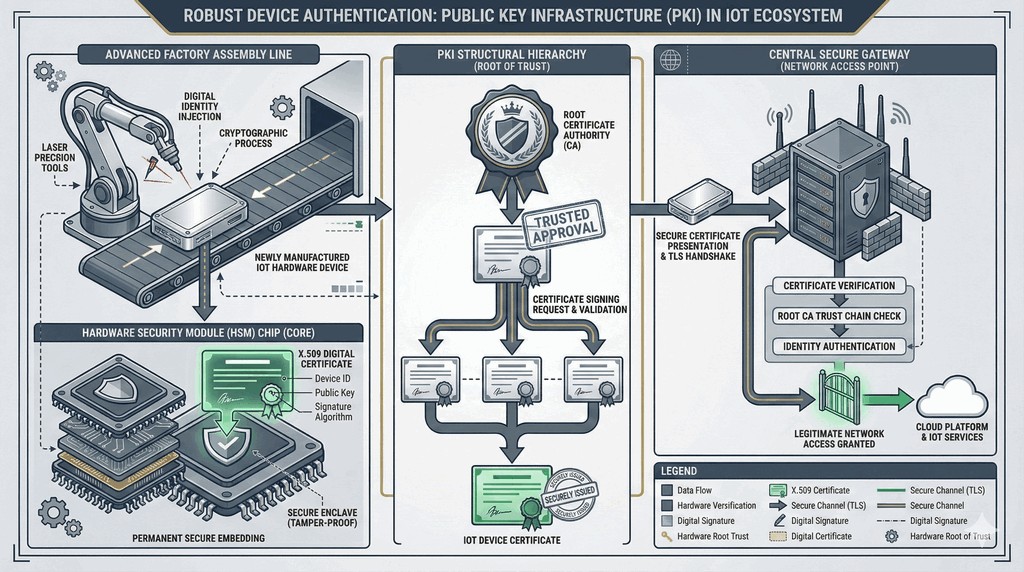
Uwierzytelnianie urządzeń i certyfikaty PKI
Slajd przedstawia mechanizmy wzajemnego uwierzytelniania urządzeń brzegowych z wykorzystaniem infrastruktury PKI.

Identyfikatory IEEE 802.1AR i kryptograficzne paszporty rzeczy

  • Problem tożsamości urządzeń: serwer w chmurze musi mieć pewność, że odpytuje autentyczny czujnik, a nie emulator intruza.
  • Standard IEEE 802.1AR (DevID): Secure Device Identifier - fabrycznie wypalony w bezpiecznym elemencie certyfikat tożsamości sprzętu.
  • Wzajemne uwierzytelnianie (mTLS): zarówno serwer, jak i sensor weryfikują nawzajem swoje certyfikaty X.509 przed wymianą danych.
  • Zarządzanie certyfikatami w skali: protokoły EST (Enrollment over Secure Transport) automatyzujące odnawianie kluczy w terenie.
IEEE 802.1AR Secure Device Identifier (DevID): międzynarodowy standard definiujący unikalną, kryptograficznie weryfikowalną tożsamość urządzenia wbudowanego, powiązaną ze sprzętowym korzeniem zaufania w celu bezpiecznego dołączania do sieci.
Architektura i bezpieczeństwo systemów IoT - moduł 12
13/25
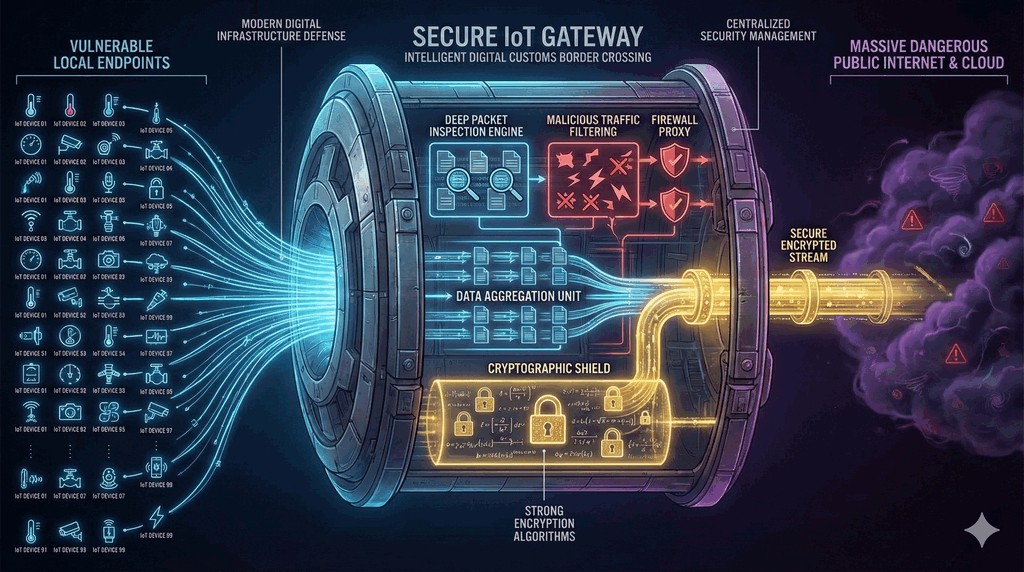
Rola bram bezpieczeństwa (IoT gateways)
Slajd omawia funkcjonalność dedykowanych bram brzegowych łączących lekkie sieci sensorowe z chmurą.

Pośrednictwo, translacja protokołów i ochrona obwodu brzegowego

  • Most pomiędzy technologiami: brama konwertuje lekkie protokoły radiowe (Zigbee, BLE) na standardowy stos TCP/IP i Ethernet.
  • Zakończenie sesji kryptograficznej: odciążenie słabych sensorów poprzez zestawianie szyfrowanych tuneli TLS/IPsec bezpośrednio z bramy.
  • Lokalna filtracja i buforowanie: wstępna agregacja danych, eliminacja szumu oraz filtrowanie anomalii przed wysłaniem do chmury.
  • Izolacja fizyczna: sensory nie posiadają bezpośrednich adresów IP w internecie, co uniemożliwia ich bezpośrednie skanowanie.
Brama brzegowa IoT (IoT Gateway): węzeł pośredniczący pomiędzy lokalną siecią urządzeń ograniczonych (sensorów, aktuatorów) a nadrzędną siecią IP lub chmurą, realizujący funkcje translacji protokołów, agregacji danych, zarządzania bezpieczeństwem i filtrowania ruchu.
Architektura i bezpieczeństwo systemów IoT - moduł 13
14/25
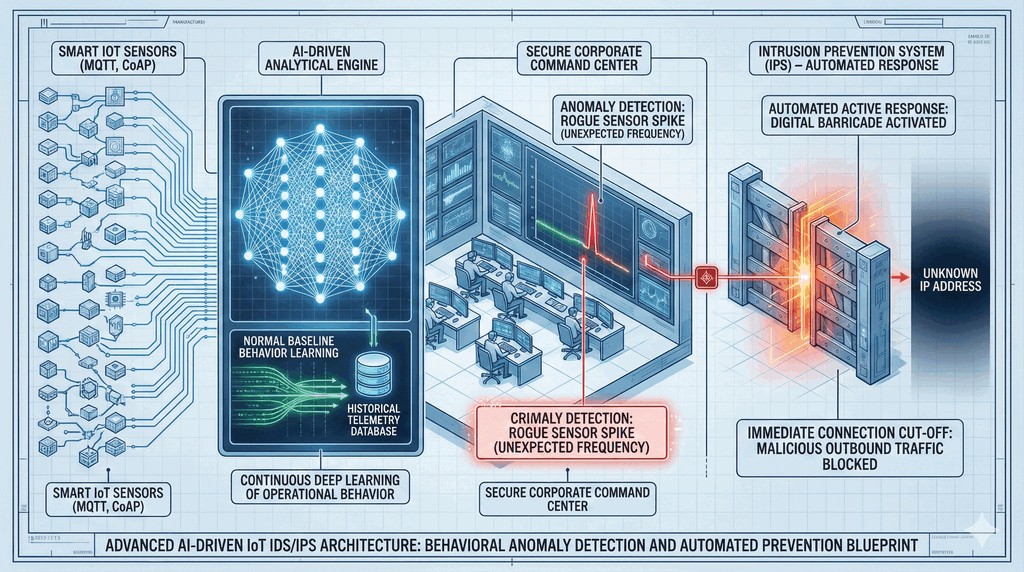
Wykrywanie włamań w sieciach IoT (IDS/IPS)
Slajd przedstawia adaptację systemów IDS/IPS do monitorowania środowisk zdominowanych przez protokoły MQTT i CoAP.

Analiza anomalii w specyficznych protokołach telemetrycznych

  • Niewystarczalność klasycznych IDS: tradycyjne reguły nie rozumieją składni protokołów binarnych specyficznych dla IoT.
  • Dedykowane parsery protokołów: analiza tematów (topics) i ładunków (payloads) komunikatów przesyłanych do brokera MQTT.
  • Wykrywanie anomalii behawioralnych: alarmowanie o nieoczekiwanej zmianie częstotliwości raportowania lub wysyłaniu komend sterujących w nocy.
  • Ochrona brokera komunikatów: blokowanie ataków DoS skierowanych przeciwko centralnemu serwerowi rozsyłającemu zdarzenia.
IoT Intrusion Detection: wyspecjalizowany system wykrywania intruzów zdolny do analizowania specyficznych protokołów komunikacyjnych Internetu rzeczy (MQTT, CoAP, Modbus) oraz identyfikowania anomalii w profilach behawioralnych sensorów i urządzeń wykonawczych.
Architektura i bezpieczeństwo systemów IoT - moduł 14
15/25
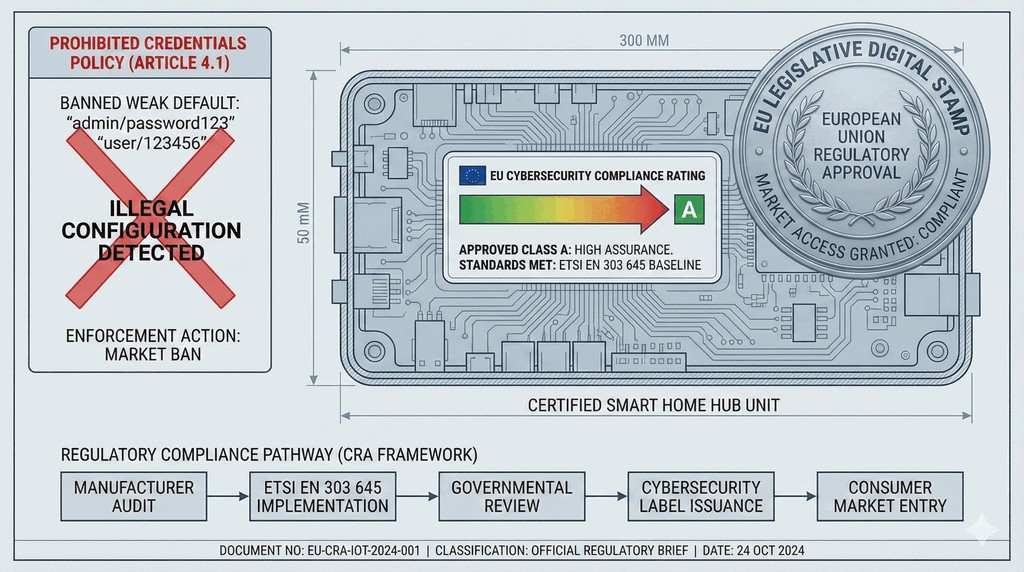
Standardy i regulacje prawne (Cyber Resilience Act)
Slajd omawia rewolucję prawną nakładającą bezpośrednią odpowiedzialność za cyberbezpieczeństwo na producentów sprzętu.

Europejski akt o cyberodporności i normy ETSI EN 303 645

  • Unijny Cyber Resilience Act (CRA): rozporządzenie nakładające obowiązek bezpieczeństwa na wszystkie produkty cyfrowe trafiające na rynek UE.
  • Norma ETSI EN 303 645: standard bezpieczeństwa konsumenckiego IoT: bezwzględny zakaz domyślnych haseł i obowiązkowe wsparcie aktualizacji.
  • Obowiązek raportowania podatności: producent musi zgłaszać aktywnie wykorzystywane luki do agencji ENISA w ciągu 24 godzin.
  • Kary finansowe i zakaz sprzedaży: urządzenia niespełniające norm bezpieczeństwa tracą oznaczenie CE i podlegają wycofaniu z rynku.
Cyber Resilience Act (CRA): rozporządzenie Unii Europejskiej ustanawiające zharmonizowane wymogi cyberbezpieczeństwa dla produktów z elementami cyfrowymi (sprzętu i oprogramowania), wymuszające projektowanie bezpieczeństwa od podstaw (Security by Design) oraz wieloletnie wsparcie aktualizacjami.
Architektura i bezpieczeństwo systemów IoT - moduł 15
16/25
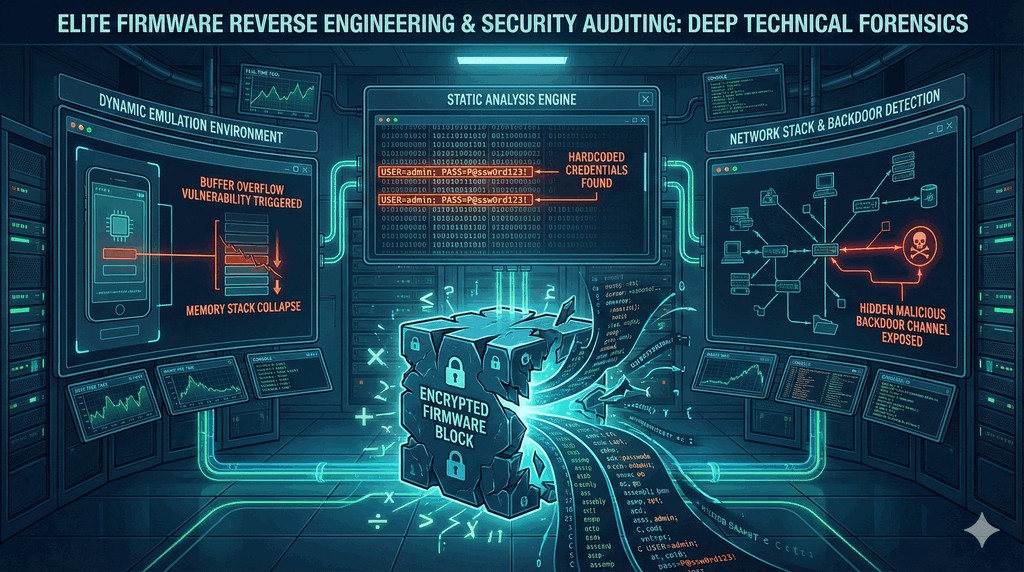
Analiza bezpieczeństwa oprogramowania układowego
Slajd przedstawia metodykę badania bezpieczeństwa obrazów binarnych mikrokontrolerów i routerów.

Inżynieria wsteczna i poszukiwanie podatności w plikach firmware

  • Pozyskanie obrazu firmware: pobranie ze strony producenta lub bezpośredni zrzut programatorem ze zlutowanej kości SPI Flash.
  • Ekstrakcja narzędziem Binwalk: automatyczne skanowanie pliku binarnego pod kątem skompresowanych systemów plików (SquashFS, cramfs).
  • Deasemblacja w Ghidra / IDA Pro: analiza kodu maszynowego w celu znalezienia ukrytych tylnych furtek, haseł roota i błędów w C/C++.
  • Analiza emulacyjna (QEMU): uruchamianie wyekstrahowanych usług sieciowych w środowisku zwirtualizowanym bez fizycznego sprzętu.
Inżynieria wsteczna firmware'u: proces analizowania skompilowanego oprogramowania układowego urządzenia wbudowanego w celu zrekonstruowania jego architektury, identyfikacji ukrytych funkcji (backdoorów) oraz wykrycia podatności programistycznych.
Architektura i bezpieczeństwo systemów IoT - moduł 16
17/25
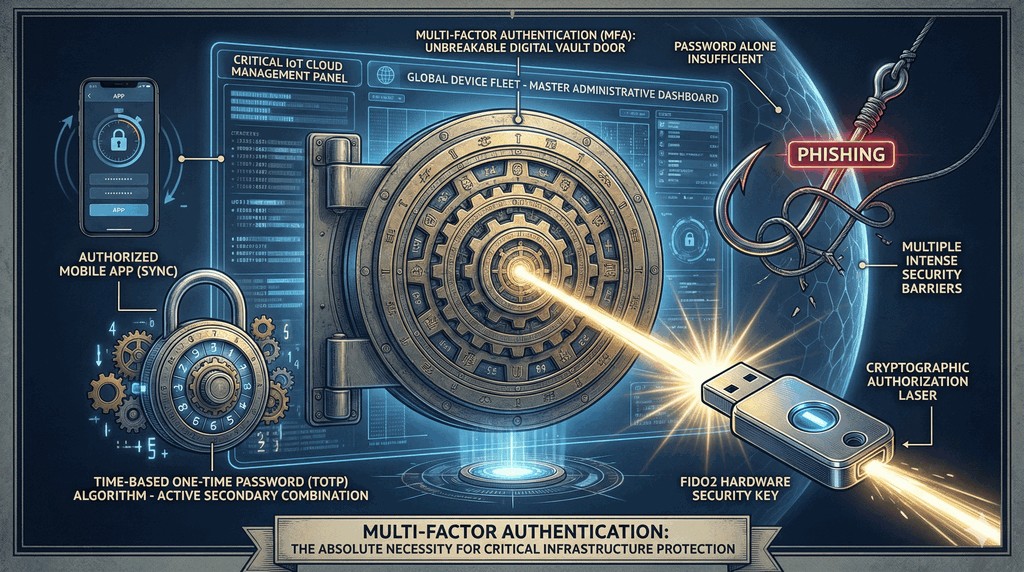
Uwierzytelnianie wieloskładnikowe (MFA) w panelach IoT
Slajd omawia konieczność rygorystycznej ochrony paneli administracyjnych nadrzędnych platform chmurowych.

Zabezpieczenie chmurowych interfejsów zarządzania flotą urządzeń

  • Centralny punkt kompromitacji: przejęcie jednego konta administratora chmury pozwala na jednoczesne zainfekowanie całej floty urządzeń.
  • Wymuszenie MFA dla operatorów: obowiązkowe stosowanie tokenów sprzętowych FIDO2 przy dostępie do paneli zarządzania flotą (IoT Fleet).
  • Separacja ról administracyjnych: wdrożenie zasady PoLP: operator ma wgląd w telemetrię, lecz nie może wgrywać nowego oprogramowania.
  • Logowanie operacji masowych: natychmiastowe alarmowanie w przypadku próby wydania komendy aktualizacji do wszystkich węzłów naraz.
Zarządzanie flotą IoT (IoT Fleet Management): scentralizowany system chmurowy służący do monitorowania, konfigurowania oraz masowego aktualizowania tysięcy rozproszonych geograficznie urządzeń końcowych, wymagający najwyższych standardów kontroli dostępu.
Architektura i bezpieczeństwo systemów IoT - moduł 17
18/25
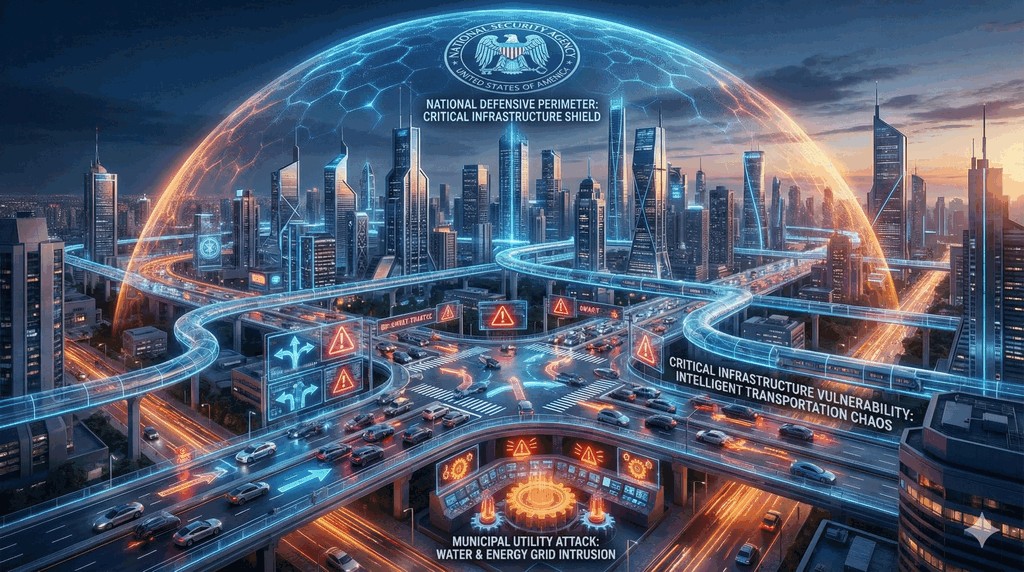
Zagrożenia dla inteligentnych miast (Smart Cities)
Slajd analizuje konsekwencje ataków na zintegrowane systemy miejskie: sygnalizację świetlną, sieci wodne i oświetlenie.

Wpływ cyberataków na infrastrukturę komunalną i transportową

  • Konwergencja systemów miejskich: integracja sterowania ruchem drogowym, monitoringu miejskiego, dystrybucji wody i oświetlenia.
  • Zagrożenie sabotażem fizycznym: manipulacja fazami świateł na skrzyżowaniach może wywołać paraliż komunikacyjny i wypadki.
  • Ataki na sieci wodno-kanalizacyjne: próby zdalnej zmiany stężenia chemikaliów uzdatniających wodę (np. incydent w Oldsmar na Florydzie).
  • Wymóg rygorystycznej segmentacji: systemy sterowania ruchem muszą być bezwzględnie odcięte od publicznych sieci miejskich Wi-Fi.
Cyberbezpieczeństwo Smart City: zespół działań inżynierskich i organizacyjnych zapewniający ciągłość działania, odporność na sabotaż oraz ochronę prywatności mieszkańców w połączonych systemach zarządzania infrastrukturą miejską.
Architektura i bezpieczeństwo systemów IoT - moduł 18
19/25
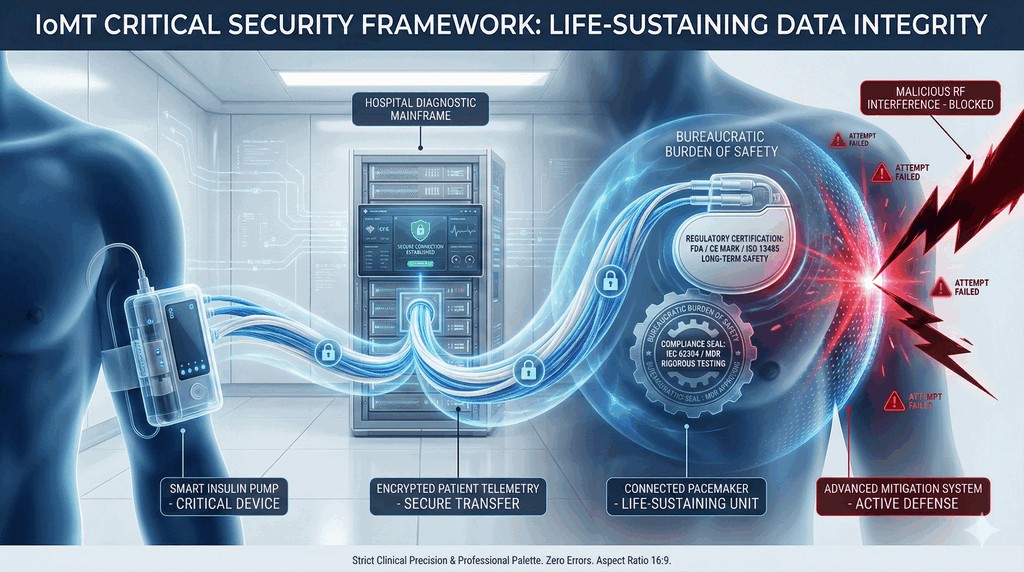
Bezpieczeństwo urządzeń medycznych (IoMT)
Slajd omawia krytyczne aspekty bezpieczeństwa Internetu rzeczy medycznych (Internet of Medical Things).

Ochrona aparatury podtrzymującej życie i danych biometrycznych

  • Bezpośrednie zagrożenie życia: podatności w pompach insulinowych, rozrusznikach serca i kardiowerterach mogą umożliwić uśmiercenie pacjenta.
  • Brak możliwości szybkiego restartu: urządzenie medyczne nie może zresetować się w celu instalacji poprawki podczas operacji pacjenta.
  • Ochrona wrażliwej dokumentacji medycznej: szpitalne sieci Wi-Fi przesyłające dane telemetryczne pacjentów muszą stosować silne szyfrowanie.
  • Rygorystyczne normy medyczne (FDA / MDR): obowiązek certyfikacji bezpieczeństwa teleinformatycznego przed dopuszczeniem wyrobu medycznego.
Internet rzeczy medycznych (IoMT - Internet of Medical Things): kategoria urządzeń medycznych wyposażonych w interfejsy bezprzewodowe lub sieciowe, służących do monitorowania parametrów życiowych, dozowania leków lub bezpośredniego podtrzymywania funkcji życiowych pacjentów.
Architektura i bezpieczeństwo systemów IoT - moduł 19
20/25
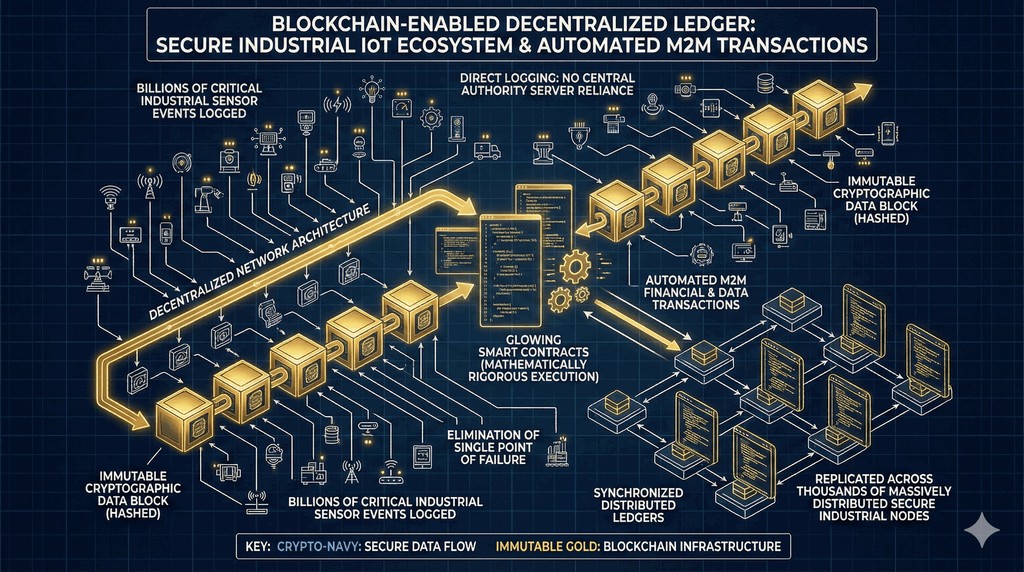
Technologia blockchain w służbie IoT
Slajd analizuje możliwości wykorzystania architektury DLT w eliminacji pojedynczych punktów awarii w sieciach sensorowych.

Zastosowanie rejestrów rozproszonych do weryfikacji integralności telemetrii

  • Decentralizacja architektury: zastąpienie centralnego serwera chmurowego rozproszoną siecią węzłów weryfikujących transakcje.
  • Niezmienność rejestru (Immutability): zapis sumy kontrolnej odczytów sensorycznych w łańcuchu bloków uniemożliwia ich sfałszowanie wstecz.
  • Inteligentne kontrakty (Smart Contracts): automatyczne wyzwalanie płatności lub procedur alarmowych w przypadku przekroczenia parametrów.
  • Wyzwania wydajnościowe: tradycyjny blockchain jest zbyt wolny dla IoT; stosowanie lekkich struktur skierowanych grafów acyklicznych (DAG).
Rozproszony rejestr w IoT (DLT for IoT): wykorzystanie kryptograficznie zabezpieczonych baz danych rozproszonych do zapewnienia niezaprzeczalności, integralności pomiarów telemetrycznych oraz zdecentralizowanego uwierzytelniania urządzeń bez centralnego punktu zaufania.
Architektura i bezpieczeństwo systemów IoT - moduł 20
21/25
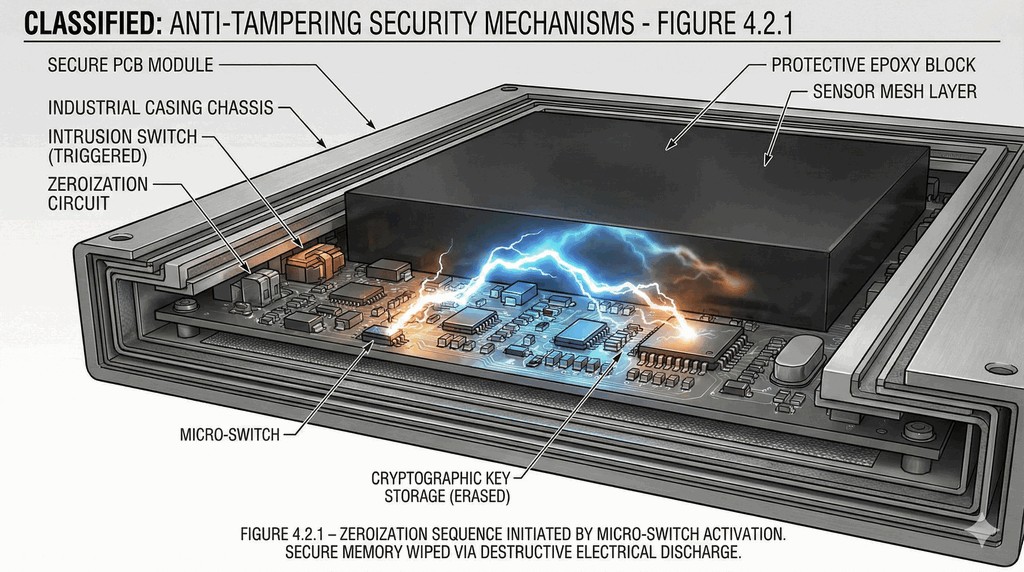
Ataki fizyczne i ochrona przed ingerencją (tampering)
Slajd charakteryzuje ataki sprzętowe: analizę poboru mocy (DPA), wstrzykiwanie błędów oraz obudowy antysabotażowe.

Zabezpieczanie urządzeń przed bezpośrednią manipulacją sprzętową

  • Dostęp fizyczny w terenie: kamery monitoringu i sensory drogowe są zainstalowane w miejscach publicznych poza kontrolą fizyczną.
  • Analiza kanałów bocznych (Side-Channel): odczyt kluczy kryptograficznych poprzez precyzyjny pomiar wahań poboru prądu (DPA) lub emisji EM.
  • Ataki wstrzykiwania błędów (Fault Injection): chwilowy spadek napięcia (glitching) powodujący pominięcie instrukcji weryfikacji hasła.
  • Obudowy i czujniki sabotażowe (Tamper Proof): automatyczne niszczenie kluczy kryptograficznych w pamięci przy próbie otwarcia obudowy.
Sabotaż fizyczny (Tampering): bezpośrednia, fizyczna ingerencja napastnika w układ elektroniczny urządzenia, obejmująca modyfikację obwodów drukowanych, wylutowywanie pamięci, analizę kanałów bocznych lub impulsowe zakłócanie zasilania w celu ominięcia zabezpieczeń logicznych.
Architektura i bezpieczeństwo systemów IoT - moduł 21
22/25
Edukacja użytkownika końcowego
Slajd omawia podstawowe zasady bezpiecznego korzystania ze sprzętu Internetu rzeczy w gospodarstwach domowych i biurach.

Budowanie świadomości higieny cyfrowej wśród posiadaczy urządzeń Smart

  • Zmiana haseł startowych: bezwzględny wymóg zmiany fabrycznego hasła na unikalne, silne hasło zaraz po wyjęciu urządzenia z pudełka.
  • Wyłączenie dostępu zdalnego: wyłączenie zarządzania urządzeniem z publicznego internetu, jeśli nie jest to bezwzględnie wymagane.
  • Izolacja sieciowa: podłączanie urządzeń Smart Home do domowej sieci dla gości (Guest Network), z dala od komputerów i dysków NAS.
  • Świadomość cyklu życia sprzętu: wymiana urządzeń, dla których producent zakończył wsparcie i przestał wydawać łatki bezpieczeństwa.
Higiena cyfrowa w IoT: zbiór podstawowych, codziennych nawyków i praktyk konfiguracyjnych stosowanych przez użytkowników urządzeń inteligentnych w celu minimalizacji ryzyka włamania, podsłuchu lub dołączenia sprzętu do botnetu.
Architektura i bezpieczeństwo systemów IoT - moduł 22
23/25
Przyszłość: IoT odporny na komputery kwantowe
Slajd przedstawia perspektywy i wyzwania adaptacji kryptografii post-kwantowej (PQC) do mikrokontrolerów.

Wdrażanie algorytmów post-kwantowych w systemach wbudowanych

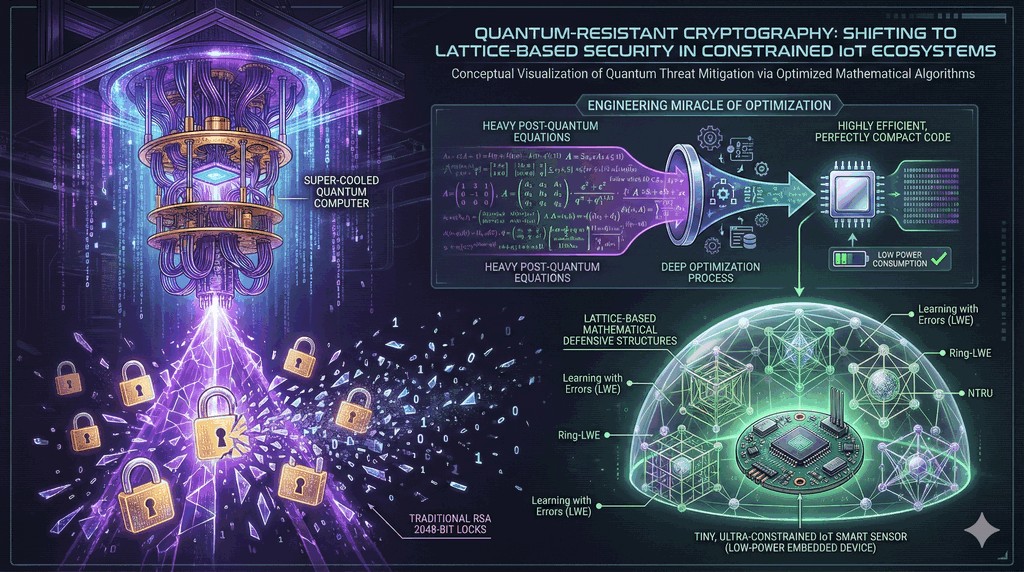
  • Zagrożenie kwantowe dla IoT: urządzenia wbudowane pracujące w infrastrukturze przez 20 lat (np. liczniki energii) doczekają ery kwantowej.
  • Rozmiar kluczy PQC: algorytmy oparte na sieciach kratowych (ML-KEM) wymagają znacznie większych kluczy i pamięci niż ECC.
  • Wyzwanie optymalizacyjne: konieczność zaprojektowania wyspecjalizowanych koprocesorów PQC dla mikrokontrolerów o poborze kilku miliwatów.
  • Kryptograficzna zwinność (Crypto-Agility): projektowanie oprogramowania układowego z możliwością łatwej wymiany algorytmów w locie.
Kryptograficzna zwinność (Crypto-Agility): cecha architektury systemu teleinformatycznego umożliwiająca szybką i bezproblemową migrację na nowe algorytmy kryptograficzne oraz zwiększenie długości kluczy bez konieczności kosztownej wymiany sprzętu lub modyfikacji kodu źródłowego.
Architektura i bezpieczeństwo systemów IoT - moduł 23
24/25
Podsumowanie i wnioski praktyczne
Slajd integruje wiedzę z całego semestru: od fundamentów, przez kryptografię i zapory, aż po zaawansowane ekosystemy IoT.

Synteza całego cyklu kształcenia Podstawy bezpieczeństwa sieci (PBSK)

  • Holistyczne podejście do bezpieczeństwa: żaden pojedynczy mechanizm nie gwarantuje ochrony; niezbędna jest wielowarstwowa obrona w głąb.
  • Tożsamość jako nowy perymetr: w erze chmury i IoT granica sieci zniknęła; fundamentem staje się model Zero Trust i silne MFA.
  • Rygorystyczna segmentacja: izolowanie sieci gościnnych, urządzeń IoT i serwerów produkcyjnych za pomocą VLAN-ów i zapór NGFW.
  • Ciągłe doskonalenie: bezpieczeństwo to nie stan, lecz ciągły proces analizy ryzyka, monitorowania w SOC i reagowania na incydenty.
Kompleksowe cyberbezpieczeństwo sieci: zintegrowany system organizacyjno-techniczny łączący świadomość personelu, rygorystyczne procedury zarządzania ryzykiem, zaawansowane mechanizmy kryptograficzne oraz ciągły monitoring telemetryczny w celu zapewnienia trwałej odporności infrastruktury cyfrowej.
Architektura i bezpieczeństwo systemów IoT - moduł 24
25/25
Bibliografia i zalecana lektura
Slajd prezentuje literaturę specjalistyczną, oficjalne normy ISO/NIST oraz dokumenty standaryzacyjne w dziedzinie cyberbezpieczeństwa.

Źródła wiedzy inżynierskiej, normy i przewodniki wdrożeniowe

  • Normy międzynarodowe: ISO/IEC 27001 (ISMS), ISO/IEC 27005 (Ryzyko), NIST SP 800-53, NIST SP 800-207 (Zero Trust).
  • Publikacje akademickie: podręczniki dotyczące kryptografii stosowanej, sieci komputerowych oraz analizy powłamaniowej.
  • Wytyczne agencji cyberbezpieczeństwa: raporty i przewodniki techniczne publikowane przez ENISA, CISA, CERT Polska oraz NASK.
  • Zasoby standaryzacyjne: oficjalne dokumenty RFC organizacji IETF, wytyczne OWASP oraz standardy ETSI.
Kanon literatury cyberbezpieczeństwa: zbiór recenzowanych norm inżynierskich, podręczników akademickich oraz wytycznych operacyjnych stanowiących formalne źródło metodyki projektowania, audytu i obrony systemów teleinformatycznych.
Architektura i bezpieczeństwo systemów IoT - moduł 25