1/19
Wprowadzenie i potrzeba biznesowa VPN
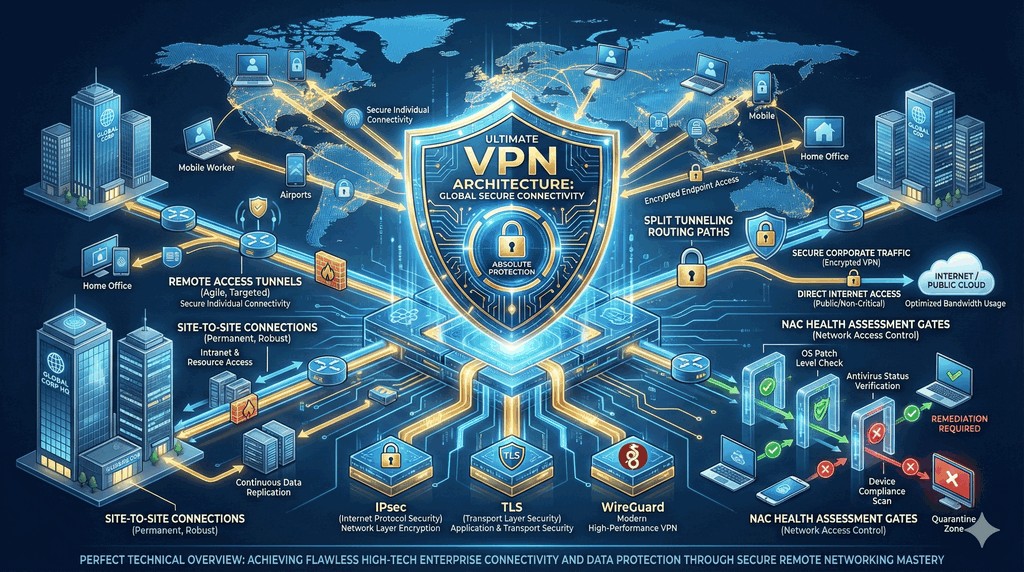
Slajd przedstawia przesłanki biznesowe oraz wyzwania bezpieczeństwa związane z tworzeniem Wirtualnych Sieci Prywatnych.

Bezpieczna telepraca i łączenie rozproszonych oddziałów firmy

  • Otwarte środowisko Internetu: publiczna sieć WAN jest z natury niezabezpieczona, podatna na podsłuch i manipulację pakietami.
  • Zastąpienie linii dzierżawionych: tunele VPN eliminują gigantyczne koszty dedykowanych łączy fizycznych między miastami.
  • Wsparcie dla pracy hybrydowej: konieczność bezpiecznego połączenia tysięcy pracowników zdalnych z zasobami korporacyjnymi.
  • Zgodność z regulacjami prawnymi: przepisy RODO, NIS 2 i KSC bezwzględnie nakazują szyfrowanie transmisji danych poufnych.
Wirtualna sieć prywatna (VPN): technologia teleinformatyczna umożliwiająca utworzenie bezpiecznego, szyfrowanego połączenia logicznego (tunelu) pomiędzy węzłami sieciowymi lub całymi sieciami lokalnymi za pośrednictwem publicznej, niezaufanej infrastruktury transmisyjnej (np. Internetu).
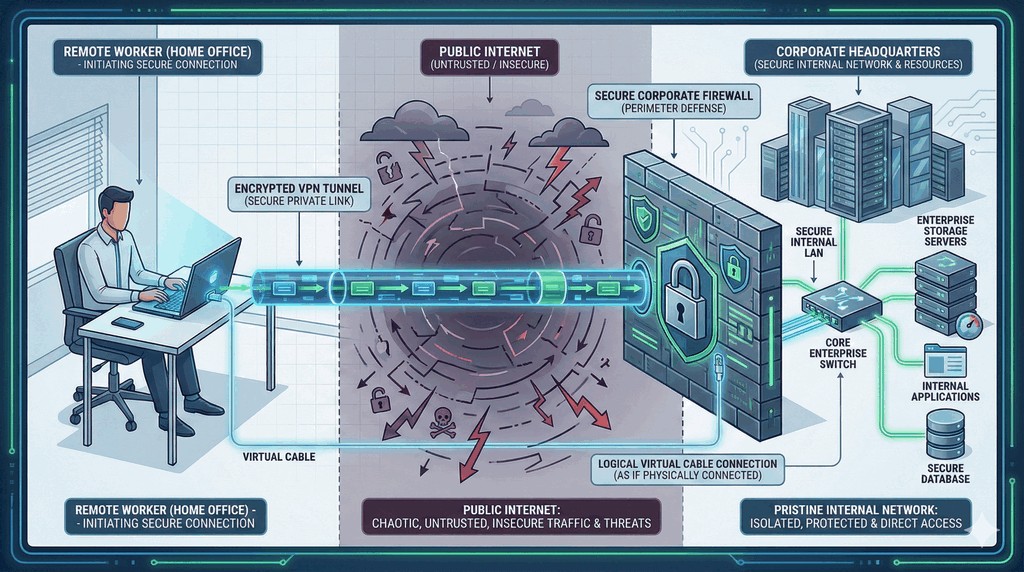
Zasada działania tunelu VPN
2/19
Koncepcja tunelowania i enkapsulacji
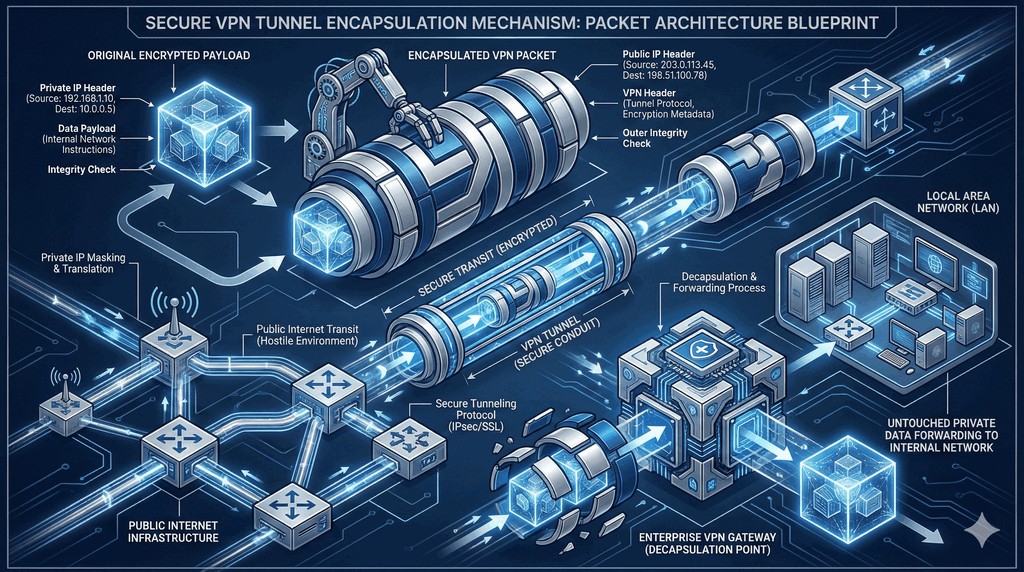
Slajd wyjaśnia mechanizm enkapsulacji pakietów oraz ukrywanie adresacji prywatnej przed ruterami tranzytowymi.

Zasada umieszczania pakietu prywatnego wewnątrz pakietu publicznego

  • Definicja tunelowania: technika przesyłania pakietów jednego protokołu wewnątrz ładunku innego protokołu sieciowego.
  • Zewnętrzny nagłówek IP: zawiera publiczne, routowalne w internecie adresy IP punktów końcowych tunelu (bram VPN).
  • Wewnętrzny nagłówek i dane: oryginalny pakiet z prywatną adresacją podsieci LAN (RFC 1918), niewidoczny dla pośredników.
  • Zmniejszenie parametru MTU: dodatkowe nagłówki tunelu zmniejszają efektywny rozmiar ładunku, co wymaga optymalizacji MSS.
Enkapsulacja (Encapsulation): proces hermetyzacji kompletnego pakietu sieciowego (wraz z jego oryginalnymi nagłówkami) wewnątrz pola danych (payload) nowego pakietu sieciowego, opatrując go nowym nagłówkiem transportowym umożliwiającym tranzyt przez sieć publiczną.
Zasada enkapsulacji
3/19
Tunelowanie a triada CIA w praktyce
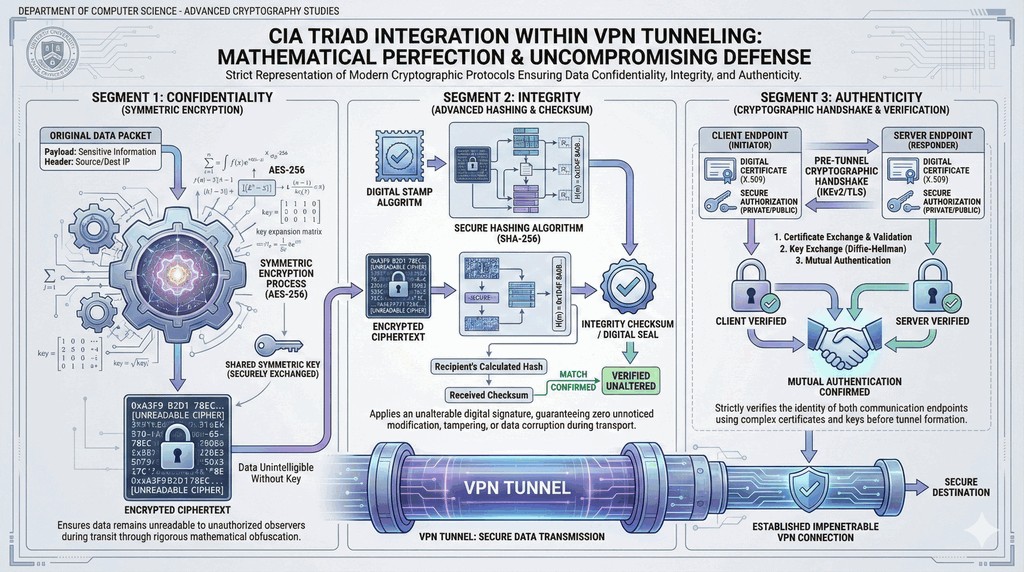
Slajd analizuje implementację wymogów triady CIA w ramach wirtualnych sieci prywatnych.

Realizacja poufności, integralności i dostępności w tunelach VPN

  • Poufność (Confidentiality): silne szyfrowanie symetryczne ładunku (AES-256-GCM, ChaCha20) uniemożliwiające podsłuch.
  • Integralność (Integrity): kryptograficzne sumy kontrolne (HMAC-SHA256, Poly1305) natychmiast wykrywające modyfikację pakietu.
  • Dostępność (Availability): redundantne łącza WAN, protokoły dynamicznego routingu (BGP) oraz automatyczny failover tuneli.
  • Ochrona przed atakiem powtórzeniowym: mechanizm numerów sekwencyjnych (Anti-Replay Window) odrzucający duplikaty pakietów.
Ochrona przed powtórzeniem (Anti-Replay): mechanizm bezpieczeństwa w protokołach VPN polegający na numerowaniu każdego przesyłanego pakietu i weryfikacji okna sekwencyjnego, uniemożliwiający intruzowi przechwycenie i ponowne wstrzyknięcie prawidłowego pakietu w celu oszukania systemu.
Model CIA w VPN
4/19
VPN z dostępem zdalnym (Remote Access VPN)
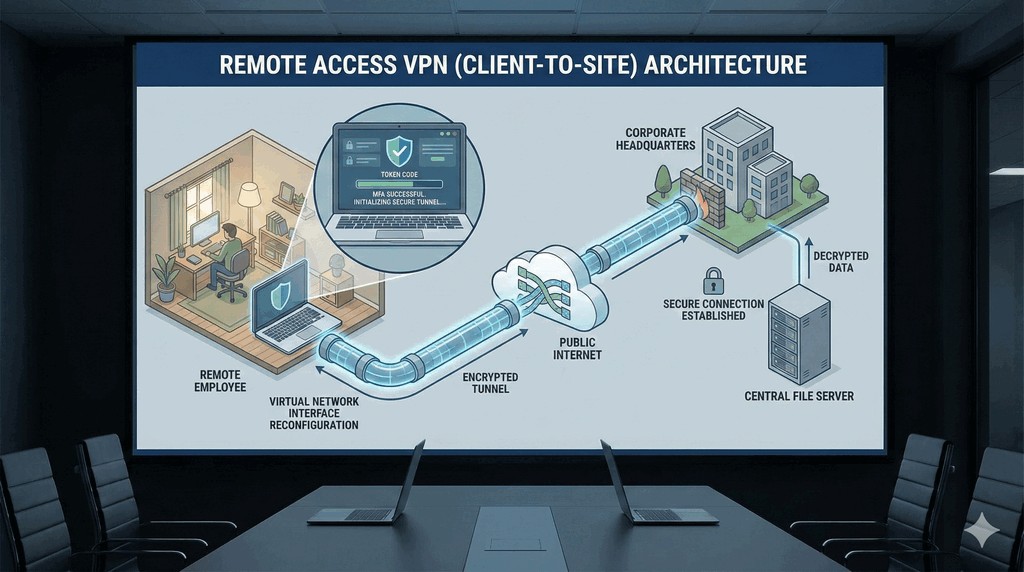
Slajd charakteryzuje architekturę Remote Access VPN dedykowaną dla pracowników mobilnych i rozproszonych zespołów.

Łączenie pojedynczych pracowników ze stacjami i chmurą firmową

  • Klient-Serwer: oprogramowanie zainstalowane na stacji roboczej (Agent) łączy się z centralnym koncentratorem VPN w firmie.
  • Dynamiczne przydzielanie IP: pracownik otrzymuje wirtualny adres IP z puli korporacyjnej, stając się logicznym elementem LAN-u.
  • Wieloskładnikowa autoryzacja: obowiązkowa integracja z serwerem tożsamości (Active Directory, Azure AD, RADIUS) oraz MFA.
  • Zarządzanie politykami: centralne wymuszanie reguł zapory i trasowania na stacjach roboczych przez bramę dostępową.
Remote Access VPN: typ wirtualnej sieci prywatnej łączący pojedyncze, rozproszone geograficznie urządzenia końcowe (laptopy, smartfony pracowników) z centralną siecią korporacyjną za pośrednictwem dedykowanego oprogramowania klienckiego i bramy dostępowej.
Użytkownik zdalny
5/19
VPN sieć-sieć (Site-to-Site VPN)
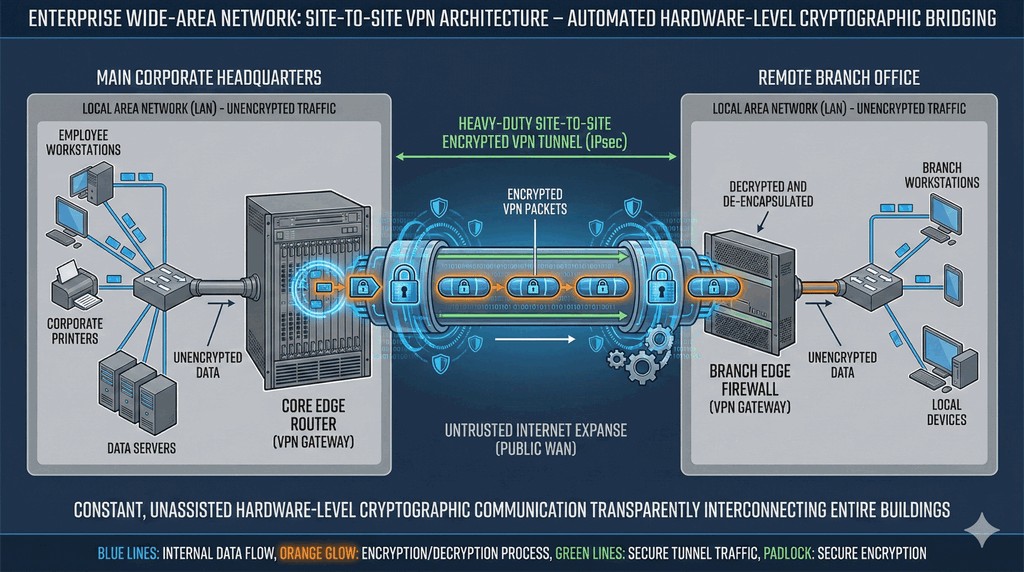
Slajd omawia architekturę Site-to-Site VPN integrującą oddziały przedsiębiorstwa w jednolitą przestrzeń adresową.

Trwałe łączenie infrastruktury oddziałów i centrów danych

  • Przezroczystość dla użytkownika: tunele są zestawiane pomiędzy routerami brzegowymi; pracownicy nie instalują żadnych agentów.
  • Stałe połączenie (Always-On): tunel działa w sposób ciągły, przesyłając ruch pomiędzy całymi podsieciami lokalnymi.
  • Zastosowanie w chmurze hybrydowej: bezpieczne spięcie lokalnego centrum danych (On-Premises) z chmurą publiczną (AWS, Azure, GCP).
  • Protokoły routingu dynamicznego: wykorzystanie protokołu BGP przez tunele IPsec (interfejsy VTI) do automatycznego omijania awarii.
Site-to-Site VPN: wariant wirtualnej sieci prywatnej łączący dwie lub więcej fizycznie oddalonych sieci lokalnych (np. centralę firmy z fabryką lub oddziałem) za pośrednictwem routerów brzegowych, w sposób całkowicie transparentny dla urządzeń końcowych w obu lokalizacjach.
Połączenie Site-to-Site
6/19
Architektura IPsec
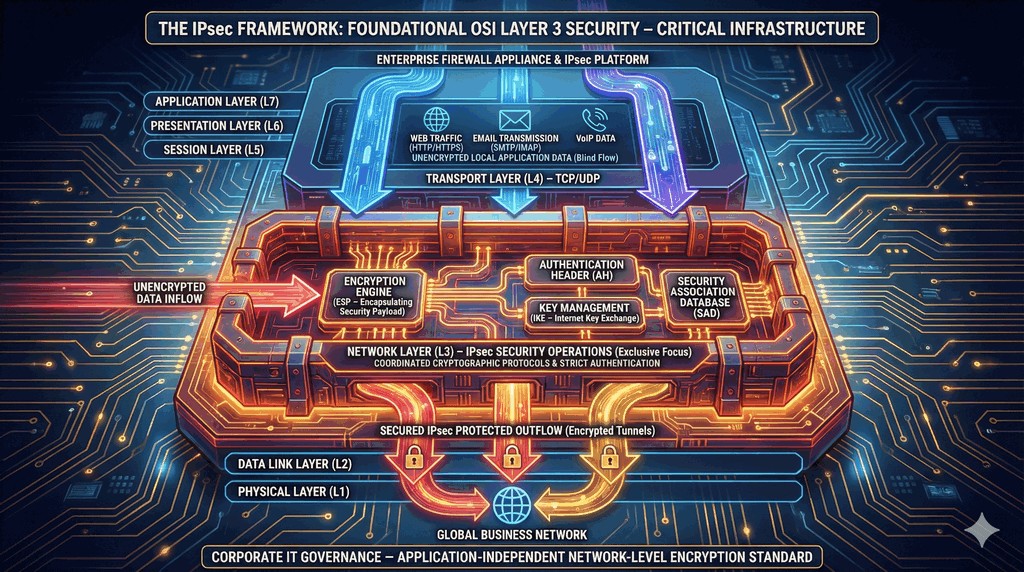
Slajd analizuje komponenty architektury IPsec: protokoły AH i ESP oraz protokół negocjacji IKE.

Zestaw protokołów bezpieczeństwa warstwy sieciowej (L3)

  • Niezależność od aplikacji: działanie w warstwie 3 modelu ISO/OSI zapewnia transparentną ochronę dowolnego protokołu (TCP, UDP, ICMP).
  • Protokół ESP (Protocol 50): zapewnia pełną poufność (szyfrowanie), integralność, autentyczność oraz ochronę przed powtórzeniami.
  • Protokół AH (Protocol 51): oferuje wyłącznie integralność i autentyczność bez szyfrowania; niekompatybilny z ruterami NAT.
  • Negocjacja IKE (Internet Key Exchange): protokół automatycznego uwierzytelniania stron i ustanawiania skojarzeń bezpieczeństwa SA.
IPsec (Internet Protocol Security): zbiór otwartych standardów opracowanych przez IETF, implementujących kryptograficzne mechanizmy zapewniania poufności, integralności i autentyczności pakietów w warstwie sieciowej (IP) modelu ISO/OSI.
Schemat IPsec
7/19
Tryby IPsec: transportowy i tunelowy
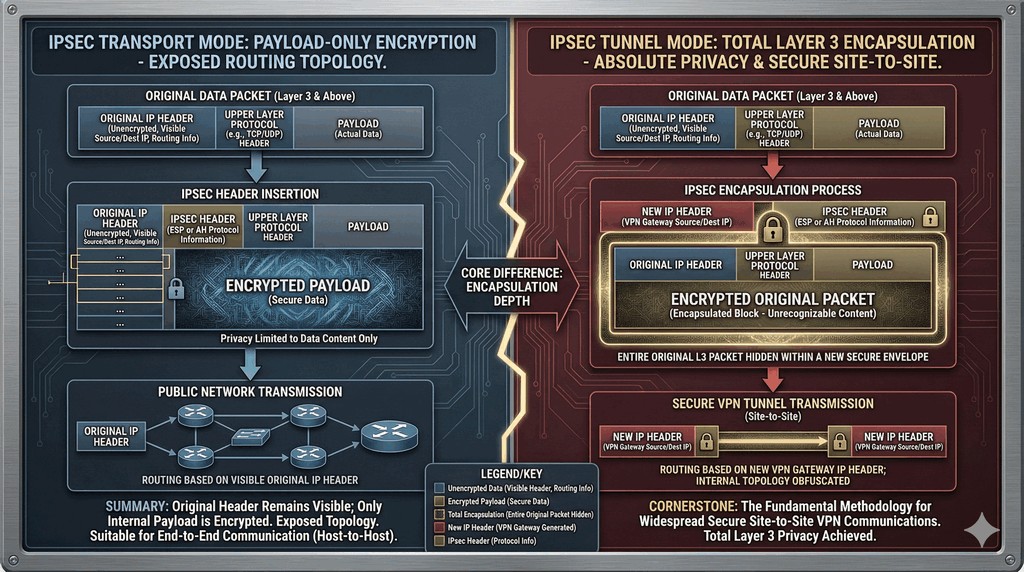
Slajd porównuje tryb transportowy i tunelowy pod kątem struktury enkapsulacji oraz bezpieczeństwa topologii.

Różnice w strukturze nagłówków i obszarach zastosowań

  • Tryb transportowy (Transport Mode): szyfruje wyłącznie ładunek L4; oryginalny nagłówek IP pozostaje odsłonięty (host-to-host).
  • Zastosowanie transportu: bezpieczna łączność pomiędzy dwoma znanymi serwerami lub jako podstawa dla protokołów GRE/L2TP.
  • Tryb tunelowy (Tunnel Mode): cały pakiet IP jest szyfrowany i opakowywany w zupełnie nowy zewnętrzny nagłówek IP.
  • Zastosowanie tunelu: standard w połączeniach bram sieciowych Site-to-Site i Remote Access ukrywający adresację wewnętrzną.
Tryb tunelowy IPsec: sposób działania protokołu IPsec, w którym kompletny oryginalny pakiet IP (wraz z nagłówkiem) jest szyfrowany i umieszczany jako ładunek wewnątrz nowego pakietu IP z nowym nagłówkiem publicznym, gwarantując anonimizację topologii sieci wewnętrznej.
Tryby IPsec
8/19
SSL/TLS VPN: tunel z przeglądarki
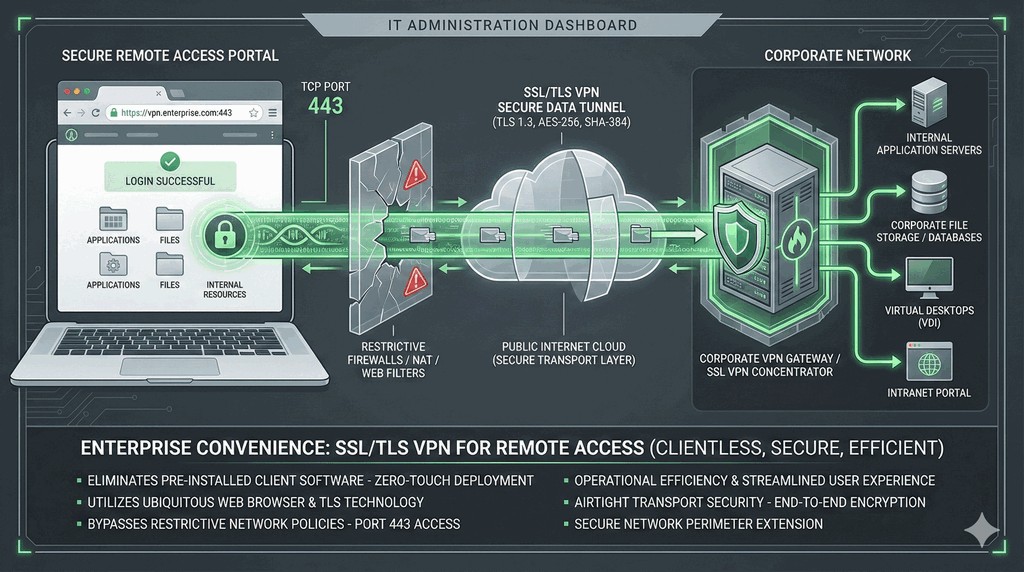
Slajd omawia technologię SSL/TLS VPN operującą na standardowym porcie HTTPS (443 TCP).

Wygoda dostępu bezklientowego i bezproblemowe przechodzenie zapór

  • Brak blokad na zaporach: ruch używa standardowego portu 443 TCP/HTTPS, co umożliwia połączenie z hoteli i sieci z restrykcyjnym firewallem.
  • Wariant bezklientowy (Clientless): dostęp do portali webowych, poczty i aplikacji intranetowych bezpośrednio przez przeglądarkę WWW.
  • Wariant z klientem lekkim (Thin Client): automatycznie instalowany agent rozszerzający tunelowanie na wszystkie aplikacje stacji roboczej.
  • Problem TCP over TCP: tunelowanie protokołu TCP wewnątrz innego połączenia TCP może powodować załamanie wydajności (TCP Meltdown).
SSL/TLS VPN: technologia wirtualnych sieci prywatnych wykorzystująca protokół Transport Layer Security (TLS) do zabezpieczenia transmisji, charakteryzująca się łatwością przechodzenia przez zapory sieciowe i serwery proxy oraz możliwością pracy bez dedykowanego klienta.
Dostęp przez przeglądarkę
9/19
Rozwiązania open-source: OpenVPN
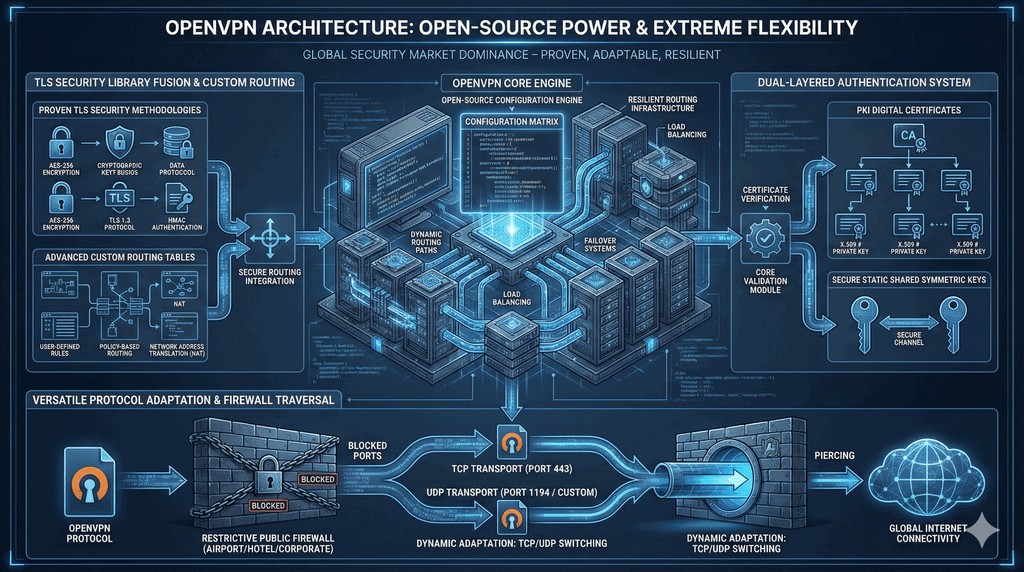
Slajd analizuje budowę i właściwości najpopularniejszego otwartego rozwiązania VPN opartego na bibliotece OpenSSL.

Elastyczność konfiguracji, interfejsy TUN/TAP i biblioteka OpenSSL

  • Architektura przestrzeni użytkownika: OpenVPN działa w userspace, wykorzystując wirtualne sterowniki jądra TUN (L3) lub TAP (L2).
  • Interfejs TUN vs TAP: TUN tuneluje pakiety IP (najpopularniejszy), TAP emuluje przełącznik Ethernet (przenosi pakiety rozgłoszeniowe).
  • Wybór protokołu UDP/TCP: zalecane użycie UDP dla maksymalnej wydajności lub TCP 443 w celu omijania restrykcyjnych zapór sieciowych.
  • Bezpieczeństwo na bazie PKI: rygorystyczne uwierzytelnianie dwustronne oparte na certyfikatach cyfrowych X.509 i kluczach TLS-Auth.
OpenVPN: wieloplatformowe, otwartoźródłowe oprogramowanie VPN implementujące bezpieczne tunele w warstwie 2 lub 3 w oparciu o niestandardowy protokół bezpieczeństwa wykorzystujący bibliotekę kryptograficzną OpenSSL i sterowniki TUN/TAP.
Interfejs OpenVPN
10/19
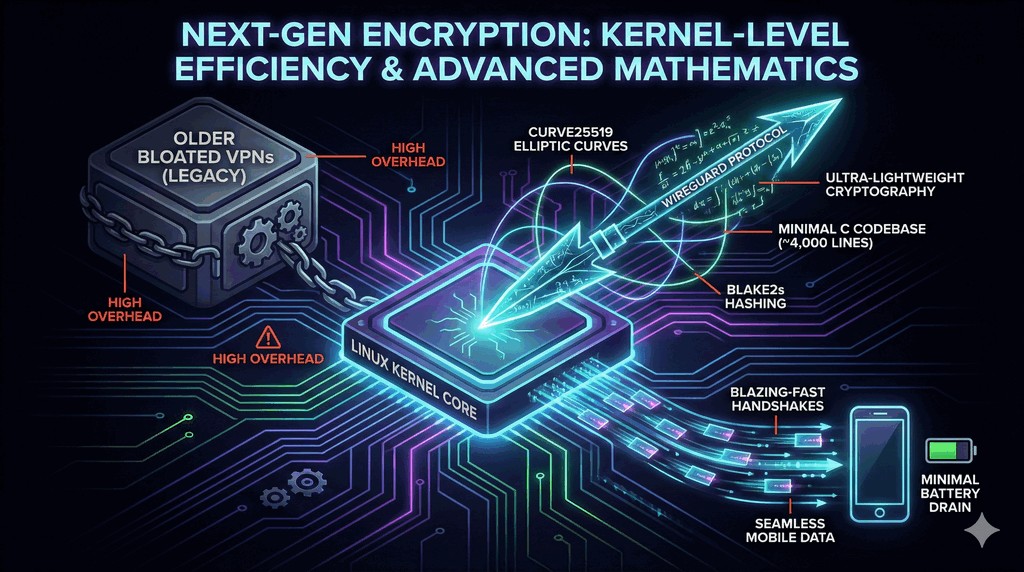
Nowoczesna kryptografia: WireGuard
Slajd charakteryzuje architekturę protokołu WireGuard jako nowoczesnego następcy IPsec i OpenVPN.

Prostota kodu, integracja z jądrem i bezkompromisowa wydajność

  • Minimalistyczny kod źródłowy: zaledwie około 4000 linii kodu w porównaniu do ponad 100 000 linii w OpenVPN i IPsec, co ułatwia audyt.
  • Natywna integracja z jądrem Linuksa: działa bezpośrednio w przestrzeni jądra (kernel-space), eliminując narzut przełączania kontekstu.
  • Nowoczesny stos krypto: brak negocjacji słabych szyfrów; sztywny dobór: ChaCha20-Poly1305, Curve25519, BLAKE2s oraz Noise Protocol.
  • Koncepcja Cryptokey Routing: powiązanie kluczy publicznych bezpośrednio z dozwolonymi adresami IP (AllowedIPs) w tablicy routingu.
WireGuard: niezwykle prosty, szybki i nowoczesny protokół wirtualnych sieci prywatnych zaimplementowany bezpośrednio w jądrze systemu Linux, wykorzystujący najnowsze osiągnięcia kryptograficzne i model trasowania opartego na kluczach (Cryptokey Routing).
Matematyka WireGuard
11/19
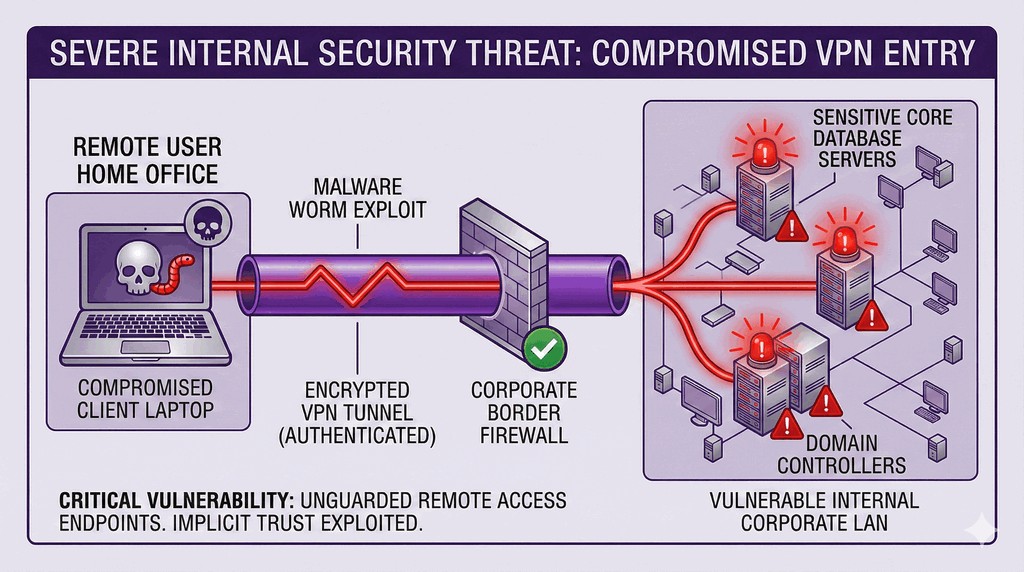
Zagrożenia ze strony stacji klienckich
Slajd analizuje niebezpieczeństwa wynikające z wpuszczania niezaufanych urządzeń domowych do sieci korporacyjnej.

Kompromitacja hosta końcowego jako wektor infekcji sieci firmowej

  • Tunel chroni tylko transmisję: szyfrowanie zabezpiecza dane przed podsłuchem w internecie, lecz nie chroni przed złośliwym oprogramowaniem na stacji.
  • Zjawisko mostu sieciowego: zainfekowany laptop domowy po zestawieniu tunelu staje się bezpośrednią bramą dla intruza do wnętrza LAN-u.
  • Kradzież tokenów i poświadczeń: złośliwe oprogramowanie typu Infostealer wykrada zapisane profile VPN i certyfikaty użytkowników.
  • Konieczność izolacji: brak weryfikacji stanu hosta może doprowadzić do błyskawicznego rozprzestrzenienia się ataku Ransomware.
Zagrożenie węzła końcowego (Endpoint Risk): ryzyko polegające na wykorzystaniu zainfekowanego lub nieodpowiednio zabezpieczonego komputera pracownika zdalnego jako wektora ataku na chronioną sieć wewnętrzną firmy po ustanowieniu zaufanego tunelu VPN.
Zagrożenia dla tunelu
12/19
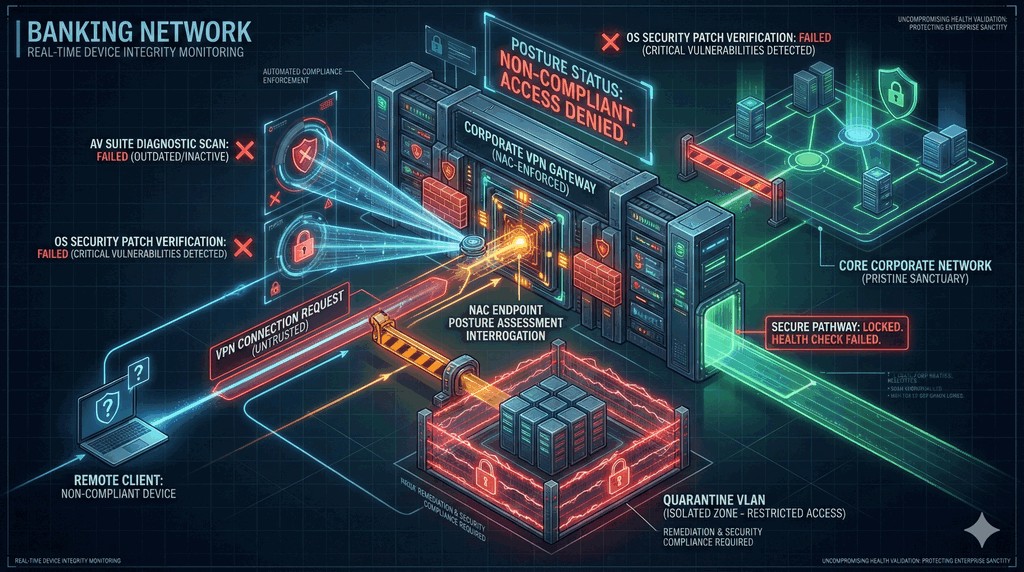
Kontrola dostępu do sieci (NAC)
Slajd omawia mechanizmy Network Access Control badające stan bezpieczeństwa hosta przed dopuszczeniem do sieci.

Weryfikacja tożsamości i stanu higieny cyfrowej stacji roboczej

  • Ocena stanu hosta (Posture Assessment): skanowanie stacji przed otwarciem tunelu: weryfikacja antywirusa, łatek OS i zapory lokalnej.
  • Kwarantanna dla niezgodnych urządzeń: stacje niespełniające polityki trafiają do odizolowanego segmentu remediacyjnego.
  • Polityki warunkowe (Conditional Access): uzależnienie dostępu od lokalizacji geograficznej, certyfikatu urządzenia i poziomu ryzyka.
  • Ciągła kontrola podczas sesji: natychmiastowe zerwanie tunelu w przypadku wykrycia wyłączenia agenta EDR na komputerze.
Network Access Control (NAC): system bezpieczeństwa sieciowego wymuszający zgodność podłączanych urządzeń końcowych ze zdefiniowanymi politykami bezpieczeństwa organizacji (np. obecność aktualizacji systemu, aktywny antywirus) przed przyznaniem dostępu do zasobów sieciowych.
Działanie systemu NAC
13/19
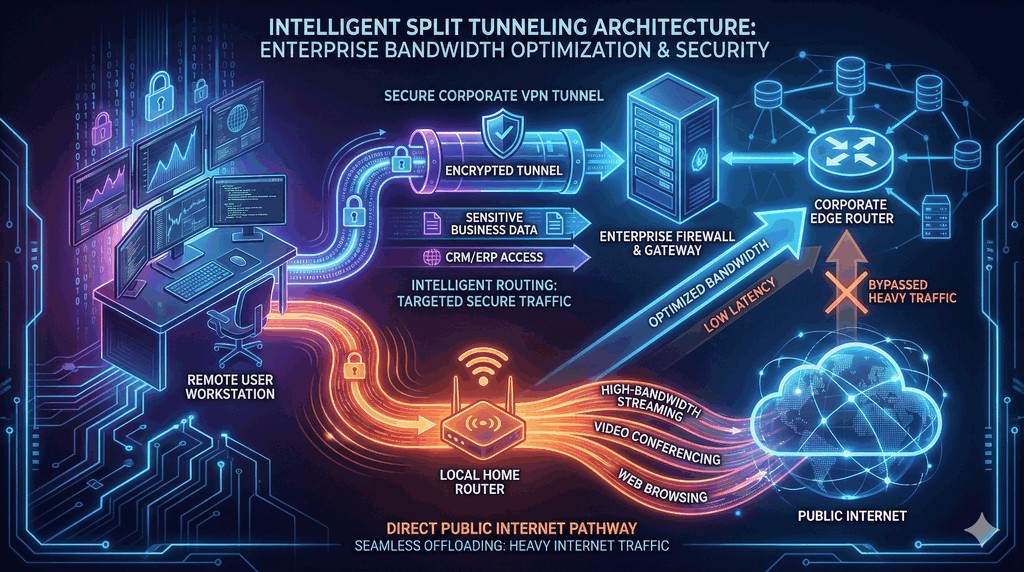
Dzielone tunelowanie (Split Tunneling)
Slajd analizuje dylemat architektoniczny pomiędzy pełnym tunelowaniem a dzieleniem ruchu internetowego.

Wydajność pasma a krytyczne ryzyka ominięcia zapory

  • Definicja Split Tunneling: kierowanie ruchu firmowego przez tunel VPN, a ruchu prywatnego bezpośrednio do domowego łącza internetowego.
  • Oszczędność pasma brzegowego: ruch wideo (YouTube, Teams, Netflix) nie obciąża łącza centrali firmy ani koncentratora VPN.
  • Zagrożenie Dual-Homed Host: komputer ma jednoczesne połączenie z internetem i siecią LAN; brak inspekcji przez korporacyjny firewall.
  • Zalecenie Full Tunneling: w instytucjach finansowych i rządowych nakazuje się pełne tunelowanie (cały ruch przechodzi przez centralę).
Dzielone tunelowanie (Split Tunneling): konfiguracja klienta VPN, w której tylko ruch przeznaczony do określonych zasobów korporacyjnych jest przesyłany przez zaszyfrowany tunel, podczas gdy pozostały ruch internetowy kierowany jest bezpośrednio przez lokalnego dostawcę ISP.
Schemat Split Tunneling
14/19
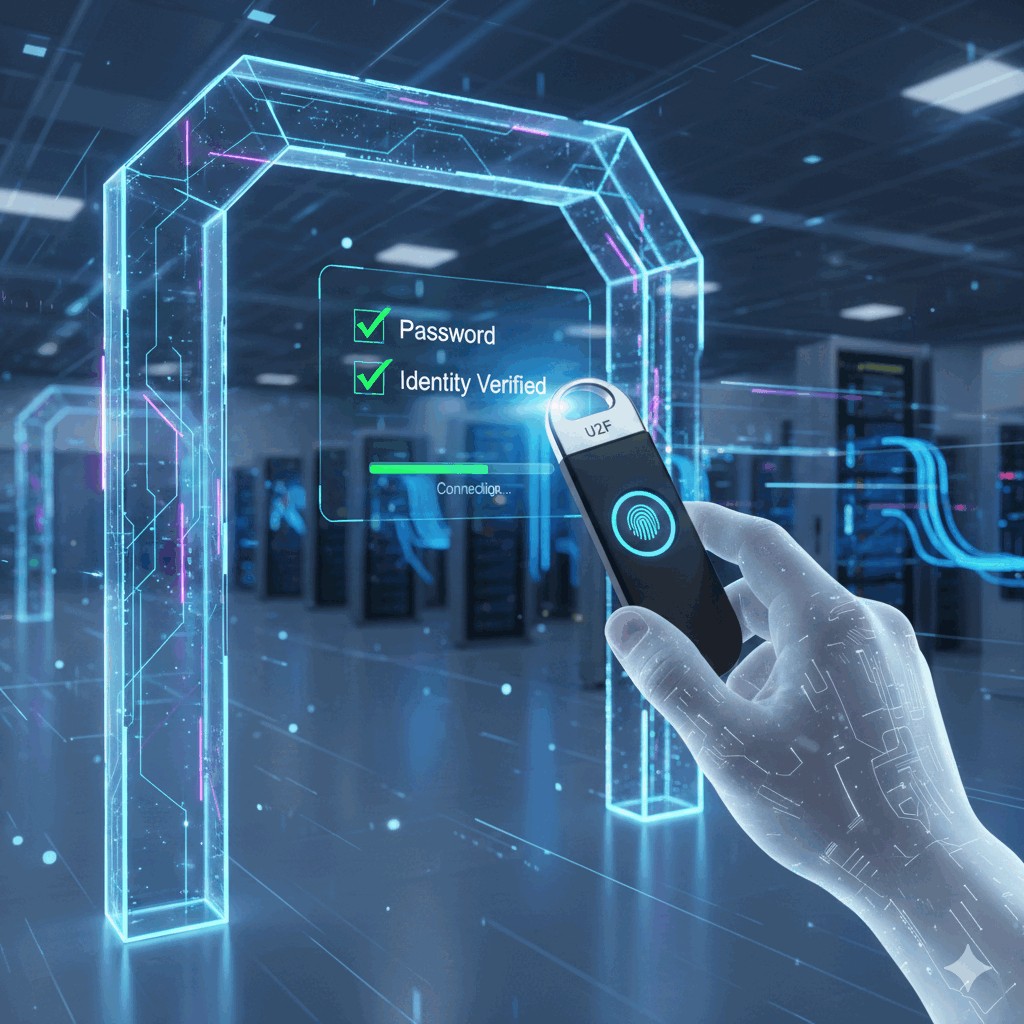
Uwierzytelnianie wieloskładnikowe (MFA) w VPN
Slajd omawia konieczność wdrożenia MFA na bramach VPN oraz eliminację podatności na ataki typu MFA Fatigue.

Ochrona punktu wejścia do infrastruktury przed atakami siłowymi

  • Brama VPN jako cel brute-force: publicznie dostępny interfejs logowania jest nieustannie skanowany przez botnety ze słownikami haseł.
  • Wymóg drugiego składnika: nawet w przypadku ujawnienia hasła pracownika atakujący nie sforsuje bramy bez tokena fizycznego.
  • Ataki zmęczeniowe (MFA Fatigue / Bombing): zalewanie użytkownika dziesiątkami powiadomień PUSH w nocy w nadziei na przypadkową akceptację.
  • Number Matching jako ochrona: wymóg przepisania dwucyfrowej liczby wyświetlanej na ekranie komputera do aplikacji autoryzującej.
MFA w sieciach VPN: polityka wymuszająca wieloskładnikowe uwierzytelnianie tożsamości podczas nawiązywania zdalnego połączenia VPN, chroniąca brzeg sieci korporacyjnej przed skutkami kradzieży danych logowania.
Mechanizm MFA
15/19
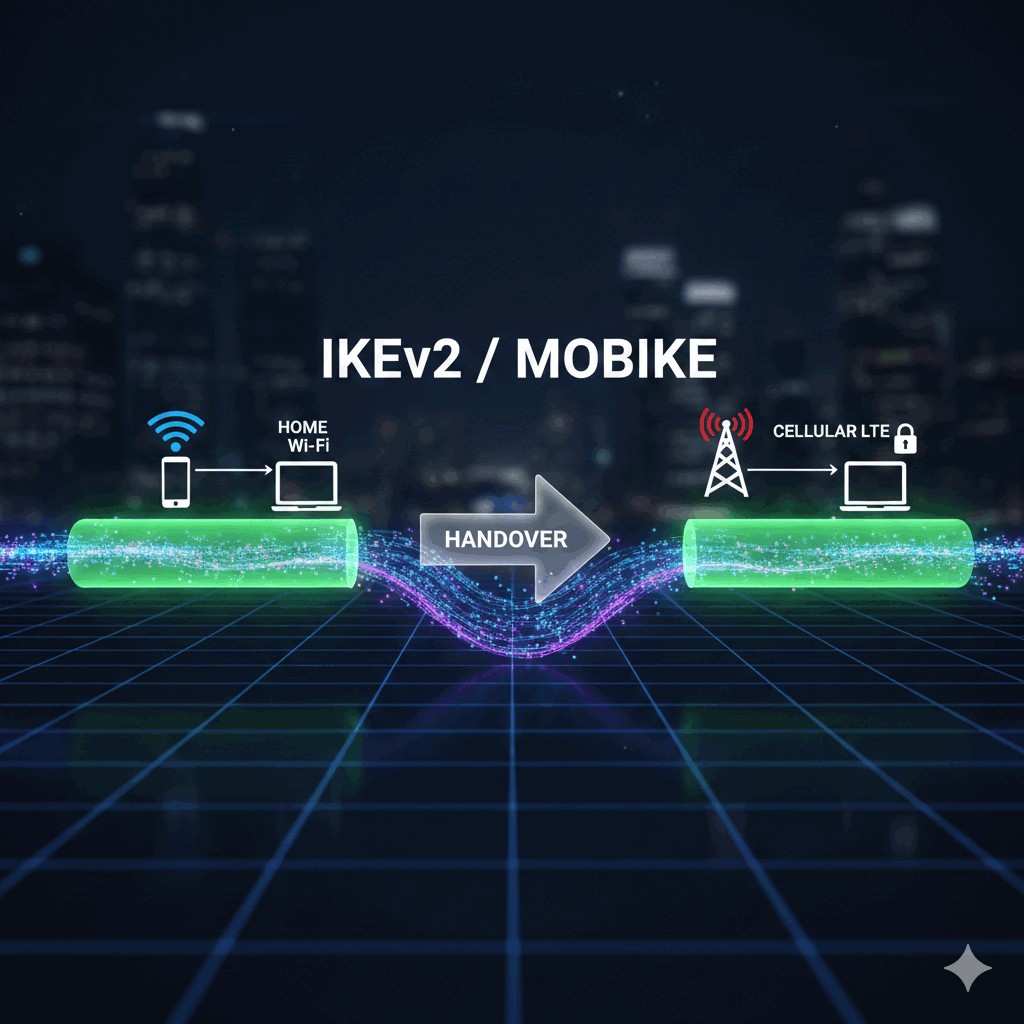
Protokół IKEv2 i mobilność
Slajd przedstawia zalety protokołu IKEv2 ze szczególnym uwzględnieniem technologii MOBIKE (RFC 4555).

Stabilność sesji w sieciach dynamicznych dzięki rozszerzeniu MOBIKE

  • Ewolucja protokołu IKE: IKEv2 zastąpił archaiczny IKEv1, oferując znacznie mniejszą liczbę komunikatów i wbudowane mechanizmy NAT-T.
  • Problem zmiany adresu IP: w IKEv1 zmiana stacji bazowej LTE lub przejście z Wi-Fi na modem komórkowy zrywało tunel VPN.
  • Rozszerzenie MOBIKE (RFC 4555): umożliwia aktualizację adresów IP punktów końcowych tunelu bez przerywania aktywnej sesji IPsec.
  • Wsparcie dla smartfonów: natywna implementacja IKEv2 w nowoczesnych systemach mobilnych (iOS, Android, Windows) gwarantuje stabilność.
MOBIKE (IKEv2 Mobility and Multihoming Protocol): rozszerzenie protokołu IKEv2 zdefiniowane w dokumencie RFC 4555, umożliwiające stacjom mobilnym dynamiczną zmianę adresu IP końcówki tunelu bez konieczności ponownego renegocjowania parametrów bezpieczeństwa.
Schemat IKEv2 MOBIKE
16/19
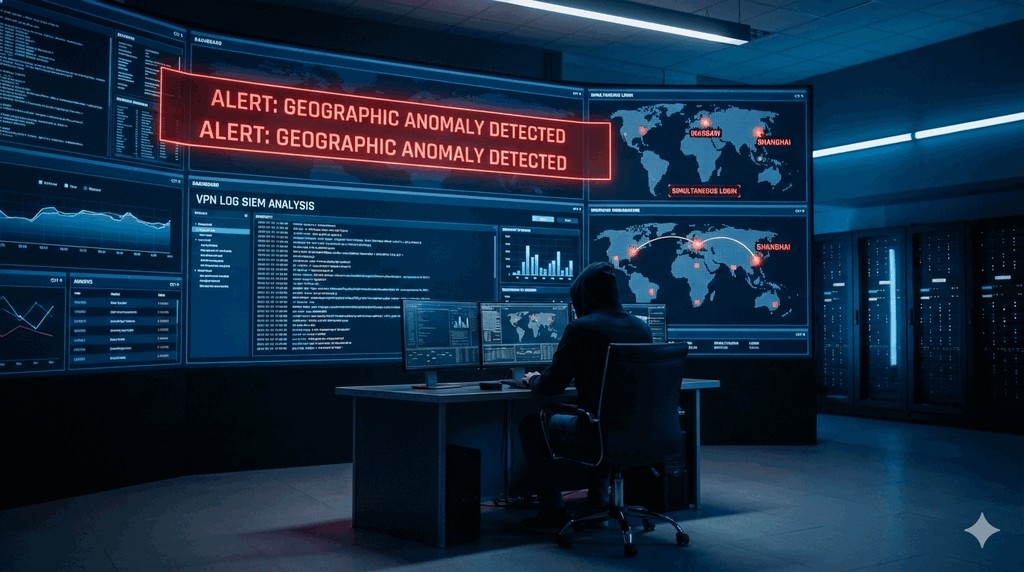
Audyt i rejestrowanie zdarzeń (SIEM)
Slajd analizuje proces monitorowania telemetrii VPN w celu identyfikacji skompromitowanych poświadczeń użytkowników.

Wykrywanie anomalii logowania i zjawiska niemożliwej podróży

  • Centralizacja dzienników VPN: przesyłanie informacji o każdym nawiązaniu, zerwaniu i błędzie sesji do systemu SIEM.
  • Detekcja niemożliwej podróży (Impossible Travel): alarmowanie, gdy to samo konto loguje się w odstępie 10 minut z Warszawy i Tokio.
  • Wykrywanie nietypowych wolumenów danych: identyfikacja masowej eksfiltracji danych przez stację roboczą w godzinach nocnych.
  • Korelacja z logami stacji: powiązanie czasu aktywacji tunelu z uruchomieniem niebezpiecznych procesów na hoście końcowym.
Niemożliwa podróż (Impossible Travel): anomalia behawioralna wykrywana przez systemy bezpieczeństwa SIEM/UEBA polegająca na odnotowaniu dwóch udanych logowań na to samo konto użytkownika z lokalizacji geograficznych oddalonych od siebie o dystans niemożliwy do pokonania w danym przedziale czasu.
Logi VPN w systemie SIEM
17/19
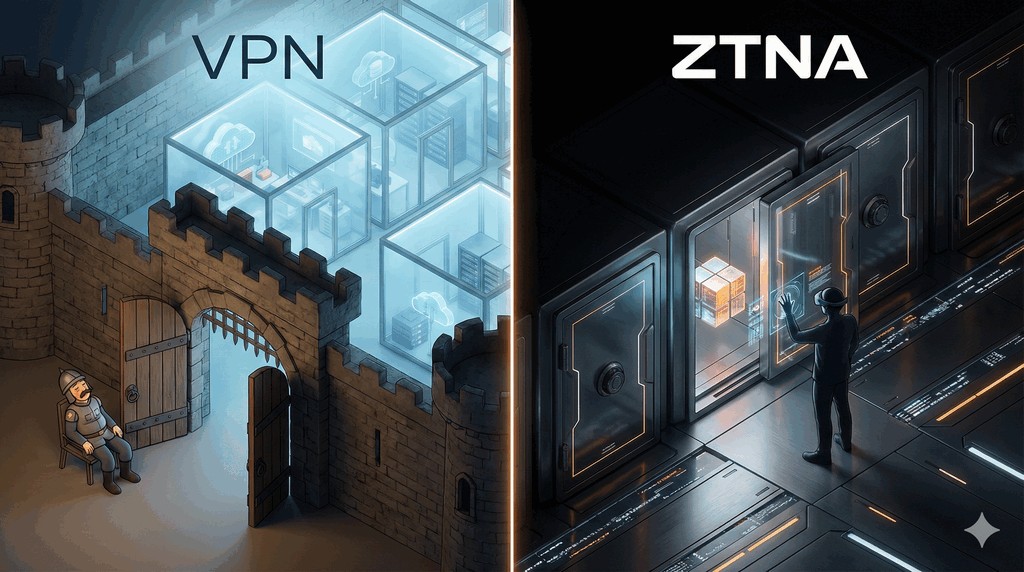
Ewolucja: od VPN do ZTNA (Zero Trust)
Slajd porównuje klasyczny model tunelowania sieciowego z nowoczesnym podejściem Zero Trust Network Access.

Przejście z dostępu do podsieci L3 na dostęp per-aplikacja L7

  • Ograniczenie klasycznego VPN: połączenie w warstwie 3 daje dostęp do całej puli adresowej podsieci, ułatwiając ruch boczny intruza.
  • Koncepcja ZTNA (Zero Trust Network Access): użytkownik uzyskuje dostęp wyłącznie do pojedynczej, autoryzowanej aplikacji biznesowej.
  • Ukrycie infrastruktury (Dark Cloud): zasoby korporacyjne nie posiadają otwartych portów publicznych i są niewidoczne w skanerach Shodan.
  • Ciągła weryfikacja kontekstu: każde kliknięcie i żądanie HTTP jest dynamicznie weryfikowane pod kątem uprawnień i stanu stacji.
Zero Trust Network Access (ZTNA): rozwiązanie bezpieczeństwa tworzące logiczną, opartą na tożsamości i kontekście granicę dostępu wokół aplikacji, zastępujące tradycyjny dostęp sieciowy VPN modelem mikrosegmentacji per-aplikacja bez udostępniania warstwy sieciowej.
Porównanie VPN vs ZTNA
18/19
Kryptografia post-kwantowa w VPN
Slajd omawia wyzwania związane z komputerami kwantowymi oraz wdrażanie algorytmów PQC w protokołach tunelowania.

Odporność tuneli na zagrożenie Harvest Now, Decrypt Later

  • Strategia adwersarzy (Harvest Now, Decrypt Later): służby wywiadowcze nagrywają zaszyfrowany ruch VPN, by odszyfrować go za 10 lat.
  • Zagrożenie algorytmem Shora: komputer kwantowy błyskawicznie złamie powszechnie stosowaną asymetrię RSA, DH oraz ECC.
  • Standardy PQC (NIST): wdrożenie nowych algorytmów opartych na sieciach kratowych: ML-KEM (Kyber) do wymiany kluczy.
  • Kryptografia hybrydowa PQC: łączenie tradycyjnego algorytmu ECDH z post-kwantowym Kyber w celu zachowania zgodności i podwójnej ochrony.
Kryptografia post-kwantowa (PQC): rodzina algorytmów kryptograficznych (głównie opartych na trudności problemów w wielowymiarowych sieciach kratowych), zaprojektowanych tak, aby były odporne na kryptoanalizę realizowaną zarówno przez klasyczne, jak i wielkoskalowe komputery kwantowe.
Bezpieczeństwo post-kwantowe
19/19
Podsumowanie zajęć
Slajd syntetyzuje wiedzę o bezpiecznym tunelowaniu i zapowiada Wykład 5 poświęcony atakom sieciowym i reakcji na incydenty.

Synteza technologii VPN i zapowiedź analizy ataków sieciowych

  • Rola VPN w architekturze: niezbędny element łączności rozproszonej, wymagający jednak rygorystycznej kontroli hostów (NAC, MFA).
  • Ewolucja technologiczna: przejście od ociężałego IPsec i OpenVPN ku minimalistycznemu WireGuardowi oraz architekturze ZTNA.
  • Dywersyfikacja protokołów: dobór narzędzia do potrzeb: WireGuard do łączy stałych, SSL VPN do pracy w podróży, ZTNA dla aplikacji.
  • Zapowiedź Wykładu 5: w kolejnej części omówimy anatomię ataków sieciowych: skanowanie, DoS/DDoS, ARP Poisoning, Malware oraz CSIRT.
Inżynieria bezpiecznego tunelowania: dyscyplina projektowania odpornych kanałów komunikacji łącząca kryptografię symetryczną i asymetryczną, protokoły enkapsulacji pakietowej oraz systemy ciągłej weryfikacji tożsamości i integralności urządzeń końcowych.
Podsumowanie