1/20
Wprowadzenie: ciemna strona sieci
Slajd przedstawia współczesny krajobraz cyberzagrożeń oraz przejście od wandalizmu do zorganizowanej przestępczości cyfrowej.

Ewolucja wektorów ataków i profesjonalizacja cyberprzestępczości

  • Komercjalizacja podziemia: cyberataki stały się dochodowym biznesem opartym na modelach usługowych (Cybercrime-as-a-Service).
  • Automatyzacja i botnety: skanowanie milionów adresów IP w czasie rzeczywistym w poszukiwaniu niezałatanych podatności zero-day.
  • Zagrożenia asymetryczne: atakujący musi znaleźć zaledwie jedną lukę w systemie, podczas gdy obrońca musi zabezpieczyć wszystkie aktywa.
  • Konieczność proaktywności: bierne oczekiwanie na incydent zastępuje ciągłe poszukiwanie zagrożeń (Threat Hunting).
Cyberatak: celowe, nieuprawnione działanie w przestrzeni cyfrowej skierowane przeciwko systemom teleinformatycznym, urządzeniom sieciowym lub użytkownikom, mające na celu naruszenie poufności, integralności lub dostępności chronionych danych.
Haker planujący atak
2/20
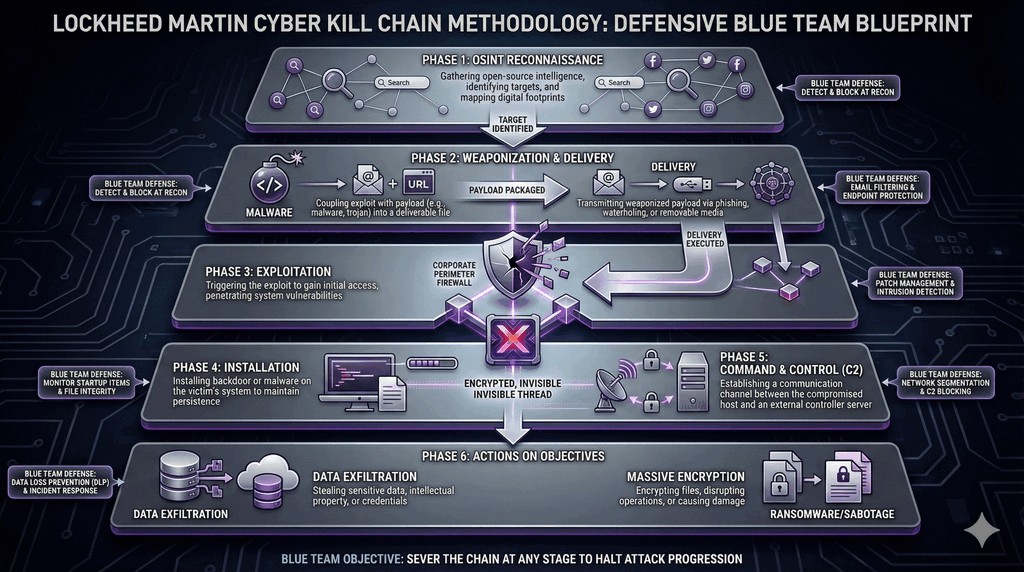
Anatomia ataku: Cyber Kill Chain
Slajd omawia 7 faz modelu Cyber Kill Chain oraz ich powiązanie z taktykami macierzy MITRE ATT&CK.

Sekwencyjne modelowanie faz penetracji infrastruktury ofiary

  • Faza 1-2: Rozpoznanie i uzbrojenie: zbieranie informacji o celu (Reconnaissance) i przygotowanie ładunku z exploitem (Weaponization).
  • Faza 3-4: Dostarczenie i infekcja: przesłanie ładunku (Delivery: e-mail phishing) i wyzwolenie luki w oprogramowaniu (Exploitation).
  • Faza 5-6: Instalacja i C2: utrwalenie obecności w systemie (Installation) i nawiązanie łączności z serwerem Command & Control.
  • Faza 7: Realizacja celu: działania docelowe: kradzież poufnych baz danych, sabotaż procesów lub uruchomienie ransomware.
Cyber Kill Chain: model ramowy opracowany przez Lockheed Martin identyfikujący kolejne fazy, które adwersarz musi zrealizować, aby przeprowadzić udany cyberatak na organizację. Przerwanie łańcucha na dowolnym etapie udaremnia osiągnięcie celu przez intruza.
Schemat Cyber Kill Chain
3/20
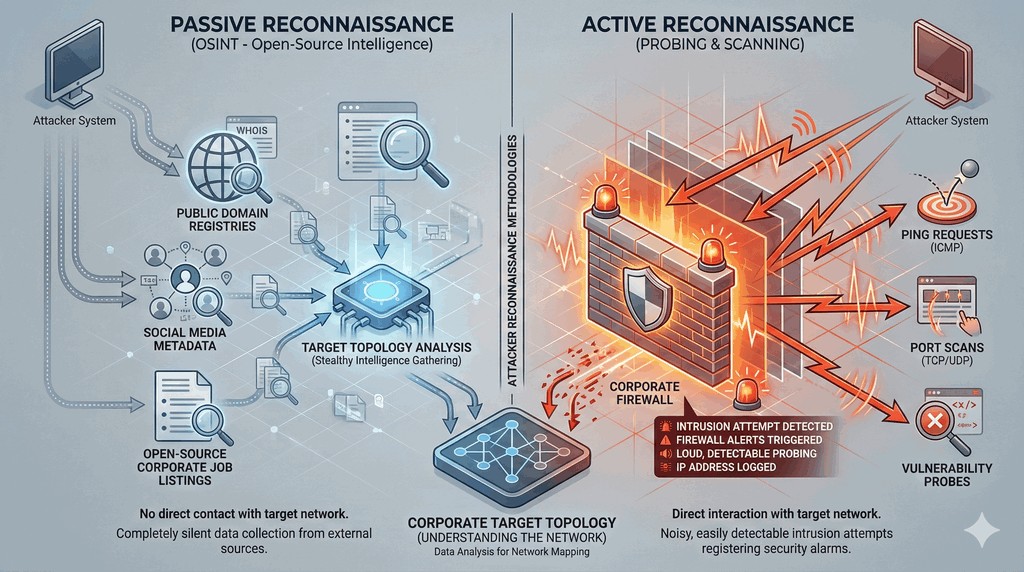
Rekonesans pasywny i aktywny
Slajd przedstawia techniki wywiadowcze stosowane przez audytorów i intruzów w pierwszej fazie ataku.

Metodyka gromadzenia informacji o infrastrukturze celu

  • Rekonesans pasywny (OSINT): zbieranie informacji z ogólnodostępnych źródeł (Whois, rejestry DNS, LinkedIn, serwisy Shodan i Censys).
  • Brak kontaktu z celem: rekonesans pasywny nie generuje żadnych pakietów w logach ofiary i jest całkowicie niewykrywalny.
  • Rekonesans aktywny: bezpośrednie wysyłanie pakietów sondujących do routerów i serwerów celu w celu wykrycia otwartych bram.
  • Ryzyko wykrycia: aktywne sondowanie generuje alarmy w systemach IDS/IPS i może skutkować automatyczną blokadą adresu IP.
Biały wywiad (OSINT - Open Source Intelligence): metodologia pozyskiwania i analizowania informacji ze źródeł jawnych, publicznie dostępnych (strony WWW, portale społecznościowe, bazy DNS, repozytoria kodu), wykorzystywana w fazie przygotowania do audytu lub ataku.
Analiza OSINT
4/20
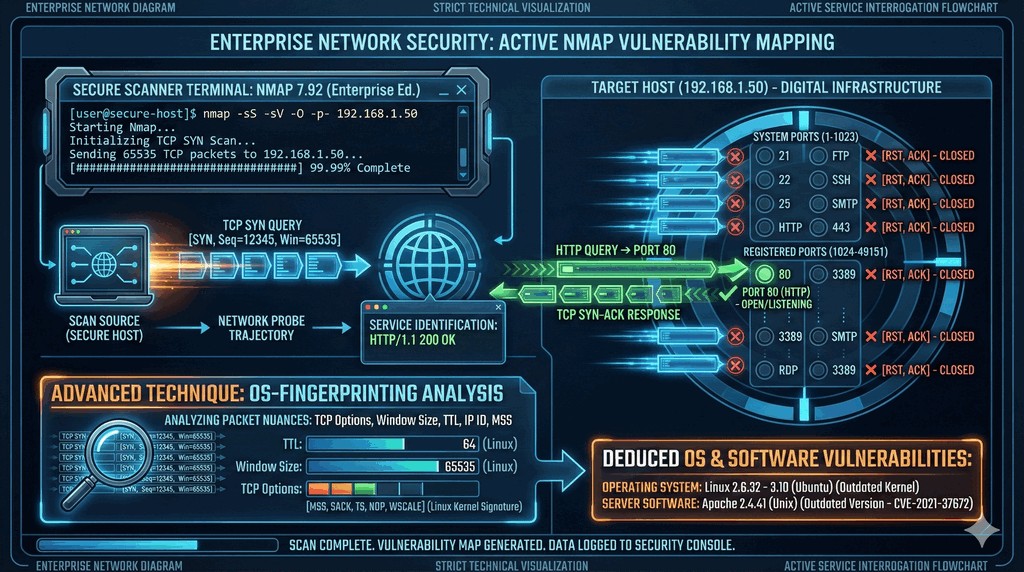
Narzędzia aktywne: skaner Nmap
Slajd omawia techniki skanowania portów za pomocą programu Nmap ze szczególnym uwzględnieniem techniki SYN Stealth Scan.

Mapowanie topologii sieci, wykrywanie otwartych portów i usług

  • Skanowanie SYN Stealth (-sS): wysłanie pakietu SYN; po otrzymaniu SYN-ACK odsyłany jest RST, co zapobiega pełnemu nawiązaniu sesji.
  • Detekcja wersji usług (-sV): wysyłanie zapytań aplikacyjnych i porównywanie odpowiedzi z bazą w celu identyfikacji wersji serwera.
  • Detekcja systemu operacyjnego (-O): analiza niuansów implementacji stosu TCP/IP w odpowiedziach na nietypowe kombinacje flag.
  • Silnik skryptowy NSE (--script): automatyczne testowanie znanych podatności (np. nmap --script vuln) bezpośrednio ze skanera.
Nmap (Network Mapper): de facto standard inżynierski w dziedzinie audytu sieciowego i skanowania bezpieczeństwa, służący do wykrywania hostów w sieci, identyfikacji otwartych portów TCP/UDP, rozpoznawania wersji działających usług oraz systemów operacyjnych.
Terminal Nmap
5/20
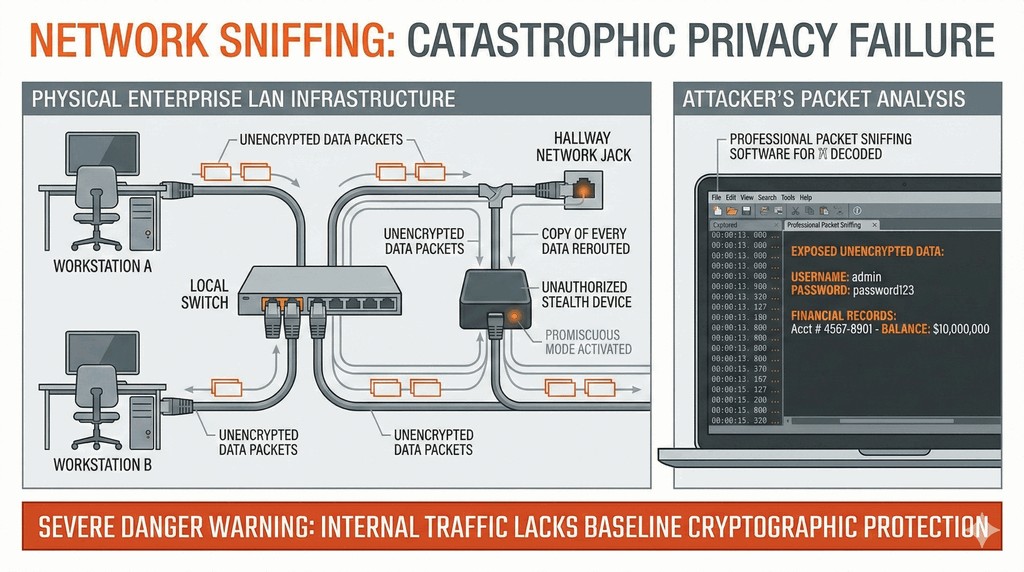
Sniffing: podsłuch w sieci lokalnej
Slajd analizuje mechanizm podsłuchu transmisji sieciowej oraz narzędzia analizy protokołów Wireshark i tcpdump.

Przechwytywanie nieszyfrowanych pakietów w segmencie L2

  • Tryb bezkrytyczny (Promiscuous Mode): karta sieciowa ignoruje filtr adresu MAC i przekazuje do systemu wszystkie ramki z medium.
  • Rola przełącznika sieciowego: w przeciwieństwie do huba, switch izoluje ruch i przesyła pakiety tylko do portu docelowego.
  • Ataki CAM Overflow: zalewanie przełącznika milionami fałszywych adresów MAC w celu wymuszenia pracy w trybie huba (Fail-Open).
  • Obrona przez szyfrowanie: podsłuchanie ruchu zaszyfrowanego (HTTPS, SSH, IPsec) ujawnia jedynie bezużyteczny szum bitowy.
Podsłuch sieciowy (Sniffing): technika przechwytywania i analizowania pakietów danych przesyłanych przez medium transmisyjne za pomocą oprogramowania pracującego w trybie promiscuous mode, wykorzystywana do diagnostyki sieciowej lub nieuprawnionej kradzieży danych.
Analiza pakietów Wireshark
6/20
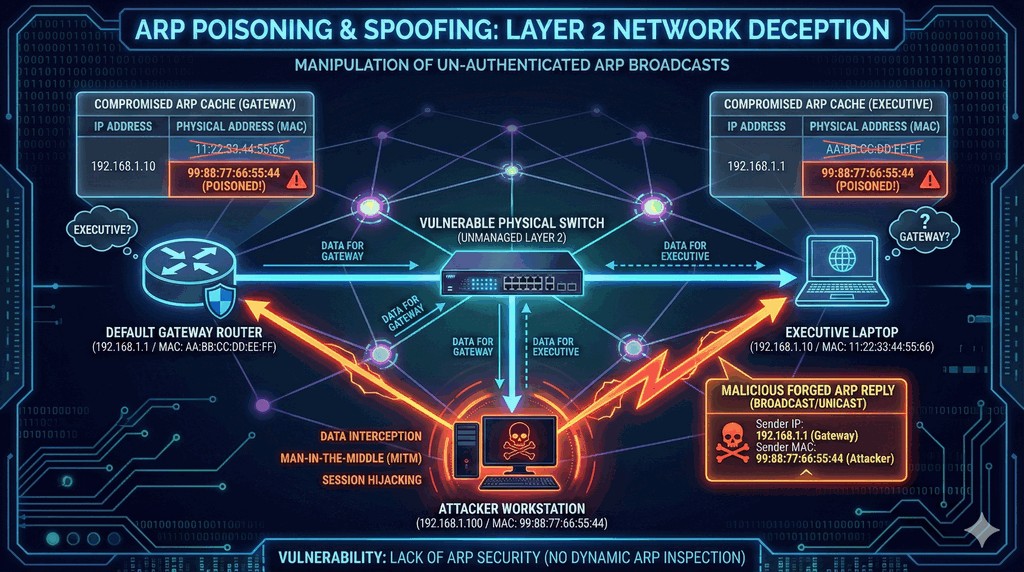
Spoofing i zatruwanie tablic ARP
Slajd omawia mechanizm zatruwania pamięci podręcznej ARP oraz sprzętową obronę Dynamic ARP Inspection (DAI).

Manipulacja odwzorowaniem adresów IP na fizyczne adresy MAC

  • Brak uwierzytelniania w ARP: komputery bezkrytycznie akceptują nieproszone odpowiedzi ARP (Gratuitous ARP) rozsyłane w sieci.
  • Zatrucie tablicy ARP (Poisoning): intruz wmawia ofierze, że jego adres MAC jest bramą domyślną, a bramie, że jest ofiarą.
  • Przekierowanie całego ruchu: komputer ofiary kieruje pakiety do intruza zamiast do routera, umożliwiając pełny podsłuch i modyfikację.
  • Ochrona Dynamic ARP Inspection (DAI): przełącznik weryfikuje zgodność pakietów ARP z bazą DHCP Snooping i blokuje sfałszowane ramki.
Zatruwanie tablicy ARP (ARP Cache Poisoning): atak w warstwie 2 modelu ISO/OSI polegający na rozsyłaniu sfałszowanych komunikatów protokołu ARP w sieci lokalnej, prowadzący do nieprawidłowego powiązania adresu IP bramy lub innego hosta z adresem fizycznym MAC atakującego.
Schemat ARP Poisoning
7/20
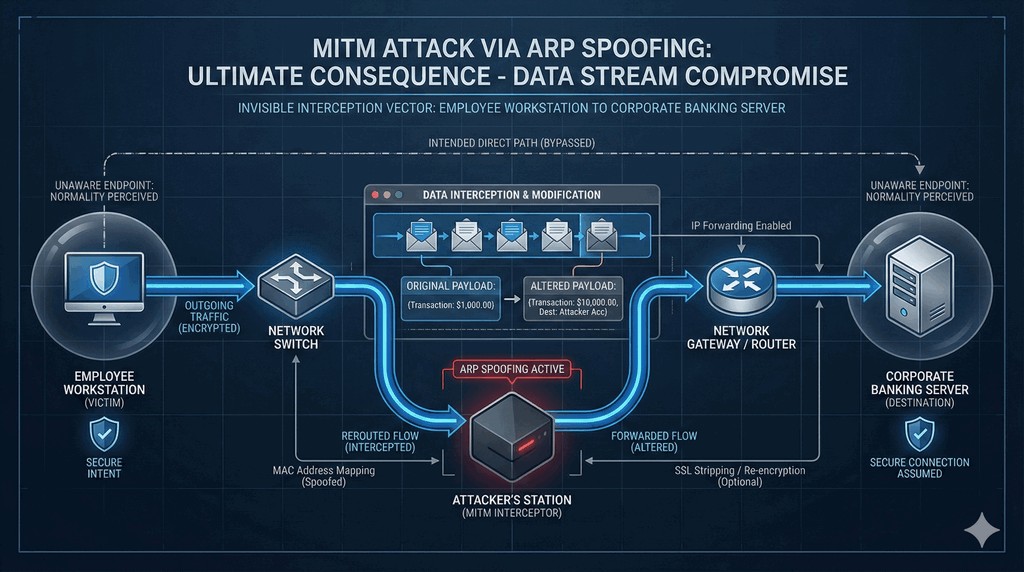
Atak człowiek pośrodku (MitM)
Slajd analizuje techniki ataków Man-in-the-Middle ze szczególnym uwzględnieniem zdejmowania szyfrowania HTTPS.

Niewidoczna intercepcja, modyfikacja transmisji i SSL Stripping

  • Pozycja pośrednika: intruz znajduje się logicznie pomiędzy nadawcą a odbiorcą, kontrolując dwukierunkowy przepływ pakietów.
  • Technika SSL Stripping: zmuszenie przeglądarki ofiary do komunikacji po nieszyfrowanym protokole HTTP zamiast HTTPS.
  • Ataki DNS Spoofing: zatrucie serwera DNS lub podsłuch zapytań i podmienianie prawdziwego adresu IP banku na fałszywy serwer intruza.
  • Mechanizmy obronne HSTS i DNSSEC: nagłówek HTTP Strict Transport Security wymuszający HTTPS oraz kryptograficzna weryfikacja rekordów DNS.
Atak Man-in-the-Middle (MitM): atak cybernetyczny polegający na potajemnym wtrąceniu się przez napastnika w kanał komunikacyjny pomiędzy dwiema stronami, umożliwiający podsłuchiwanie, przechwytywanie oraz dowolne modyfikowanie przesyłanych informacji w czasie rzeczywistym.
Schemat ataku MitM
8/20
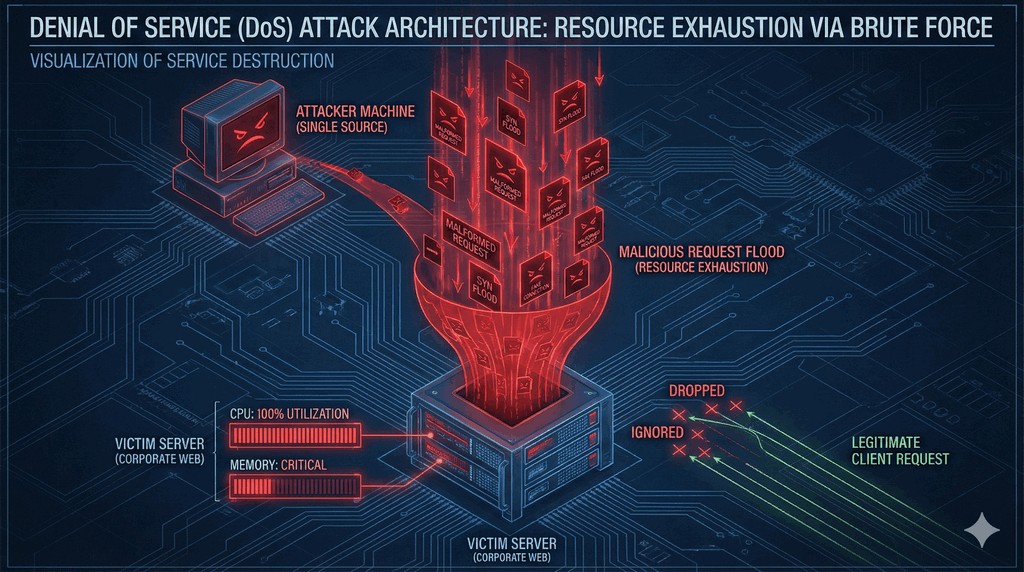
Ataki na dostępność: DoS
Slajd omawia istotę ataków Denial of Service oraz mechanizmy wyczerpywania zasobów systemowych.

Blokada usług przez wyczerpanie zasobów procesora, pamięci lub łącza

  • Cel ataku DoS: spowodowanie awarii systemu lub takiego obciążenia zasobów, aby uniemożliwić obsługę uprawnionych klientów.
  • Wyczerpanie zasobów pamięci (SYN Flood): zalewanie serwera pakietami TCP SYN z fałszywych IP, blokujące tablicę połączeń w stanie syn-rcvd.
  • Wyczerpanie pasma transmisyjnego: generowanie wolumenu ruchu przewyższającego przepustowość fizycznego interfejsu sieciowego.
  • Mechanizm SYN Cookies: kryptograficzne kodowanie stanu sesji w numerze sekwencyjnym pakietu, eliminujące alokację RAM-u przed ACK.
Denial of Service (DoS): atak cybernetyczny mający na celu czasowe lub trwałe uniemożliwienie korzystania z zasobów komputera, usługi sieciowej lub całego systemu teleinformatycznego uprawnionym użytkownikom poprzez przeciążenie zasobów sprzętowych lub przepustowości łącza.
Zasypywanie serwera pakietami
9/20
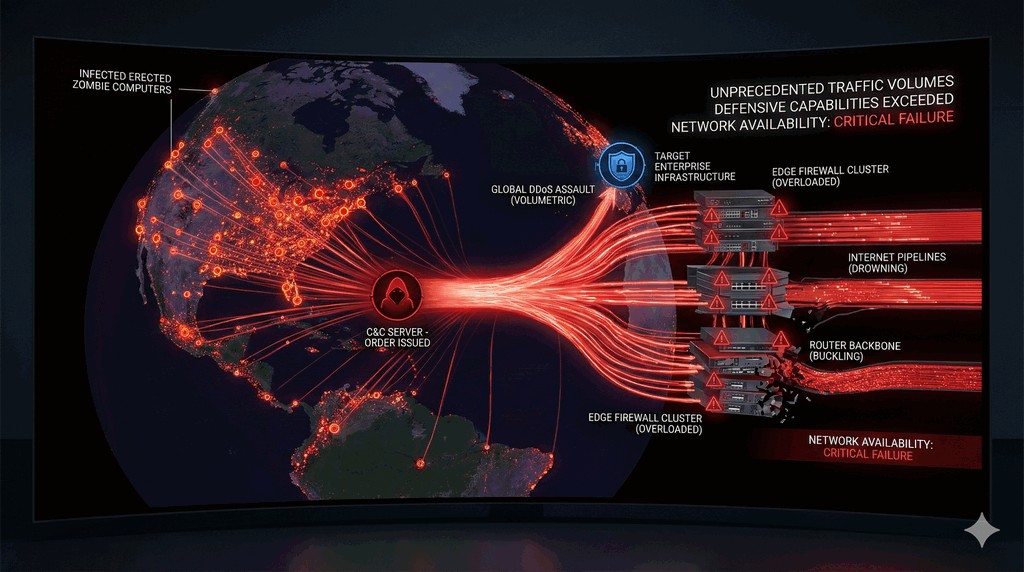
Rozproszony atak odmowy usługi: DDoS
Slajd analizuje architekturę ataków Distributed DoS oraz technikę odbicia i wzmocnienia (Reflection Amplification).

Masowe uderzenia z wykorzystaniem botnetów i amplifikacji protokołów

  • Armie zainfekowanych maszyn (Botnety): dziesiątki tysięcy przejętych urządzeń (kamery IoT, routery, komputery) sterowanych przez serwery C2.
  • Ataki wolumetryczne z amplifikacją: wysyłanie zapytań DNS/NTP ze sfałszowanym adresem IP ofiary; serwery odsyłają ofierze gigantyczne odpowiedzi.
  • Współczynniki wzmocnienia: zapytanie NTP `monlist` generuje odpowiedź 500 razy większą niż zapytanie, paraliżując łącza 100 Gbps+.
  • Ochrona w chmurze (Scrubbing Centers): kierowanie ruchu przez wieloterabitowe centra filtrujące (np. Cloudflare, Akamai) odrzucające zły ruch.
Distributed Denial of Service (DDoS): odmiana ataku DoS przeprowadzana jednocześnie z bardzo wielu rozproszonych geograficznie urządzeń komputerowych (najczęściej kontrolowanych przez botnet), uniemożliwiająca proste filtrowanie ruchu po pojedynczym adresie IP.
Atak z Botnetu
10/20
Złośliwe oprogramowanie: wirusy a robaki
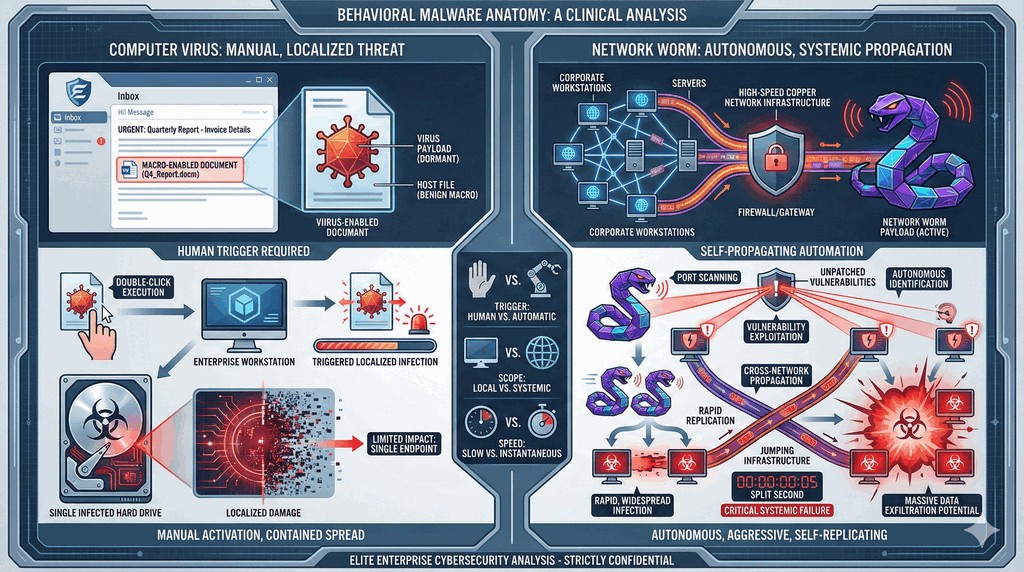
Slajd porównuje klasyczne wirusy komputerowe z autonomicznymi robakami sieciowymi infekującymi systemy bez udziału człowieka.

Różnice w mechanizmach samoreplikacji i propagacji sieciowej

  • Definicja wirusa: kod wymagający nosiciela (pliku wykonywalnego) oraz interakcji użytkownika (uruchomienie programu) do infekcji.
  • Autonomia robaka (Worm): samodzielny program skanujący sieć w poszukiwaniu podatnych usług i infekujący je bez jakiejkolwiek akcji człowieka.
  • Błyskawiczna propagacja robaków: robaki takie jak WannaCry, Conficker czy Blaster potrafiły zainfekować setki tysięcy maszyn w kilkanaście minut.
  • Wymóg natychmiastowego łatania: jedyną skuteczną obroną przed robakami sieciowymi jest automatyczne wdrażanie łatek (Patch Management).
Robak sieciowy (Worm): samoreplikujący się program złośliwy zdolny do autonomicznego rozprzestrzeniania się pomiędzy węzłami sieciowymi poprzez aktywne wykorzystywanie luk w oprogramowaniu i usługach systemowych, nie wymagający obecności pliku-nosiciela ani działania użytkownika.
Reprezentacja złośliwego kodu
11/20
Konie trojańskie i backdoory
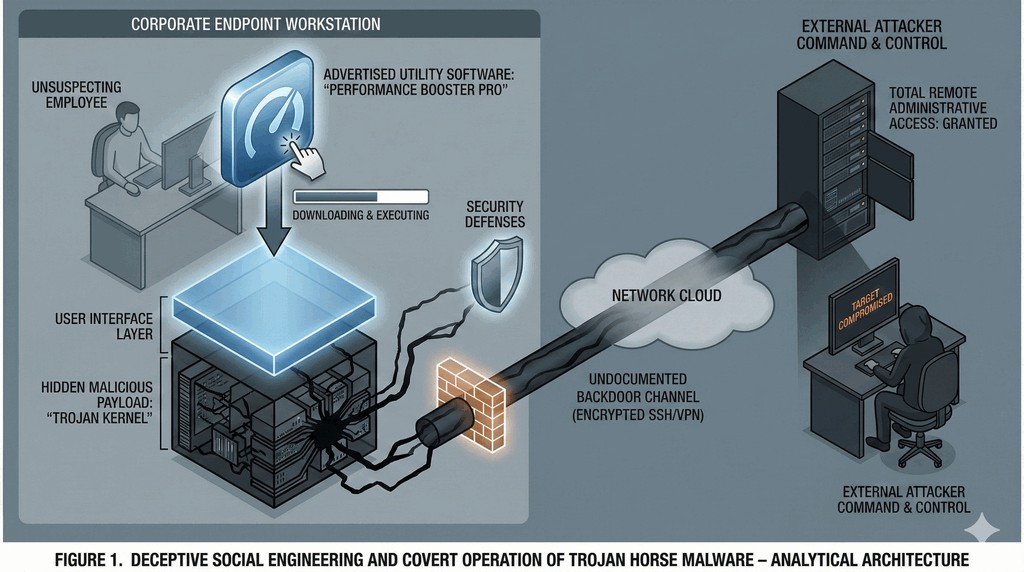
Slajd omawia architekturę koni trojańskich (RAT) oraz techniki omijania zapór przez kanały zwrotne (Reverse Shell).

Kamuflaż złośliwego oprogramowania i ukryte kanały dostępu zdalnego

  • Zasada kamuflażu: złośliwy kod ukryty wewnątrz pozornie pożytecznej aplikacji (np. darmowej gry, cracka, aktualizacji flasha).
  • Trojany zdalnego dostępu (RAT): umożliwiają intruzowi pełną kontrolę: podgląd kamery, mikrofonu, zrzuty ekranu i kradzież plików.
  • Koncepcja Backdoora (Tylnej furtki): tajny mechanizm w kodzie pozwalający na ominięcie standardowych procedur uwierzytelniania.
  • Technika Reverse Shell: koń trojański inicjuje połączenie wychodzące do serwera C2 na porcie 443, bez trudu omijając zaporę ogniową.
Koń trojański (Trojan): rodzaj złośliwego oprogramowania, które podszywa się pod legalną i bezpieczną aplikację, aby nakłonić użytkownika do jej uruchomienia, w ukryciu realizując szkodliwe funkcje, takie jak instalacja tylnej furtki (backdoora) lub kradzież tożsamości.
Ilustracja konia trojańskiego
12/20
Ransomware: cyfrowy szantaż
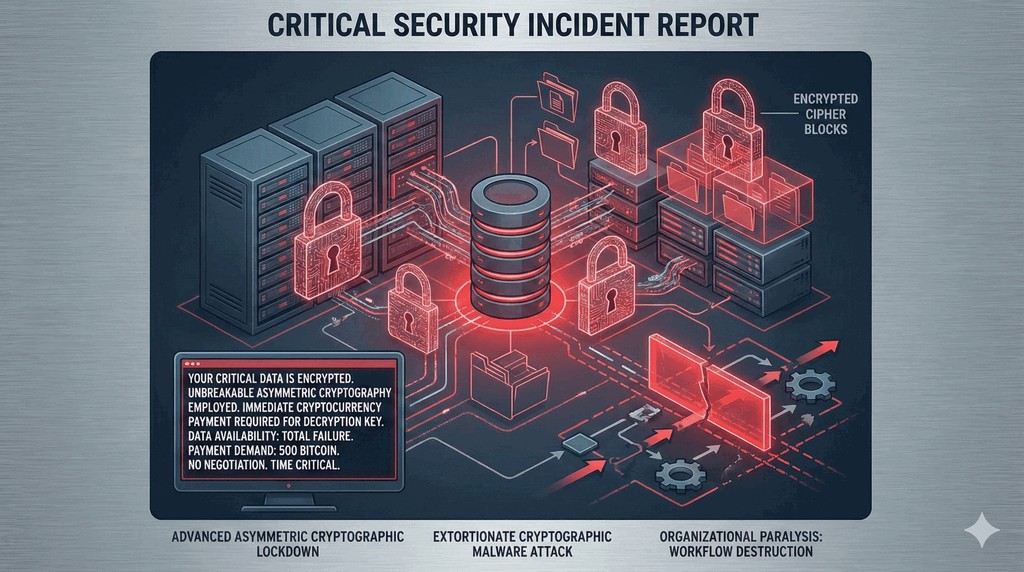
Slajd analizuje cykl ataku ransomware, wykorzystanie kryptografii hybrydowej oraz strategię podwójnego szantażu.

Szyfrowanie asymetryczne danych i ewolucja wymuszeń wielopoziomowych

  • Kryptograficzny szantaż: atakujący szyfruje pliki na dyskach i udziałach sieciowych, żądając okupu w kryptowalucie za klucz prywatny.
  • Wykorzystanie kryptografii asymetrycznej: każdy plik szyfrowany jest szybkim kluczem AES, który następnie szyfruje się kluczem publicznym RSA intruza.
  • Podwójne wymuszenie (Double Extortion): przed zaszyfrowaniem dane są kradzione; odmowa zapłaty grozi ich publicznym ujawnieniem w sieci Tor.
  • Odporne kopie zapasowe (WORM): jedyną skuteczną obroną są niezmienne kopie zapasowe (Write Once, Read Many) odizolowane od sieci (Air Gap).
Ransomware: klasa złośliwego oprogramowania blokująca użytkownikowi lub organizacji dostęp do systemów komputerowych bądź uniemożliwiająca odczyt danych poprzez ich silne zaszyfrowanie, połączona z żądaniem wpłaty okupu w zamian za obietnicę dostarczenia klucza deszyfrującego.
Blokada ransomware
13/20
Socjotechnika i phishing
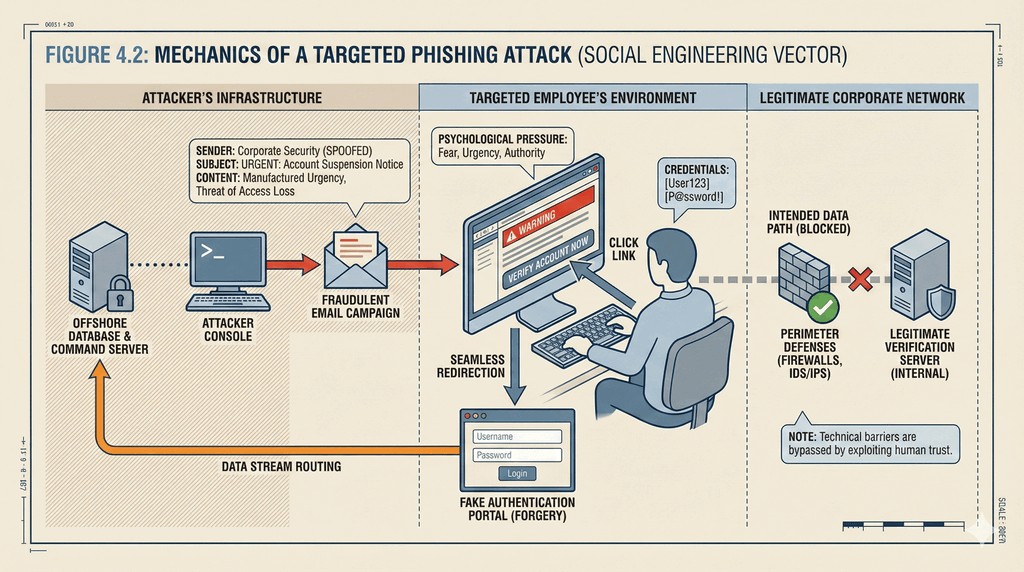
Slajd charakteryzuje wektory inżynierii społecznej oraz techniki budowania fałszywego zaufania u ofiary.

Psychologiczne manipulacje jako najczęstsza brama do wnętrza sieci

  • Człowiek jako punkt wejścia: ponad 90% incydentów naruszenia bezpieczeństwa rozpoczyna się od e-maila phishingowego.
  • Zjawisko Brand Spoofing: precyzyjne kopiowanie wyglądu stron logowania banków, Microsoft 365, kurierów i portali społecznościowych.
  • Ataki Whaling: precyzyjnie targetowane ataki na kadrę zarządzającą i dyrektorów finansowych w celu wyłudzenia przelewów (BEC).
  • Szkolenia i kontrolowane symulacje: regularne testy pracowników z bezpiecznego rozpoznawania podejrzanych linków i nagłówków wiadomości.
Phishing: metoda oszustwa internetowego, w której przestępca podszywa się pod zaufaną osobę lub renomowaną instytucję w celu skłonienia ofiary do ujawnienia poufnych informacji (haseł, numerów kart) lub zainfekowania urządzenia złośliwym załącznikiem.
Haczyk phishingowy
14/20
Reagowanie na incydenty (Incident Response)
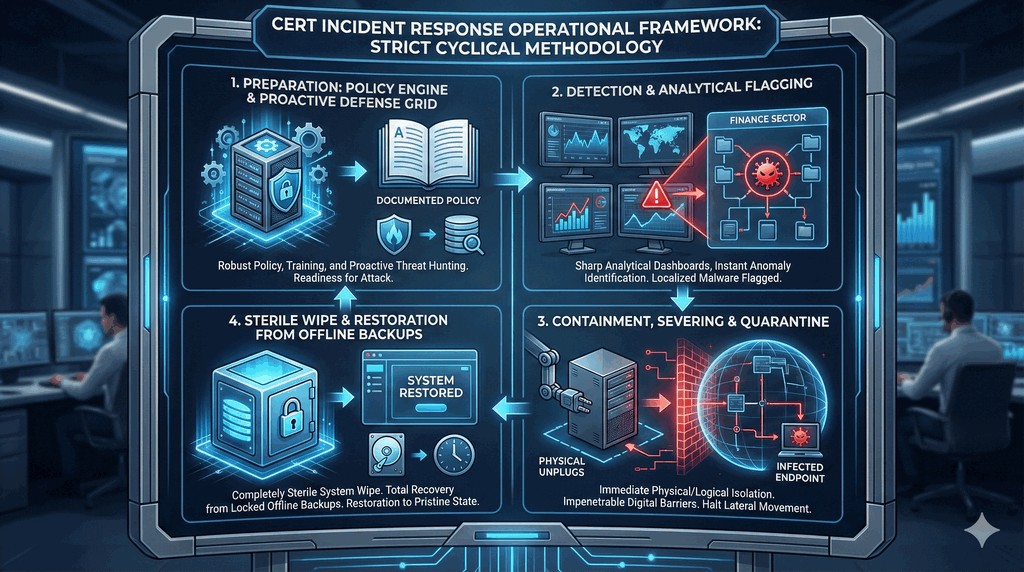
Slajd przedstawia formalny, czterofazowy cykl reagowania na incydenty komputerowe w zespołach CSIRT/SOC.

Metodyka obsługi naruszeń bezpieczeństwa wg NIST SP 800-61

  • Faza 1: Przygotowanie (Preparation): procedury, narzędzia śledcze, szkolenia oraz prewencyjne utwardzanie systemów przed atakiem.
  • Faza 2: Wykrywanie i analiza (Detection): identyfikacja anomalii przez systemy SIEM/EDR, triage alertów i określenie zakresu incydentu.
  • Faza 3: Powstrzymywanie i usuwanie: odcięcie zainfekowanych stacji od sieci (Containment), usunięcie malware i naprawa luk (Eradication).
  • Faza 4: Działania poincydentalne: przywrócenie działania usług (Recovery), sporządzenie raportu i wdrożenie wniosków (Lessons Learned).
Reagowanie na incydenty (Incident Response): zorganizowane, ustrukturyzowane podejście organizacji do identyfikowania, analizowania, powstrzymywania oraz eliminowania skutków cyberataków i naruszeń bezpieczeństwa teleinformatycznego zgodnie z normą NIST SP 800-61.
Cykl reagowania na incydenty
15/20
Zero Trust: minimalizacja skutków kompromitacji
Slajd omawia rolę modelu Zero Trust w powstrzymywaniu intruza po przełamaniu perymetru zewnętrznego.

Architektura ograniczająca rozprzestrzenianie się ataku w sieci

  • Założenie o przełamaniu (Assume Breach): inżynieria zakłada, że intruz lub złośliwy kod znajduje się już wewnątrz sieci lokalnej.
  • Brak swobodnego ruchu bocznego: mikrosegmentacja i dynamiczne zapory blokują skanowanie sąsiednich serwerów przez zainfekowaną stację.
  • Uwierzytelnianie każdego żądania: brak zaufania na podstawie adresu IP; każda transakcja wymaga tokena tożsamości z MFA.
  • Izolacja szkód: przejęcie jednego komputera w dziale marketingu nie pozwala intruzowi na dostęp do serwerów księgowości.
Mikrosegmentacja: praktyka projektowania bezpieczeństwa sieciowego polegająca na dzieleniu centrum danych i sieci korporacyjnej na małe, ściśle izolowane strefy bezpieczeństwa aż do poziomu pojedynczych obciążeń (workload), uniemożliwiająca nieautoryzowany ruch boczny.
Model Zero Trust
16/20
Honeypoty: miodowe pułapki na hakerów
Slajd analizuje wykorzystanie systemów pułapkowych (Honeypots) do wczesnego ostrzegania i analizy taktyk intruzów.

Aktywne zwodzenie napastników i pozyskiwanie wiedzy o zagrożeniach

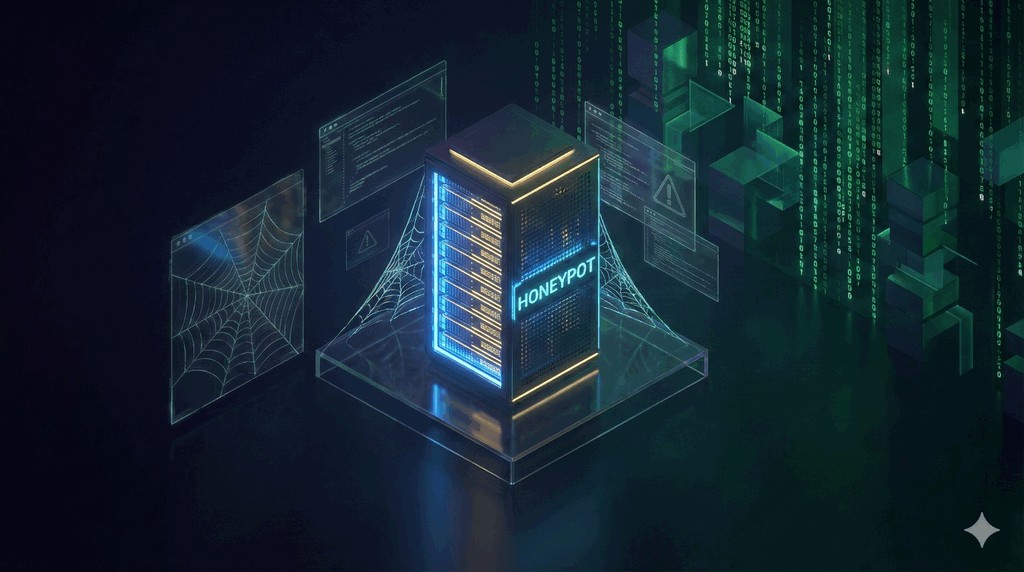
  • Istota honeypota: celowo podatny zasób w sieci (serwer, usługa, plik), który nie pełni żadnej rzeczywistej funkcji produkcyjnej.
  • Zerowy odsetek False Positive: ponieważ honeypot nie ma zastosowania biznesowego, jakakolwiek próba połączenia jest w 100% atakiem.
  • Pułapki niskiej interakcji (Low-interaction): emulacja podstawowych portów (np. cowrie dla SSH) zbierająca hasła i adresy IP botnetów.
  • Pułapki wysokiej interakcji (High-interaction): prawdziwe wirtualne systemy operacyjne umożliwiające analizę pełnego arsenału zaawansowanych grup APT.
Honeypot (Miodowa pułapka): przynęta teleinformatyczna będąca celowo niezabezpieczonym lub pozornie podatnym zasobem sieciowym, skonfigurowana w celu zwabienia atakujących, wczesnego wykrycia intruzów w sieci oraz zbadania ich taktyk, technik i procedur (TTP).
Ilustracja Honeypot
17/20
Uwierzytelnianie wieloskładnikowe (MFA)
Slajd podsumowuje krytyczną rolę MFA jako uniwersalnej tarczy przeciwko atakom na tożsamość cyfrową.

Bariera ochronna unieważniająca wycieki haseł i phishing

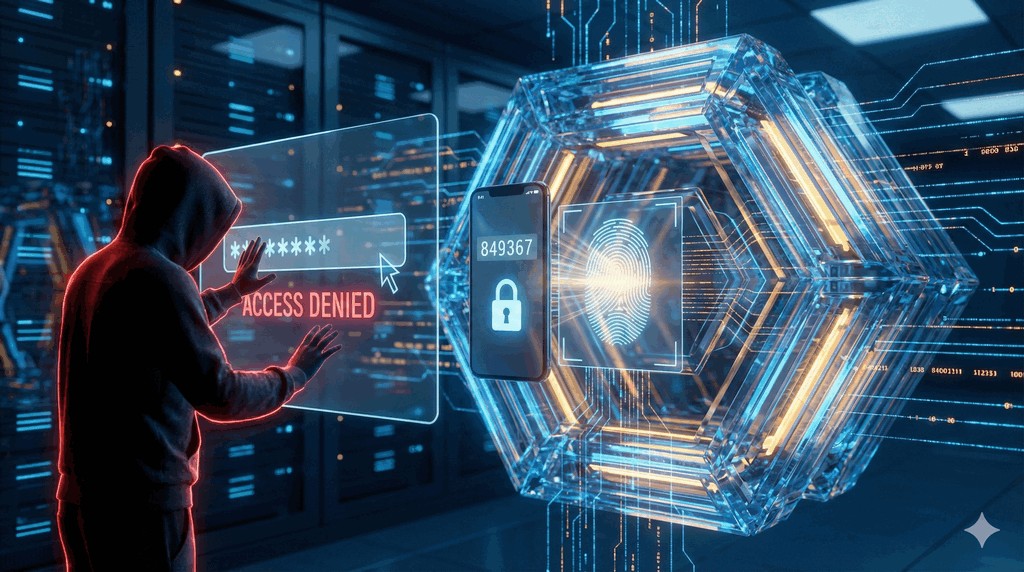
  • Neutralizacja phishingu: nawet jeśli pracownik wpisze hasło na fałszywej stronie, intruz nie zaloguje się bez drugiego składnika.
  • Standard FIDO2 / Passkeys: wykorzystanie kryptografii klucza publicznego trwale powiązanej z domeną serwisu WWW.
  • Ochrona kont uprzywilejowanych: bezwzględny wymóg sprzętowego klucza FIDO2 dla wszystkich administratorów domenowych i sieciowych.
  • Warunkowy dostęp (Risk-Based MFA): automatyczne żądanie dodatkowej weryfikacji przy próbie logowania z nowego urządzenia lub kraju.
Uwierzytelnianie wieloskładnikowe (MFA): mechanizm weryfikacji tożsamości wymagający przedstawienia co najmniej dwóch niezależnych dowodów potwierdzających tożsamość, stanowiący najskuteczniejszy pojedynczy środek zapobiegający przejęciu kont użytkowników w systemach teleinformatycznych.
Ikona uwierzytelniania MFA
18/20
Analiza powłamaniowa i informatyka śledcza
Slajd omawia standardy kryminalistyki cyfrowej ze szczególnym uwzględnieniem zasady lotności danych (RFC 3227).

Zabezpieczanie dowodów cyfrowych i łańcuch dowodowy

  • Kolejność lotności danych (Order of Volatility): kolejność zabezpieczania: 1. Pamięć RAM i rejestry, 2. Stan sieci, 3. Dyski, 4. Kopie zapasowe.
  • Zrzut pamięci RAM (Memory Dump): wyciągnięcie kluczy szyfrujących, haseł i złośliwych procesów przed wyłączeniem komputera z prądu.
  • Kopia binarna dysku (Forensic Image): tworzenie kopii bit-po-bicie z wykorzystaniem sprzętowego blokera zapisu (Write-Blocker).
  • Łańcuch dowodowy (Chain of Custody): formalny rejestr dokumentujący każdą osobę mającą kontakt z dowodem w celu uznania w sądzie.
Informatyka śledcza (Digital Forensics): dziedzina nauk sądowych i inżynierii bezpieczeństwa zajmująca się identyfikacją, zabezpieczaniem, analizowaniem oraz prezentowaniem cyfrowego materiału dowodowego pochodzącego z urządzeń komputerowych i sieciowych z zachowaniem rygorów procesowych.
Lupa nad kodem binarnym
19/20
Bezpieczeństwo systemów IoT
Slajd wprowadza w problematykę zabezpieczania Internetu rzeczy oraz analizuje mechanizmy botnetów IoT.

Wyzwania ochrony urządzeń brzegowych o niskich zasobach obliczeniowych

  • Miliardy urządzeń w sieci: kamery IP, sensory przemysłowe, czujniki Smart Home i aparatura medyczna podłączone do internetu.
  • Domyślne poświadczenia (admin/admin): brak zmiany fabrycznych haseł umożliwia botnetom (np. Mirai) błyskawiczne przejmowanie milionów urządzeń.
  • Ograniczenia sprzętowe: brak mocy obliczeniowej mikrokontrolerów uniemożliwia uruchomienie zaawansowanych algorytmów krypto i antywirusa.
  • Izolacja w osobnym VLAN-ie: bezwzględny nakaz umieszczania wszystkich urządzeń IoT w dedykowanym, odciętym segmencie sieci.
Internet rzeczy (IoT - Internet of Things): ekosystem urządzeń fizycznych wyposażonych w sensory, oprogramowanie i interfejsy sieciowe, zdolnych do gromadzenia oraz automatycznej wymiany danych za pośrednictwem sieci IP bez bezpośredniej ingerencji człowieka.
Sieć urządzeń IoT
20/20
Podsumowanie i zakończenie kursu
Slajd syntetyzuje wiedzę o wektorach ataków sieciowych i zapowiada finałowy Wykład 6 dedykowany bezpieczeństwu IoT.

Synteza wiedzy o atakach i zapowiedź modułu poświęconego IoT

  • Obrona wielopoziomowa: skuteczna ochrona wymaga synergii wiedzy o technikach adwersarzy (MITRE), procedur (NIST) i narzędzi.
  • Ciągła czujność operacyjna: monitoring telemetryczny w SOC, testy penetracyjne oraz ciągłe szkolenia eliminujące błędy ludzkie.
  • Znaczenie informatyki śledczej: właściwe zabezpieczenie ulotnych dowodów w RAM decyduje o wykryciu sprawcy i usunięciu tylnych furtek.
  • Zapowiedź Wykładu 6: w ostatniej części skupimy się na architekturze i cyberbezpieczeństwie Internetu rzeczy (IoT).
Odporność cybernetyczna (Cyber Resilience): zdolność organizacji do ciągłego przewidywania, wytrzymywania, powstrzymywania oraz szybkiego odzyskiwania pełnej sprawności operacyjnej po wystąpieniu niekorzystnych cyberataków, awarii technicznych lub katastrof cyfrowych.
Sukces i certyfikat bezpieczeństwa