1/20
Kontrola dostępu w sieci
Slajd omawia istotę kontroli dostępu jako mechanizmu decydującego o dopuszczeniu użytkowników i urządzeń do sieci.

Fundamenty autoryzacji i ochrony zasobów teleinformatycznych

  • Definicja kontroli dostępu: proces regulujący, które podmioty mogą nawiązywać połączenia i jakie operacje mogą wykonywać.
  • Zarządzanie tożsamością: wymóg jednoznacznej identyfikacji każdego pracownika, urządzenia końcowego oraz procesu w sieci.
  • Polityka Default Deny: podstawowa reguła bezpieczeństwa nakazująca domyślne blokowanie wszelkiego ruchu niewymienionego w regułach.
  • Konwergencja rozwiązań: integracja mechanizmów tożsamości z zaporami sieciowymi i punktami dostępowymi Wi-Fi.
Kontrola dostępu (Access Control): zespół procedur, polityk oraz środków technicznych decydujących o przyznaniu, ograniczeniu lub odmowie dostępu podmiotów (użytkowników, procesów, urządzeń) do chronionych zasobów systemu lub sieci teleinformatycznej.
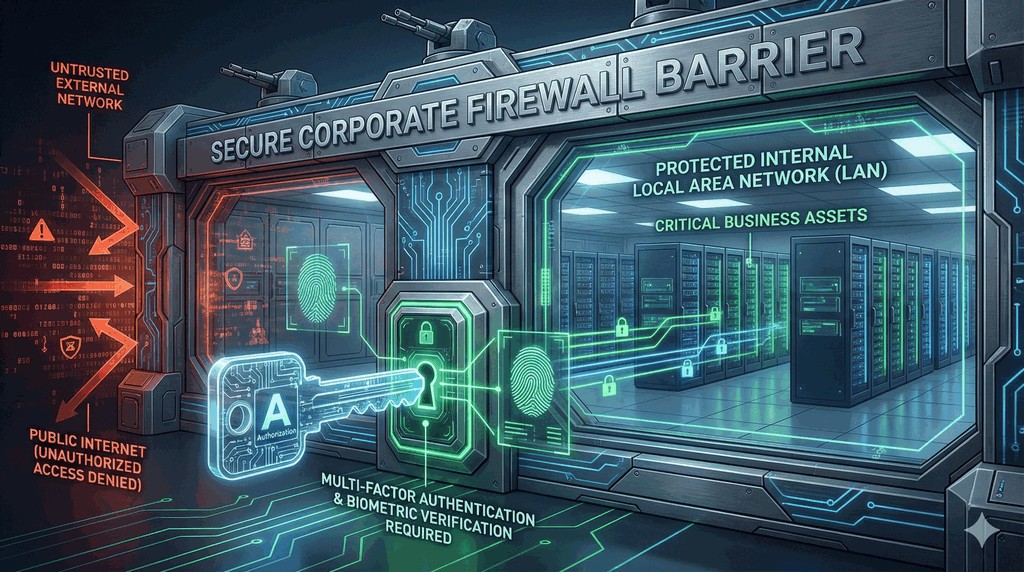
Zabezpieczone drzwi chroniące serwer
2/20
Koncepcja modelu AAA
Slajd przedstawia strukturę modelu AAA stanowiącego ramy zarządzania dostępem w urządzeniach sieciowych.

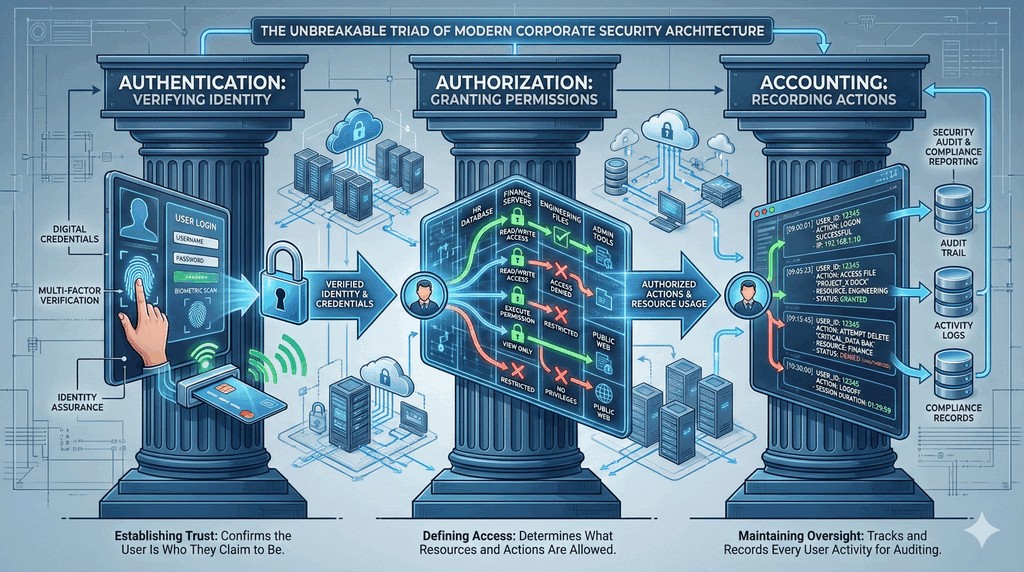
Uwierzytelnianie, autoryzacja i rozliczalność w architekturze sieci

  • Uwierzytelnianie (Authentication): weryfikacja tożsamości podmiotu: potwierdzenie, czy użytkownik jest tym, za kogo się podaje.
  • Autoryzacja (Authorization): określenie zakresu uprawnień: jakie komendy, zasoby i segmenty sieci są dostępne dla danej tożsamości.
  • Rozliczalność (Accounting): rejestrowanie aktywności: śledzenie czasu logowania, transferu danych oraz wydawanych poleceń administracyjnych.
  • Protokoły wdrożeniowe: powszechna realizacja modelu za pomocą standardów RADIUS (otwarty) oraz TACACS+ (standard Cisco).
Model AAA: architektura zarządzania bezpieczeństwem teleinformatycznym składająca się z trzech etapów: Authentication (uwierzytelnianie tożsamości), Authorization (weryfikacja uprawnień do konkretnych zasobów) oraz Accounting (rozliczanie i rejestrowanie aktywności użytkownika).
Schemat filarów AAA: uwierzytelnianie, autoryzacja, rozliczalność
3/20
Trzy czynniki uwierzytelniania
Slajd omawia taksonomię czynników uwierzytelniających: wiedzę, posiadanie oraz cechy biometryczne.

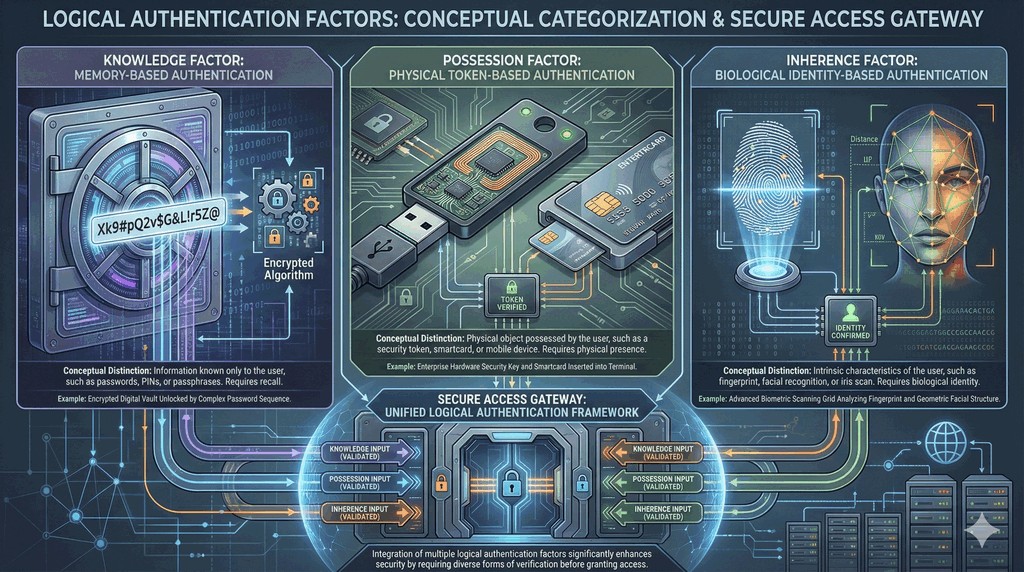
Kategorie metod potwierdzania tożsamości cyfrowej

  • Coś, co wiesz (Knowledge): tajna informacja znana wyłącznie użytkownikowi: hasło, kod PIN, odpowiedź na pytanie zabezpieczające.
  • Coś, co masz (Possession): przedmiot fizyczny w posiadaniu użytkownika: smartfon z aplikacją TOTP, karta procesorowa, klucz FIDO2.
  • Coś, czym jesteś (Inherence): unikalne cechy biometryczne człowieka: odcisk palca, skan tęczówki oka, geometria twarzy.
  • Kryterium niezależności: aby uwierzytelnienie było wieloskładnikowe, metody muszą pochodzić z różnych kategorii (np. hasło + klucz USB).
Czynnik uwierzytelniający: kategoria mechanizmu weryfikacji tożsamości oparta na jednym z trzech atrybutów: wiedzy (np. hasło), posiadania (np. token sprzętowy) lub cechy biometrycznej (np. skan linii papilarnych).
Trzy filary logowania: kod, token, biometria
4/20
Problematyka tradycyjnych haseł
Slajd analizuje przyczyny nieskuteczności tradycyjnych haseł statycznych w obliczu nowoczesnych wektorów ataków.

Słabości pojedynczego składnika uwierzytelniającego

  • Zjawisko ponownego użycia (Password Reuse): użytkownicy stosują to samo hasło w dziesiątkach serwisów prywatnych i służbowych.
  • Ataki Credential Stuffing: automatyczne testowanie milionów par login:hasło wyciekłych z innych portali internetowych.
  • Podatność na phishing: statyczne hasło wpisane na fałszywej stronie natychmiast trafia w ręce cyberprzestępców.
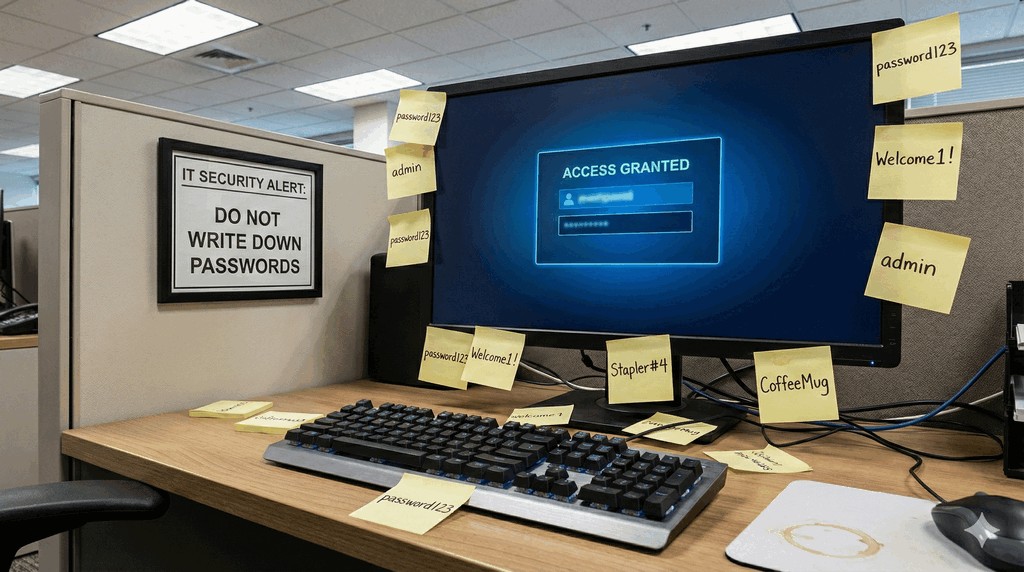
  • Limity ludzkiej pamięci: złożone reguły wymuszające częstą rotację prowadzą do zapisywania haseł na kartkach pod klawiaturą.
Credential Stuffing: rodzaj zautomatyzowanego cyberataku polegającego na masowym testowaniu wykradzionych baz loginów i haseł w wielu serwisach internetowych, wykorzystujący powszechny błąd ponownego używania tych samych haseł przez użytkowników.
Niebezpieczne nawyki: hasła na żółtych karteczkach
5/20
Uwierzytelnianie wieloskładnikowe (MFA)
Slajd prezentuje architekturę systemów MFA ze szczególnym uwzględnieniem odporności na nowoczesne ataki socjotechniczne.

Technologie TOTP, klucze FIDO2 i odporność na wyłudzenia

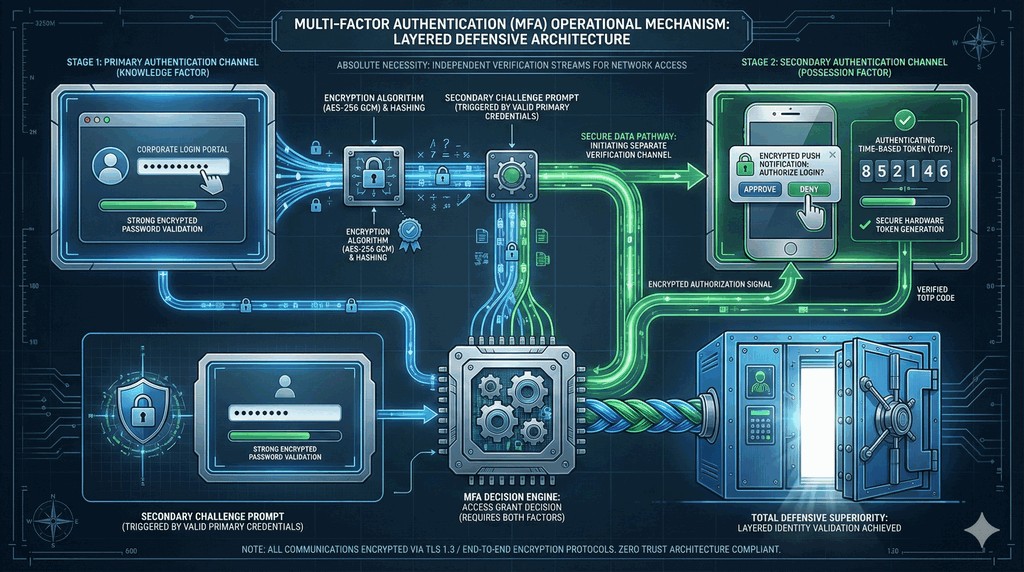
  • Istota MFA (Multi-Factor): wymóg podania co najmniej dwóch składników z różnych kategorii w celu zalogowania.
  • Podatności kodów SMS: ryzyko przejęcia wiadomości SMS przez ataki SIM-Swap oraz słabości protokołu SS7 operatorów.
  • Aplikacje TOTP (RFC 6238): kody jednorazowe generowane lokalnie przez funkcję HMAC na podstawie wspólnego sekretu i czasu.
  • Klucze sprzętowe FIDO2 / WebAuthn: kryptografia asymetryczna wiążąca proces logowania z domeną, w 100% odporna na phishing.
Uwierzytelnianie wieloskładnikowe (MFA): metoda kontroli dostępu wymagająca od użytkownika pomyślnego przedstawienia co najmniej dwóch różnych dowodów tożsamości z odrębnych kategorii (wiedza, posiadanie, biometria). Drastycznie zmniejsza ryzyko przejęcia konta w przypadku kompromitacji hasła.
Logowanie MFA: hasło oraz weryfikacja aplikacją na telefonie
6/20
Zasada najmniejszych uprawnień (PoLP)
Slajd omawia koncepcję Principle of Least Privilege oraz modele kontroli dostępu oparte na rolach (RBAC).

Minimalizacja powierzchni ataku poprzez ograniczenie praw dostępu

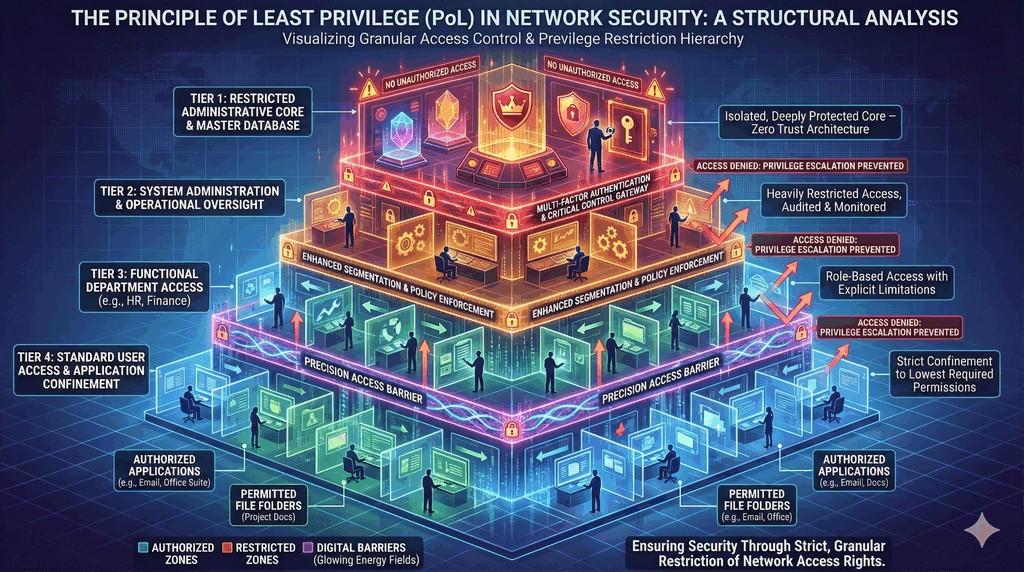
  • Definicja PoLP: użytkownik, proces lub urządzenie otrzymuje wyłącznie uprawnienia niezbędne do wykonania konkretnego zadania.
  • Ograniczenie ruchu bocznego: w razie kompromitacji konta intruz nie ma praw do przejęcia sąsiednich serwerów ani całej domeny.
  • Model RBAC (Role-Based Access Control): uprawnienia są przypisywane do ról zawodowych w organizacji, a nie bezpośrednio do osób.
  • Tymczasowa eskalacja praw (JIT): zasada Just-in-Time Access przyznająca uprawnienia administratora na określony czas z pełnym logowaniem.
Zasada najmniejszych uprawnień (PoLP): podstawowa zasada inżynierii bezpieczeństwa teleinformatycznego nakazująca, aby każdemu podmiotowi w systemie przyznawać wyłącznie minimalny zestaw uprawnień niezbędnych do realizacji powierzonych mu obowiązków służbowych przez minimalny wymagany czas.
Hierarchia uprawnień z przypisanymi kłódkami
7/20
Koncepcja architektury Zero Trust
Slajd przedstawia standard architektury Zero Trust zgodnie z wytycznymi normy NIST SP 800-207.

Ewolucja od zaufania obwodowego do ciągłej weryfikacji

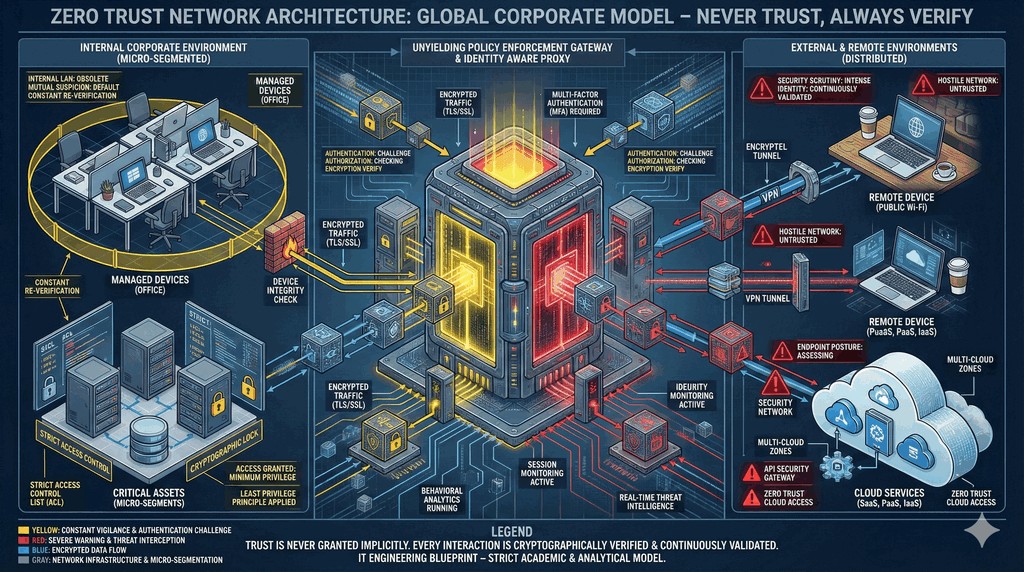
  • Koniec mitu zaufanego LAN-u: zakłada, że sieć wewnętrzna jest tak samo niebezpieczna jak publiczny internet.
  • Zasada "Nigdy nie ufaj, zawsze sprawdzaj": każde żądanie dostępu jest dynamicznie uwierzytelniane, autoryzowane i szyfrowane.
  • Mikrosegmentacja sieci: podział sieci na miniaturowe, izolowane strefy zaporowe uniemożliwiające swobodny ruch boczny.
  • Ciągła ocena kontekstu: analiza tożsamości, stanu stacji roboczej (zaktualizowany EDR), lokalizacji oraz zachowania w locie.
Architektura Zero Trust (ZTA): strategiczny model cyberbezpieczeństwa zakładający brak domyślnego zaufania do jakiegokolwiek użytkownika, urządzenia lub usługi, bez względu na ich fizyczną lub sieciową lokalizację. Wymaga rygorystycznej, nieustannej weryfikacji tożsamości i integralności każdego połączenia.
Schemat modelu Zero Trust w sieci firmowej
8/20
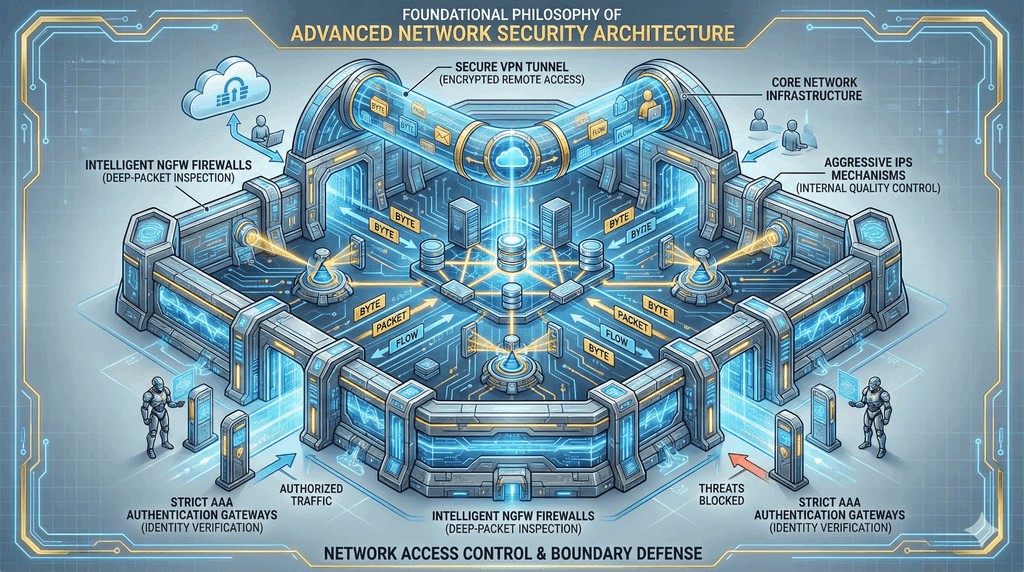
Zapora sieciowa (firewall)
Slajd omawia fundamentalną rolę zapory ogniowej w kontrolowaniu przepływu pakietów pomiędzy strefami zaufania.

Definicja, umiejscowienie na brzegu sieci i polityki filtrowania

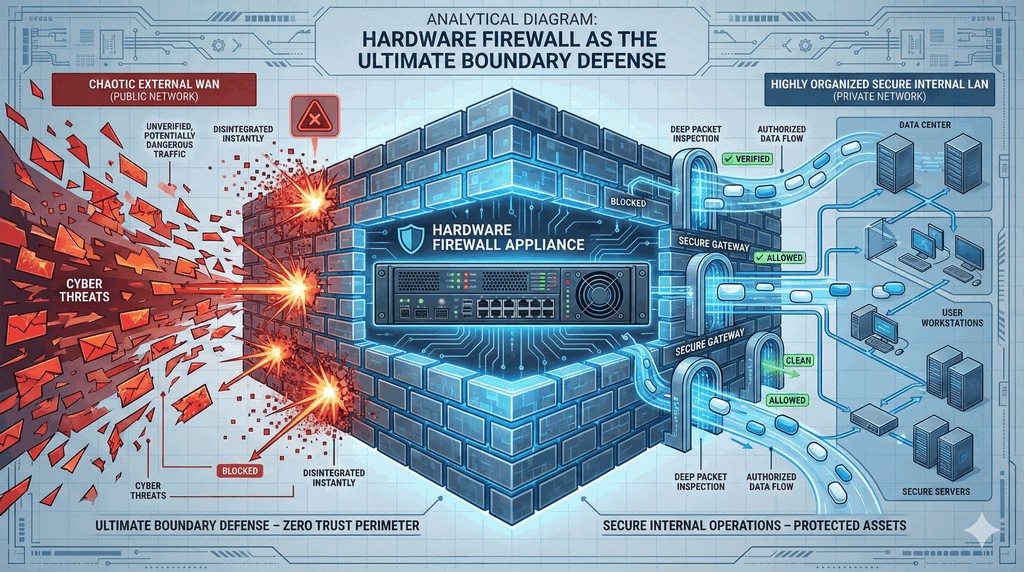
  • Rola zapory: urządzenie lub oprogramowanie kontrolujące ruch sieciowy na podstawie zdefiniowanego zestawu reguł bezpieczeństwa.
  • Separacja stref: izolacja sieci niezaufanej (WAN/Internet) od sieci chronionej (LAN) oraz strefy usług publicznych (DMZ).
  • Kolejność przetwarzania reguł: pakiety są porównywane z regułami od góry do dołu; pierwsze dopasowanie kończy przetwarzanie.
  • Domyślna reguła końcowa (Drop/Deny): na końcu każdej listy znajduje się niewidoczna reguła odrzucająca cały niedopasowany ruch.
Zapora sieciowa (Firewall): urządzenie sieciowe lub oprogramowanie stanowiące barierę ochronną na styku sieci o różnym poziomie zaufania, filtrujące ruch przychodzący i wychodzący zgodnie z predefiniowanymi regułami polityki bezpieczeństwa organizacji.
Firewall oddzielający sieć LAN od Internetu (WAN)
9/20
Zapory bezstanowe (Stateless Firewall)
Slajd analizuje budowę i ograniczenia najprostszych filtrów pakietowych operujących w warstwie sieci i transportu.

Podstawowe filtrowanie pakietów na podstawie nagłówków L3 i L4

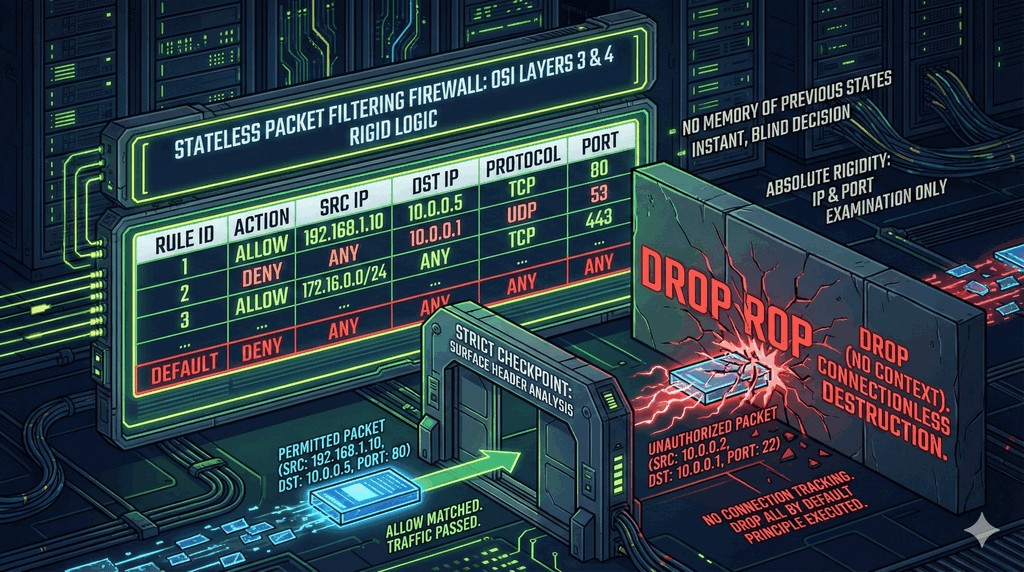
  • Inspekcja pojedynczego pakietu: analiza nagłówków w izolacji: adres IP źródła i celu, porty TCP/UDP, typ protokołu.
  • Brak pamięci o sesji: zapora bezstanowa nie wie, czy dany pakiet jest odpowiedzią na wcześniejsze zapytanie, czy nowym atakiem.
  • Konieczność otwierania portów powrotnych: wymóg dopuszczenia szerokiego zakresu portów dynamicznych (1024-65535) dla ruchu powrotnego.
  • Zastosowanie w przełącznikach: dzięki prostocie algorytmu filtry bezstanowe (ACL) są realizowane sprzętowo w układach ASIC routerów.
Zapora bezstanowa (Stateless Packet Filter): wczesna generacja zapór ogniowych badająca każdy pakiet danych w sposób całkowicie odizolowany, porównując informacje z nagłówków warstwy 3 i 4 (IP, porty) ze statyczną listą reguł bez śledzenia kontekstu ani stanu nawiązanego połączenia.
Listy ACL pokazujące statyczne zezwolenia dla portów sieciowych
10/20
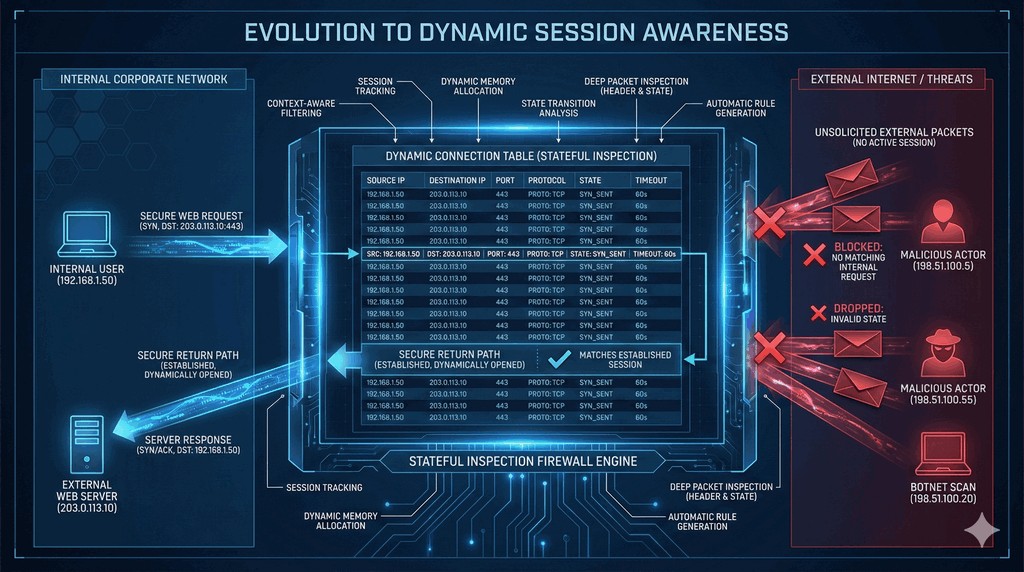
Zapory stanowe (Stateful Firewall)
Slajd przedstawia mechanizm Stateful Packet Inspection (SPI) zapobiegający wstrzykiwaniu niepowiązanych pakietów.

Śledzenie stanu sesji TCP/UDP i dynamiczna tablica połączeń

  • Tablica stanów (State Table): zapora rejestruje aktywne połączenia, śledząc sekwencję uścisku dłoni TCP (SYN, SYN-ACK, ACK).
  • Automatyczny ruch powrotny: pakiety należące do ustanowionej sesji (state: ESTABLISHED) przechodzą automatycznie bez osobnych reguł.
  • Ochrona przed atakami na flagi: odrzucanie sfałszowanych pakietów z flagami FIN/RST niepasującymi do żadnej otwartej sesji.
  • Większe zapotrzebowanie na RAM: każde otwarte połączenie zajmuje pamięć w tablicy stanów; podatność na ataki typu SYN Flood.
Zapora stanowa (Stateful Inspection Firewall): technologia zapory ogniowej monitorująca kontekst i stan logiczny prowadzonych połączeń sieciowych. Przechowuje w pamięci RAM dynamiczną tablicę stanów, weryfikując zgodność każdego pakietu ze specyfikacją protokołu i historią danej sesji.
Tabela połączeń (State Table) w zaporze sieciowej
11/20
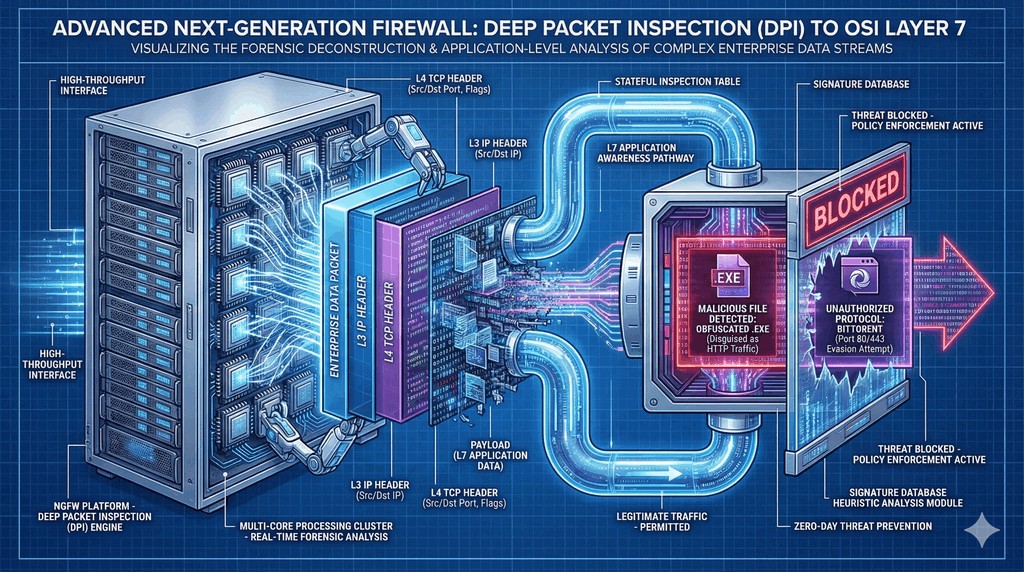
Zapora nowej generacji (NGFW)
Slajd omawia ewolucję zapór do poziomu aplikacji L7 oraz identyfikację ruchu niezależnie od używanego portu.

Głęboka inspekcja aplikacji (DPI) i deszyfracja ruchu SSL/TLS

  • Identyfikacja aplikacji (App-ID): rozpoznawanie rodzaju aplikacji (np. YouTube, Facebook, BitTorrent) wewnątrz standardowych portów 80/443.
  • Identyfikacja użytkownika (User-ID): wiązanie reguł zapory z tożsamością z Active Directory, a nie tylko ze zmiennym adresem IP.
  • Inspekcja SSL/TLS Decryption: deszyfrowanie, skanowanie antywirusowe i ponowne szyfrowanie ruchu HTTPS w celu wykrycia ukrytego malware.
  • Wbudowane moduły IPS i Sandboxing: analiza heurystyczna pobieranych plików w odizolowanym środowisku chmurowym przed ich dostarczeniem.
Zapora nowej generacji (NGFW - Next-Generation Firewall): zaawansowana platforma filtrująca łącząca tradycyjne funkcje zapory stanowej z głęboką inspekcją pakietów (DPI) w warstwie aplikacji, kontrolą użytkowników, zintegrowanym systemem IPS oraz sprzętową deszyfracją ruchu TLS.
Schemat głębokiej inspekcji pakietów (DPI) w urządzeniach NGFW
12/20
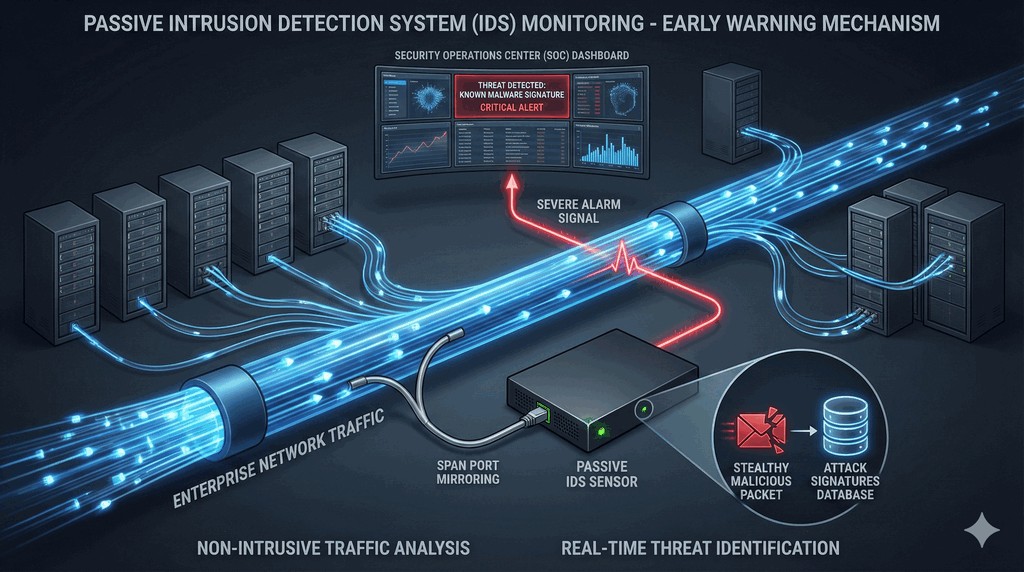
Systemy wykrywania włamań (IDS)
Slajd analizuje zasady działania systemów IDS operujących w trybie pasywnym na kopiach strumieni sieciowych.

Pasywny monitoring, analiza sygnatur i wykrywanie anomalii

  • Tryb pasywny (Out-of-band): urządzenie analizuje ruch pobierany z portu lustrzanego SPAN lub sprzętowego TAP-a bez wpływu na opóźnienia.
  • Baza sygnatur ataków: porównywanie zawartości pakietów ze wzorcami znanych exploitów (np. reguły Snort, Suricata).
  • Wykrywanie anomalii behawioralnych: alarmowanie o nagłych skokach transferu, skanowaniu portów lub nietypowych godzinach logowania.
  • Problem fałszywych alarmów: wysoki odsetek False Positive wymagający ciągłego dostrajania reguł przez analityków SOC.
Intrusion Detection System (IDS): system bezpieczeństwa monitorujący ruch sieciowy lub zdarzenia w systemie operacyjnym w celu wykrycia podejrzanej aktywności, naruszeń polityki bezpieczeństwa lub znanych wzorców ataków, generujący alerty dla administratorów bez ingerencji w transmisję.
System IDS pasywnie monitorujący i alarmujący centrum operacyjne (SOC)
13/20
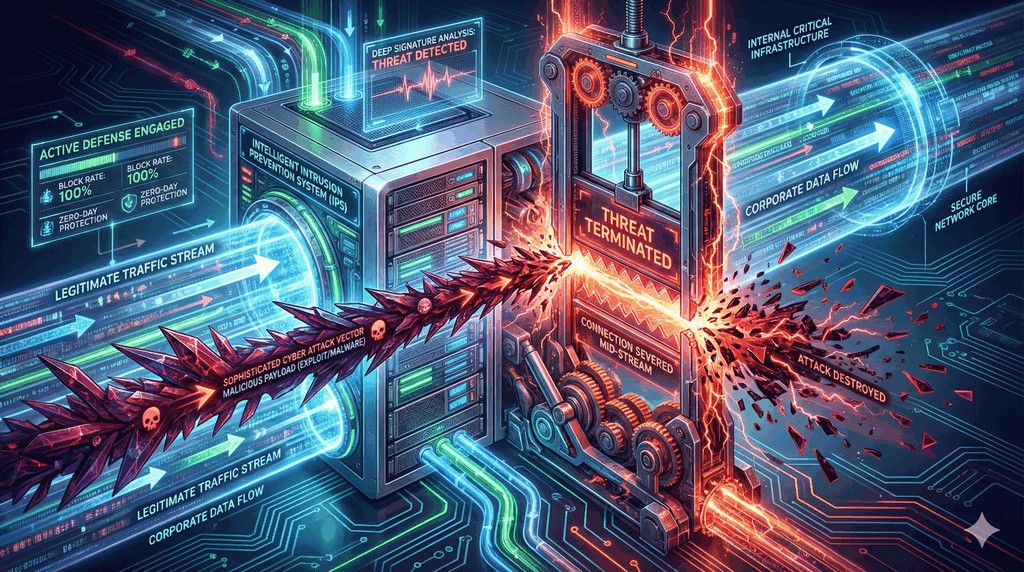
Systemy zapobiegania włamaniom (IPS)
Slajd omawia działanie systemów IPS umieszczonych w trybie inline, zdolnych do natychmiastowego zrywania połączeń.

Aktywne blokowanie ataków sieciowych w torze transmisyjnym

  • Położenie w torze ruchu (Inline): każdy pakiet musi fizycznie przepłynąć przez moduł filtrujący IPS przed dotarciem do celu.
  • Aktywna reakcja na zagrożenie: natychmiastowe porzucenie złośliwego pakietu (Drop), zresetowanie sesji TCP (RST) lub blokada IP na zaporze.
  • Ryzyko False Positive: błędne zaklasyfikowanie prawidłowego ruchu biznesowego jako ataku skutkuje przerwaniem krytycznych usług.
  • Wsparcie sprzętowe (Bypass switch): w przypadku awarii zasilania IPS moduł mechaniczny łączy kable, zapobiegając odcięciu firmy od sieci.
Intrusion Prevention System (IPS): zaawansowany system bezpieczeństwa wpięty bezpośrednio w tor transmisyjny sieci (inline), który w czasie rzeczywistym analizuje przepływające pakiety i aktywnie blokuje wykryte cyberataki poprzez ich odrzucenie lub modyfikację.
System IPS aktywnie blokujący złośliwe pakiety i odrzucający ruch w trybie in-line
14/20
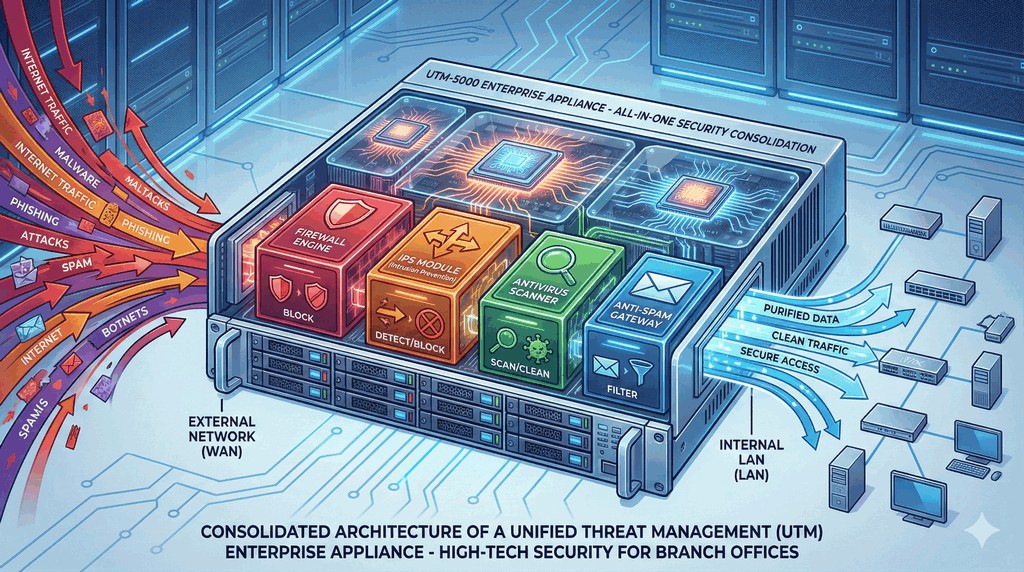
Urządzenia UTM (Unified Threat Management)
Slajd przedstawia ideę urządzeń all-in-one konsolidujących wiele funkcji ochronnych w pojedynczym urządzeniu.

Zintegrowane bramy bezpieczeństwa dla przedsiębiorstw

  • Konsolidacja funkcji: połączenie zapory stanowej, VPN, antywirusa bramowego, filtra WWW, antyspamu i IPS w jednej obudowie.
  • Zalety dla sektora MŚP: niższy koszt zakupu, pojedynczy interfejs zarządzania oraz uproszczone licencjonowanie.
  • Pojedynczy punkt awarii (SPOF): uszkodzenie sprzętowe bramy UTM odcina całą organizację od internetu i wyłącza wszystkie zabezpieczenia.
  • Wąskie gardło wydajnościowe: włączenie wszystkich modułów głębokiej inspekcji może drastycznie obniżyć przepustowość łącza.
Unified Threat Management (UTM): kompleksowe rozwiązanie bezpieczeństwa sieciowego łączące w ramach jednego urządzenia sprzętowego lub wirtualnego wiele funkcji ochronnych: zaporę ogniową, system zapobiegania włamaniom (IPS), bramowy antywirus, filtr treści URL oraz serwer VPN.
Wielofunkcyjne urządzenie UTM zawierające anty-spam, firewall i antywirusa w jednym pudełku
15/20
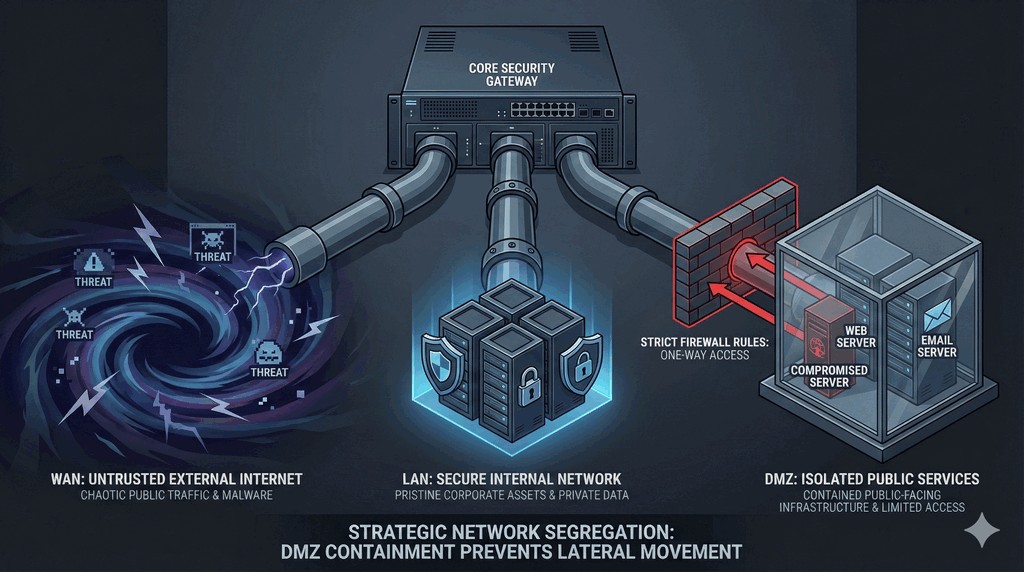
Izolacja usług zewnętrznych - strefa DMZ
Slajd omawia koncepcję strefy zdemilitaryzowanej (DMZ) oraz topologie jedno- i dwuzaporowe.

Architektura strefowa chroniąca sieć korporacyjną

  • Cel tworzenia strefy DMZ: umieszczenie serwerów dostępnych z publicznego internetu (WWW, poczta, DNS) w odizolowanym segmencie.
  • Zasada jednokierunkowości: ruch z internetu może trafiać do DMZ, lecz serwery z DMZ mają bezwzględny zakaz inicjowania ruchu do sieci LAN.
  • Ograniczenie skutków przełamania: w przypadku udanego ataku na serwer WWW intruz zostaje uwięziony w DMZ bez dostępu do stacji pracowników.
  • Układ dwuzaporowy: najwyższy standard bezpieczeństwa stosujący dwa odrębne firewalle różnych producentów na zewnątrz i wewnątrz DMZ.
Strefa zdemilitaryzowana (DMZ): wydzielony fizycznie lub logicznie segment sieci teleinformatycznej pośredniczący pomiędzy niezaufanym internetem a chronioną siecią wewnętrzną, zawierający serwery świadczące usługi publiczne. Chroni zasoby korporacyjne w przypadku kompromitacji serwera zewnętrznego.
Podział routera i firewall na strefy sieciowe LAN, WAN oraz odizolowaną DMZ
16/20
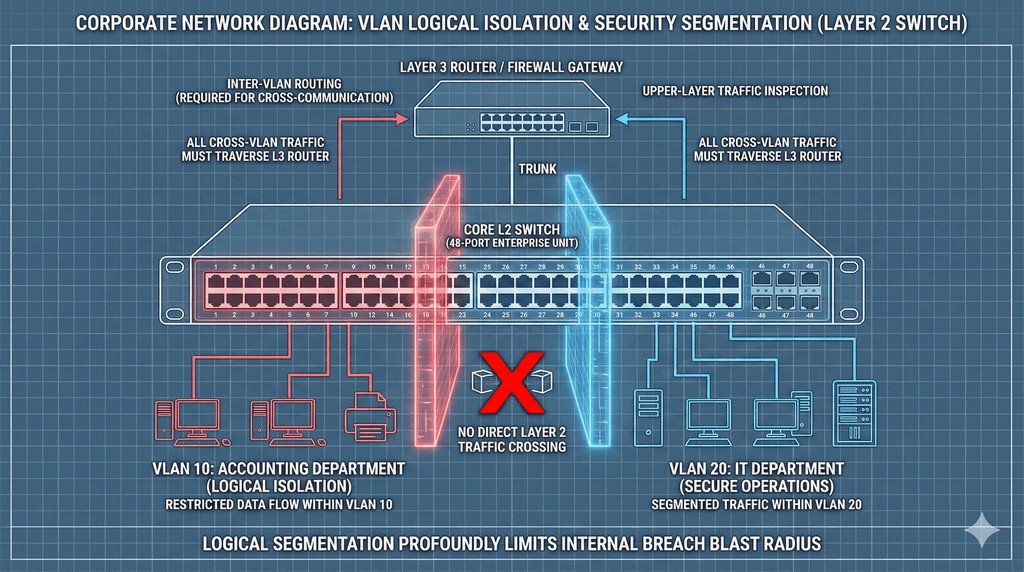
Segmentacja sieci: technologia VLAN
Slajd przedstawia zasady izolacji domen rozgłoszeniowych w warstwie drugiej (L2) za pomocą wirtualnych sieci LAN.

Logiczny podział infrastruktury przełączanej wg IEEE 802.1Q

  • Izolacja domen rozgłoszeniowych: podział jednego fizycznego przełącznika na wiele niezależnych sieci logicznych (VLAN).
  • Znakowanie ramek (Tagging 802.1Q): dodanie 4-bajtowego nagłówka zawierającego 12-bitowy identyfikator VLAN ID (zakres 1-4094).
  • Porty dostępowe a trunkowe: porty Access (do stacji roboczych bez tagów) vs porty Trunk (przesyłające wiele oznakowanych VLAN-ów między switchami).
  • Routing międzyvlanowy (Inter-VLAN): ruch pomiędzy różnymi sieciami VLAN musi przejść przez router lub przełącznik L3 z aktywną listą ACL.
Virtual LAN (VLAN): standard logicznego dzielenia fizycznej sieci lokalnej w warstwie 2 modelu ISO/OSI na niezależne domeny rozgłoszeniowe zgodnie ze standardem IEEE 802.1Q, uniemożliwiający bezpośrednią komunikację pomiędzy segmentami bez udziału routera lub zapory.
Logiczna separacja portów w technologii wirtualnych sieci LAN na przełączniku sieciowym
17/20
Zabezpieczenie gniazd kablowych (protokół 802.1X)
Slajd omawia zabezpieczanie gniazd RJ-45 przed podłączeniem obcych urządzeń za pomocą standardu IEEE 802.1X.

Uwierzytelnianie portów fizycznych w warstwie dostępowej

  • Ryzyko nieautoryzowanego wpięcia: obca osoba wpinająca laptop do gniazda ściennego w sali konferencyjnej zyskuje dostęp do LAN-u.
  • Architektura trójelementowa: Suplicant (klient końcowy), Authenticator (przełącznik sieciowy) oraz Authentication Server (RADIUS).
  • Stan portu Unauthorized: do momentu pomyślnej weryfikacji tożsamości port przepuszcza wyłącznie pakiety EAPoL (blokada IP/ARP).
  • Dynamiczne przypisywanie VLAN: po zalogowaniu serwer RADIUS instruuje przełącznik, do którego konkretnego VLAN-u przypisać port.
Standard IEEE 802.1X: protokół kontroli dostępu do sieci w warstwie łącza danych (L2) oparty na architekturze portowej, wymagający pomyślnego uwierzytelnienia urządzenia (np. certyfikatem lub poświadczeniami domenowymi) przed odblokowaniem portu przełącznika lub punktu dostępowego Wi-Fi.
Segmentacja sieci teleinformatycznej: strefy DMZ i mikrosegmentacja
18/20
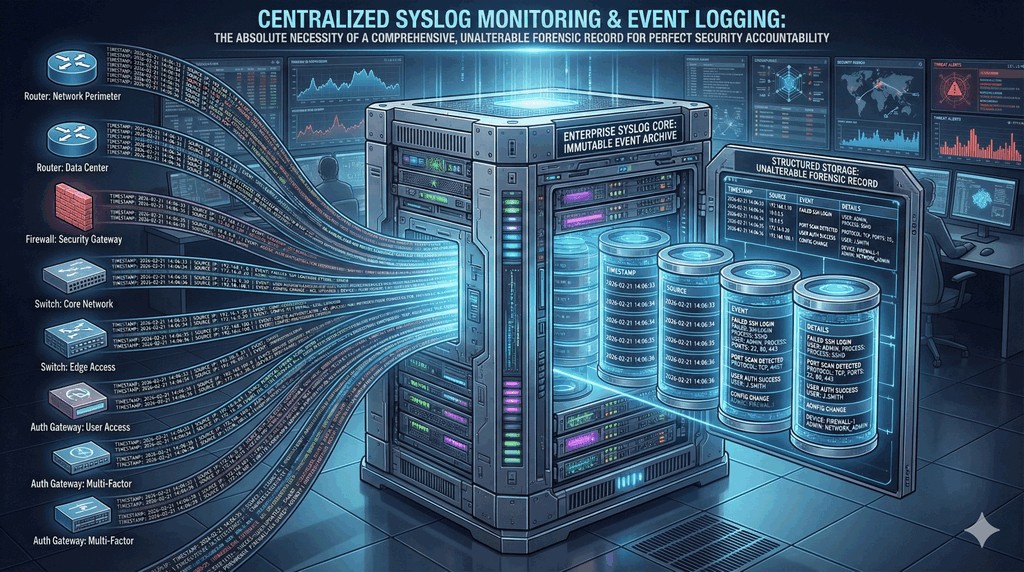
Audyt i rejestrowanie zdarzeń sieciowych
Slajd przedstawia zasady gromadzenia danych telemetrycznych oraz ich centralizacji w systemach zarządzania informacją o zdarzeniach.

Protokoły Syslog, NetFlow oraz synchronizacja czasu NTP

  • Protokół Syslog (RFC 5424): standard przesyłania komunikatów tekstowych o zdarzeniach z routerów, zapór i serwerów na centralny serwer logów.
  • Krytyczna rola synchronizacji NTP: rozbieżność zegarów uniemożliwia ustalenie kolejności zdarzeń podczas analizy powłamaniowej.
  • Telemetria NetFlow / IPFIX: zbieranie metadanych o przepływach pakietów (kto, z kim, kiedy, ile bajtów) bez rejestrowania treści.
  • Nienaruszalność logów (WORM): ochrona serwera logów przed modyfikacją przez intruza próbującego zatrzeć ślady włamania.
Audyt sieciowy (Network Auditing): systematyczny proces gromadzenia, przechowywania oraz analizowania dzienników zdarzeń (logów), metadanych przepływów sieciowych oraz konfiguracji urządzeń w celu weryfikacji zgodności z polityką bezpieczeństwa i wykrywania incydentów.
Centralny system rejestracji zdarzeń (logów) połączony poprzez Syslog z urządzeniami
19/20
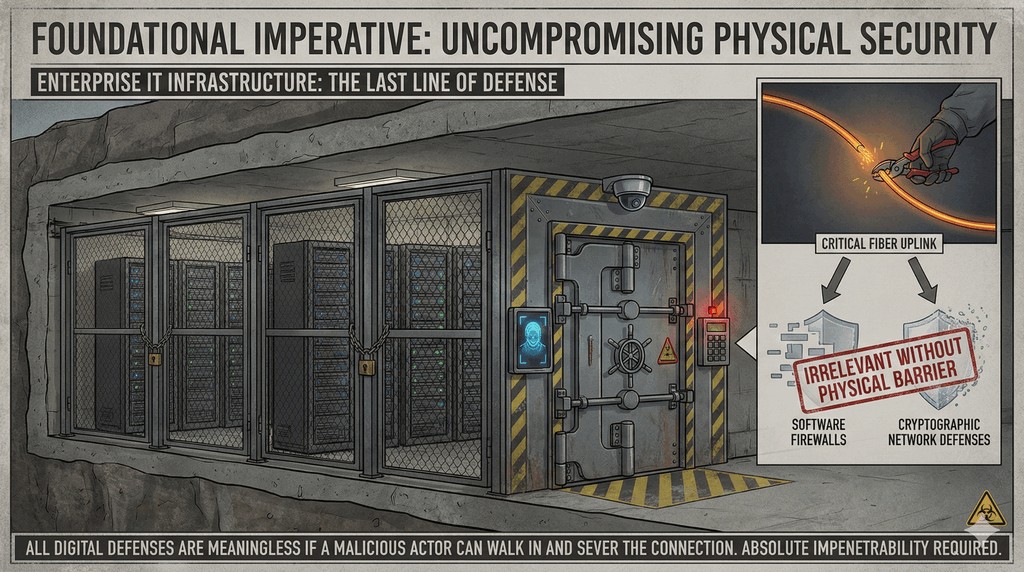
Bezpieczeństwo fizyczne sprzętu
Slajd omawia fizyczne aspekty zabezpieczenia urządzeń sieciowych przed sabotażem, kradzieżą i czynnikami środowiskowymi.

Ochrona infrastruktury w szafach rackowych i serwerowniach

  • Fizyczny dostęp to pełna kompromitacja: intruz z bezpośrednim dostępem do urządzenia może zresetować hasło przez port konsolowy.
  • Kontrola dostępu do serwerowni (SKD): karty zbliżeniowe, biometria oraz rejestracja wejść eliminują obecność osób niepowołanych.
  • Zamykane szafy rack i czujniki sabotażu: stosowanie zamków mechanicznych oraz przełączników antysabotażowych (tamper switch) alarmujących o otwarciu.
  • Ciągłość zasilania i chłodzenia: redundantne zasilacze (Dual PSU), systemy UPS, agregaty prądotwórcze oraz precyzyjna klimatyzacja.
Bezpieczeństwo fizyczne: zespół środków ochrony materialnej, budowlanej i środowiskowej zapobiegający nieuprawnionemu dostępowi fizycznemu, uszkodzeniu, kradzieży lub zakłóceniu pracy urządzeń teleinformatycznych oraz powiązanej infrastruktury zasilająco-chłodzącej.
Fizyczne zabezpieczenie serwerowni poprzez kłódki, drzwi i szafy rack
20/20
Podsumowanie mechanizmów obronnych
Slajd syntetyzuje wiedzę o ochronie sieci brzegowej i wewnętrznej oraz zapowiada tematykę Wirtualnych Sieci Prywatnych (VPN).

Integracja kontroli dostępu, zapór i segmentacji

  • Architektura synergiczna: połączenie modelu AAA, zapór stanowych/NGFW, segmentacji VLAN i 802.1X tworzy szczelną obronę w głąb.
  • Ciągła ewolucja ku Zero Trust: odchodzenie od zaufania obwodowego na rzecz mikrosegmentacji i ciągłej autoryzacji tożsamości.
  • Zarządzanie operacyjne: nawet najlepszy firewall jest bezużyteczny bez regularnego przeglądu reguł i analizy logów w SIEM.
  • Zapowiedź Wykładu 4: w kolejnej części omówimy bezpieczną komunikację zdalną: tunele VPN (IPsec, WireGuard, OpenVPN).
Obrona sieciowa (Network Defense): wielowarstwowa strategia integracji kontroli dostępu, inspekcji ruchu pakietowego, segmentacji logicznej oraz ciągłego monitorowania telemetrycznego w celu zapewnienia poufności, integralności i dostępności usług teleinformatycznych organizacji.
Podsumowanie mechanizmów bezpieczeństwa i zapór sieciowych