1/20
Wprowadzenie do kryptografii
Slajd przedstawia genezę kryptografii oraz jej ewolucję od starożytnych metod przestawieniowych do współczesnych systemów cyfrowych.

Matematyczna sztuka ochrony informacji

  • Definicja kryptografii: nauka zajmująca się przekształcaniem danych w postać nieczytelną dla niepowołanych obserwatorów.
  • Podstawowe składowe: kryptosystem składa się z tekstu jawnego, szyfrogramu, algorytmu oraz klucza kryptograficznego.
  • Związek z triadą CIA: mechanizmy kryptograficzne stanowią podstawę poufności (szyfry), integralności (hasze) i autentyczności (podpis).
  • Matematyczne fundamenty: opiera się na problemach trudnych obliczeniowo: faktoryzacji, logarytmie dyskretnym i krzywych eliptycznych.
Kryptografia: dziedzina wiedzy i technologii zajmująca się metodami zabezpieczania informacji przed nieuprawnionym dostępem, modyfikacją lub sfałszowaniem za pomocą przekształceń matematycznych. Stanowi kluczowy filar inżynierii bezpieczeństwa sieciowego.
Cyfrowe zamki i matematyczne równania
2/20
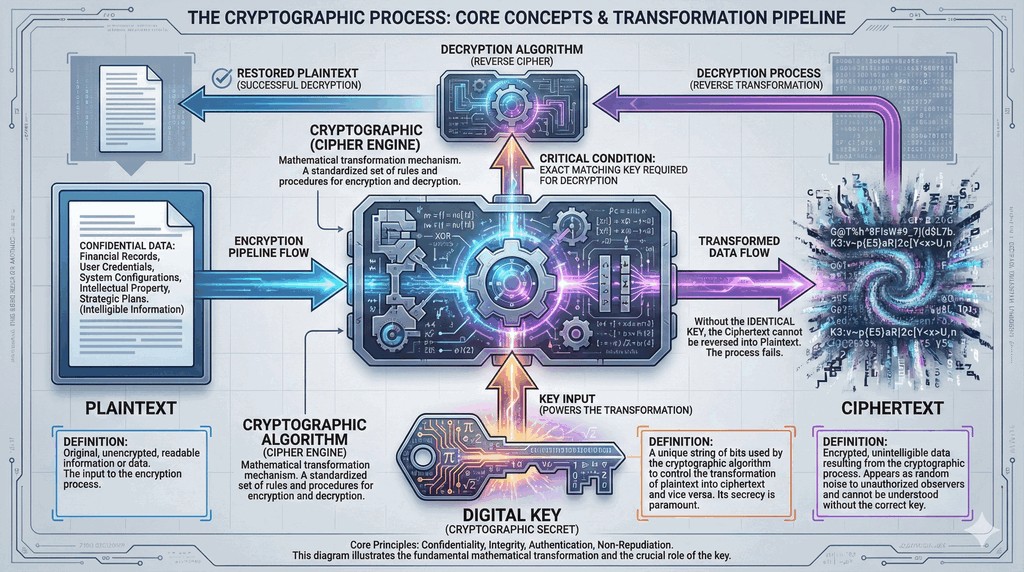
Podstawowe pojęcia kryptograficzne
Slajd definiuje aparat pojęciowy inżynierii kryptograficznej oraz relacje pomiędzy kryptografią a kryptoanalizą.

Tekst jawny, szyfrogram, przestrzeń kluczy i kryptoanaliza

  • Tekst jawny (Plaintext): oryginalna, niezaszyfrowana wiadomość zrozumiała dla odbiorcy i nadawcy.
  • Szyfrogram (Ciphertext): zaszyfrowany ciąg bitów wyglądający jak szum pseudolosowy, nieczytelny bez klucza.
  • Przestrzeń kluczy (Key Space): zbiór wszystkich możliwych wartości klucza; im większa przestrzeń, tym trudniejszy atak brute-force.
  • Kryptoanaliza: dziedzina zajmująca się łamaniem szyfrów oraz poszukiwaniem słabości w algorytmach i implementacjach.
Kryptologia: nadrzędna dyscyplina naukowa łącząca kryptografię (tworzenie bezpiecznych systemów szyfrowania) oraz kryptoanalizę (badanie odporności i łamanie zabezpieczeń bez znajomości klucza).
Klucz szyfrujący algorytm zębatki jawny tajny proces
3/20
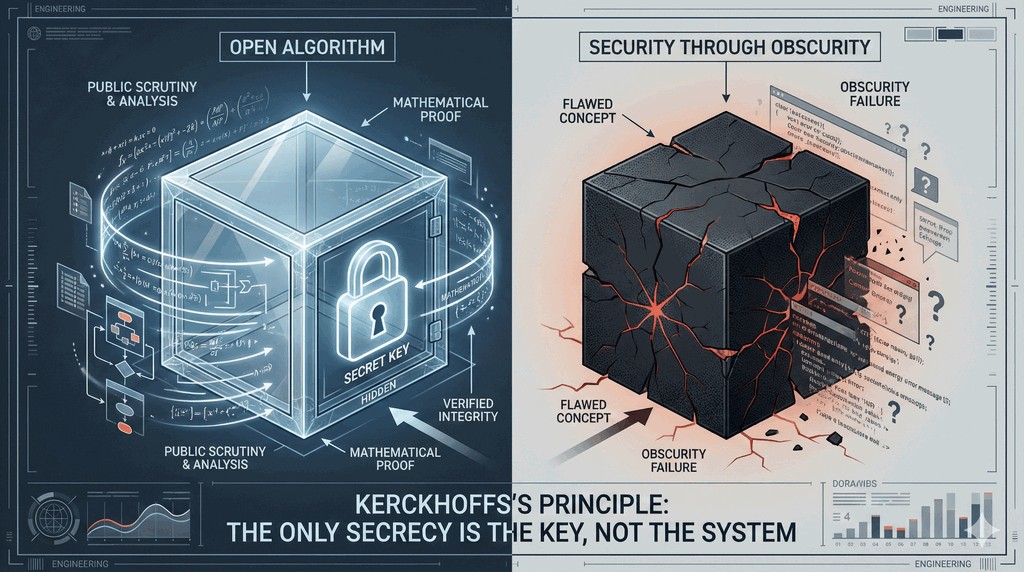
Zasada Kerckhoffsa (klucz, nie algorytm)
Slajd omawia fundamentalną regułę Kerckhoffsa oraz niebezpieczeństwo stosowania antywzorca Security through Obscurity.

Otwartość algorytmów a tajemnica materiału kluczowego

  • Formuła zasady Kerckhoffsa: bezpieczeństwo systemu zależy wyłącznie od tajności klucza, a nie od utajnienia konstrukcji algorytmu.
  • Zaleta otwartych standardów: publicznie znane algorytmy (AES, RSA) podlegają wieloletniej, globalnej analizie tysięcy kryptoanalityków.
  • Błąd Security through Obscurity: ukrywanie działania własnego algorytmu daje złudne poczucie bezpieczeństwa i prowadzi do katastrofy.
  • Łatwość wymiany kluczy: w przypadku kompromitacji wystarczy wygenerować nowy klucz bez konieczności przepisywania oprogramowania.
Zasada Kerckhoffsa: kanon inżynierii kryptograficznej sformułowany w 1883 roku przez Auguste'a Kerckhoffsa, stanowiący, że kryptosystem musi pozostać bezpieczny nawet wtedy, gdy wszystkie szczegóły jego budowy i działania są publicznie znane, pod warunkiem zachowania poufności samego klucza.
Zasada Kerckhoffsa algorytm otwarty
4/20
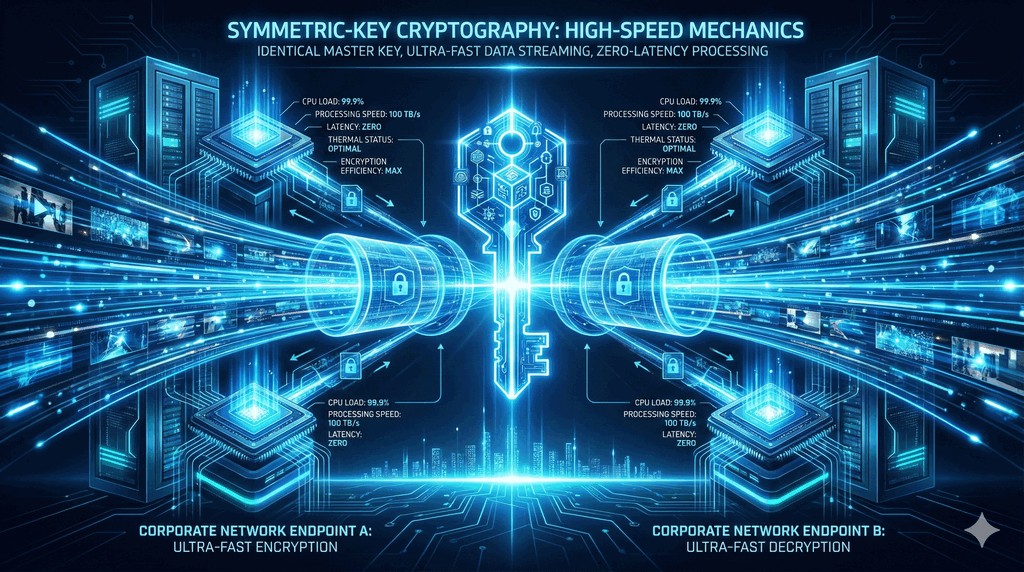
Szyfrowanie symetryczne - jak to działa?
Slajd przedstawia zasadę działania algorytmów symetrycznych oraz ich wyjątkową wydajność w przetwarzaniu masowym.

Wspólny klucz do szyfrowania i deszyfrowania danych

  • Pojedynczy klucz współdzielony: ten sam klucz kryptograficzny jest używany zarówno do szyfrowania, jak i deszyfrowania.
  • Wysoka wydajność obliczeniowa: algorytmy symetryczne są o rzędy wielkości szybsze od asymetrycznych i wspierane sprzętowo (AES-NI).
  • Zastosowanie do dużych wolumenów: idealne do szyfrowania całych dysków (BitLocker, LUKS) oraz tuneli transmisyjnych (IPsec, TLS).
  • Podział na szyfry: wyróżnia się szyfry blokowe (operujące na porcjach bitów, np. 128-bit) oraz strumieniowe (bity w locie).
Kryptografia symetryczna: rodzina algorytmów kryptograficznych, w których operacje szyfrowania i deszyfrowania realizowane są za pomocą tego samego klucza (lub łatwo wyliczalnych kluczy równoważnych). Wymaga bezpiecznego przekazania klucza obu stronom komunikacji.
Szyfrowanie kluczem symetrycznym ten sam zamek
5/20
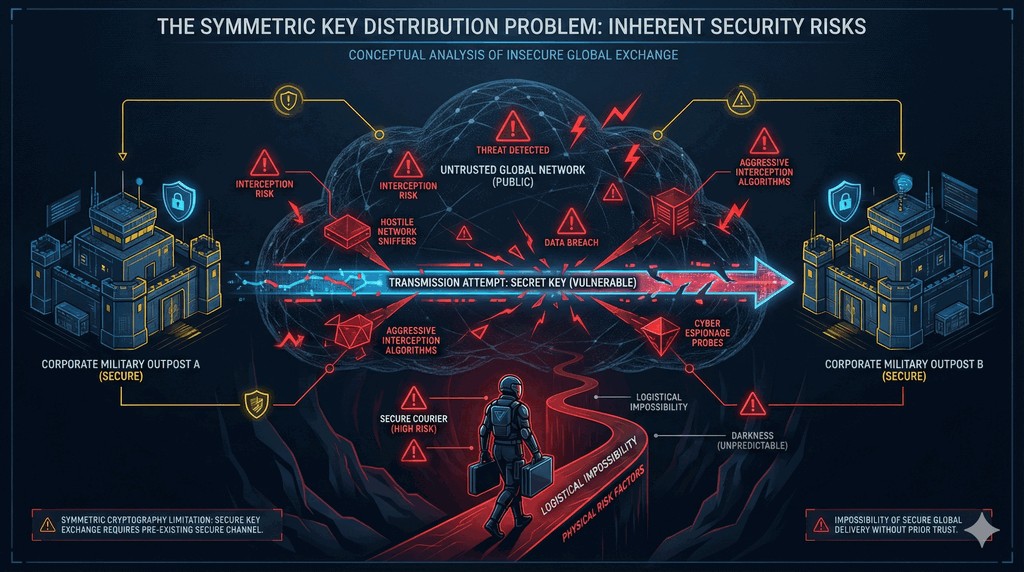
Wady symetrii: problem dystrybucji klucza
Slajd omawia matematyczne i logistyczne ograniczenia kryptografii symetrycznej w środowiskach rozproszonych.

Wyzwania skalowalności w sieciach wielowęzłowych

  • Problem bezpiecznego kanału: jak przekazać tajny klucz odbiorcy przez podsłuchiwany internet bez jego ujawnienia?
  • Kwadratowy wzrost liczby kluczy: w sieci z N uczestnikami każdy z każdym wymaga unikalnego klucza: K = N(N-1)/2.
  • Koszty zarządzania (Key Management): dla 1000 użytkowników potrzeba niemal 500 000 odrębnych kluczy, co jest niemożliwe do utrzymania.
  • Brak niezaprzeczalności: skoro obie strony posiadają identyczny klucz, każda z nich mogła wygenerować dany szyfrogram.
Problem dystrybucji klucza: klasyczny dylemat kryptografii symetrycznej polegający na konieczności bezpiecznego uzgodnienia wspólnego tajnego klucza pomiędzy stronami komunikującymi się przez niezaufany, publiczny kanał telekomunikacyjny bez fizycznego spotkania.
Problem przekazania klucza dwóm stronom atakami
6/20
Algorytm symetryczny AES
Slajd charakteryzuje architekturę szyfru AES (Rijndael), długości kluczy oraz tryby pracy ze szczególnym uwzględnieniem AES-GCM.

Światowy standard szyfrowania blokowego i tryby pracy

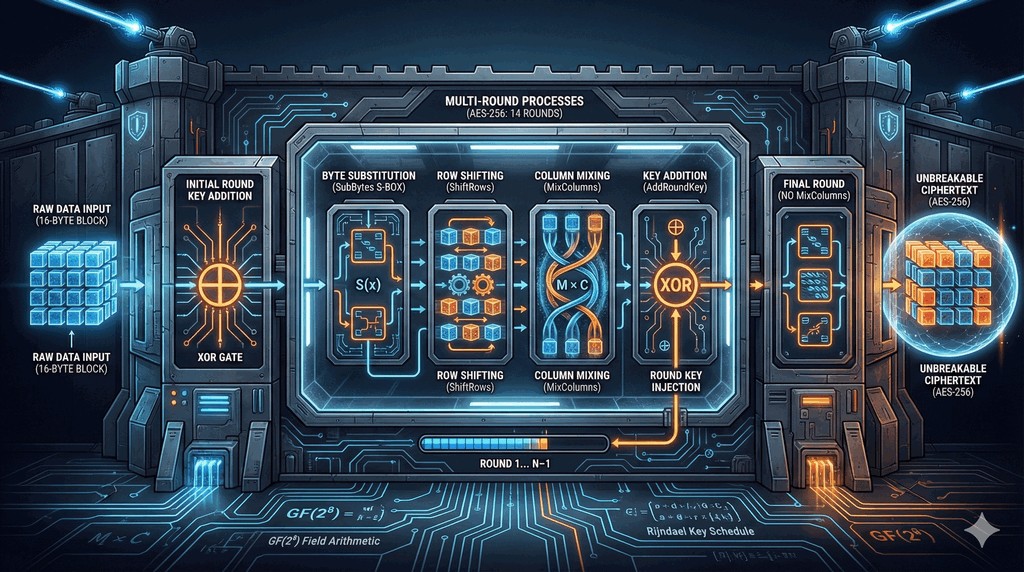
  • Struktura algorytmu: szyfr blokowy operujący na 128-bitowych blokach danych z kluczami o długości 128, 192 lub 256 bitów.
  • Wielorundowa sieć SPN: przekształcenia oparte na substytucji (S-Box) i permutacji bajtów (od 10 do 14 rund w zależności od klucza).
  • Niebezpieczny tryb ECB: elektroniczny notes kodowy szyfruje identyczne bloki w ten sam sposób, ujawniając strukturę danych.
  • Standard AES-GCM (AEAD): tryb Galois/Counter Mode łączący wysoką prędkość z automatycznym uwierzytelnieniem integralności.
AES (Advanced Encryption Standard): symetryczny szyfr blokowy zatwierdzony w 2001 roku przez NIST jako standard FIPS 197. Zastąpił przestarzały algorytm DES i stanowi obecnie powszechny standard ochrony danych w protokołach sieciowych, bazach danych i dyskach.
Logo i schemat przesuwania w AES
7/20
Przełom Diffiego-Hellmana (DH) w uzgadnianiu kluczy
Slajd omawia przełomowy algorytm Diffiego-Hellmana, wykorzystujący trudność problemu logarytmu dyskretnego.

Generowanie wspólnego sekretu przez niezaufany kanał

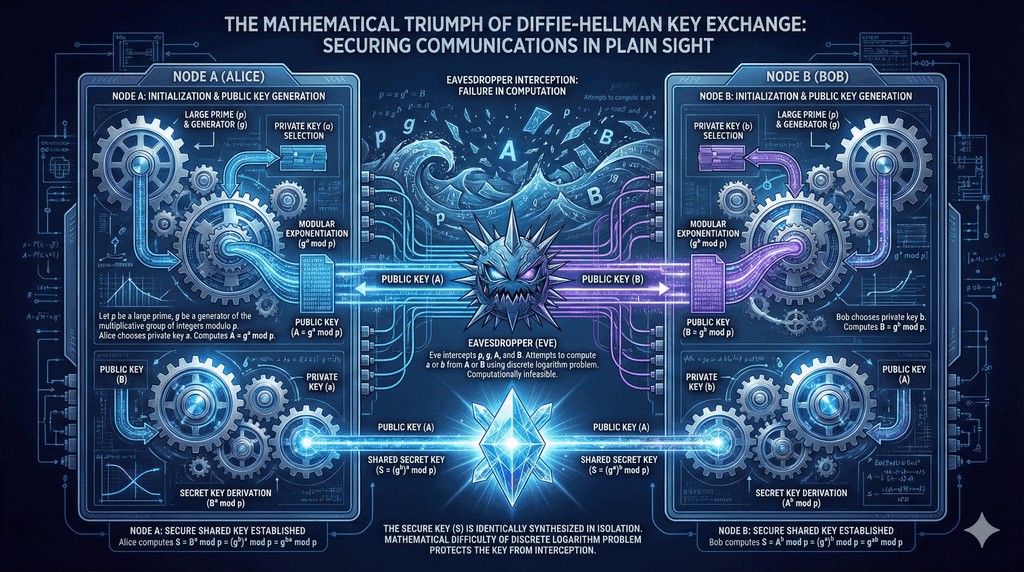
  • Przełom roku 1976: Whitfield Diffie i Martin Hellman stworzyli protokół umożliwiający uzgodnienie klucza bez jego przesyłania.
  • Matematyka modulo: wykorzystanie operacji potęgowania modularnego $g^a \bmod p$, łatwego w jedną stronę i trudnego do odwrócenia.
  • Wspólny sekret sesji: obie strony łączą swoje klucze prywatne z publicznymi wartościami partnera, uzyskując ten sam wynik.
  • Podatność na atak MitM: bazowy protokół DH nie uwierzytelnia stron, co pozwala intruzowi podszyć się pod obu rozmówców.
Protokół Diffiego-Hellmana (DH): pierwszy opublikowany asymetryczny protokół kryptograficzny umożliwiający dwóm stronom bezpieczne wygenerowanie wspólnego sekretu za pośrednictwem niezabezpieczonego kanału telekomunikacyjnego, stanowiący fundament protokołów TLS i IPsec.
Metoda matematycznego wyliczania wspólnego klucza w podgladzie
8/20
Szyfrowanie asymetryczne (klucz publiczny i prywatny)
Slajd przedstawia koncepcję par kluczy oraz funkcje jednokierunkowe z zapadnią (trapdoor one-way functions).

Pojawienie się asymetrii matematycznej w kryptografii

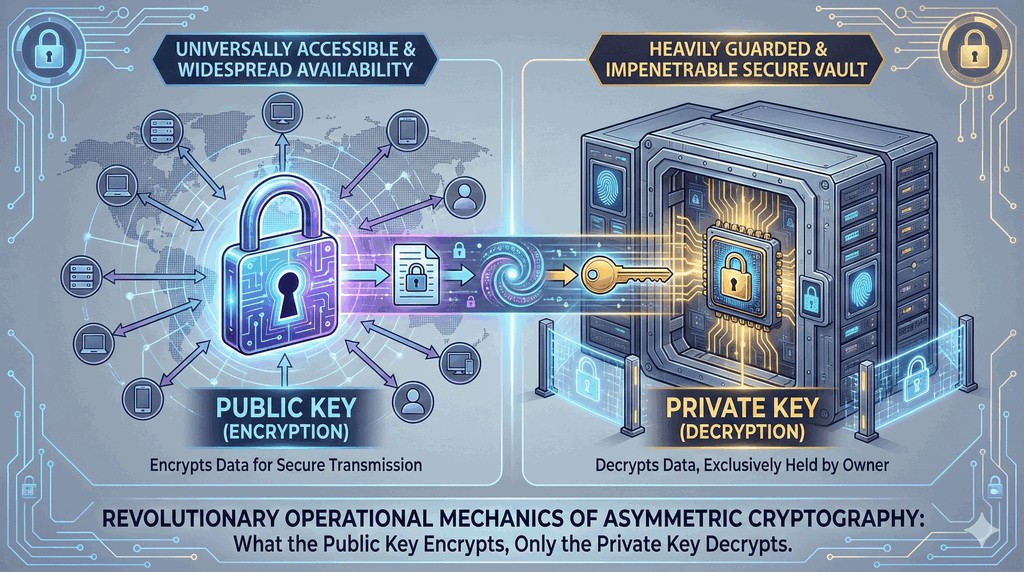
  • Para kluczy: każdy użytkownik generuje matematycznie powiązaną parę: klucz publiczny (ogólnodostępny) i klucz prywatny (tajny).
  • Asymetria działań: dane zaszyfrowane kluczem publicznym mogą zostać odszyfrowane wyłącznie odpowiadającym kluczem prywatnym.
  • Brak problemu dystrybucji: klucz publiczny może być swobodnie publikowany w książkach telefonicznych, na stronach WWW i serwerach.
  • Funkcje z zapadnią: operacje matematyczne łatwe do wykonania w przód, lecz niewykonalne wstecz bez znajomości sekretnej zapadni.
Kryptografia asymetryczna (klucza publicznego): gałąź kryptografii wykorzystująca pary matematycznie powiązanych kluczy: klucz publiczny (służący do szyfrowania wiadomości lub weryfikacji podpisu) oraz klucz prywatny (służący do deszyfrowania lub składania podpisu).
Prywatny i Publiczny para w logice asymetrycznej
9/20
Jak działa poufność asymetryczna w praktyce?
Slajd analizuje przepływ danych przy zapewnianiu poufności za pomocą kluczy asymetrycznych.

Kierunek szyfrowania w celu ochrony treści wiadomości

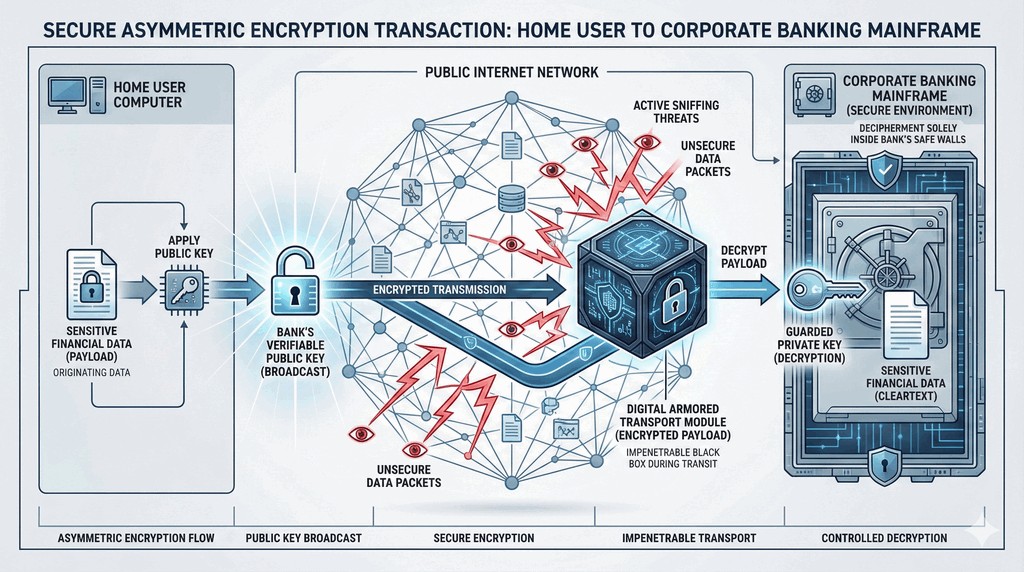
  • Klucz publiczny odbiorcy: każdy, kto chce wysłać poufną wiadomość do Boba, szyfruje ją kluczem publicznym Boba.
  • Wyłączność deszyfrowania: nawet sam nadawca po zaszyfrowaniu nie może odczytać wiadomości; potrafi to wyłącznie posiadacz klucza prywatnego.
  • Brak konieczności zaufania: nadawca i odbiorca nie muszą wcześniej ustalać żadnego wspólnego sekretu ani się znać.
  • Narzut wydajnościowy: operacje matematyczne na wielkich liczbach są od 100 do 1000 razy wolniejsze niż w szyfrach symetrycznych.
Poufność asymetryczna: mechanizm ochrony danych, w którym nadawca szyfruje treść kluczem publicznym odbiorcy, gwarantując, że jedynym podmiotem zdolnym do odzyskania tekstu jawnego jest prawowity posiadacz skojarzonego klucza prywatnego.
Logika używania publicznego i prywatnego po obu stronach sieci
10/20
Algorytm RSA i obciążenie procesora
Slajd omawia konstrukcję algorytmu RSA, wymagane długości kluczy oraz alternatywę w postaci krzywych eliptycznych (ECC).

Trudność faktoryzacji dużych liczb a wydajność systemów

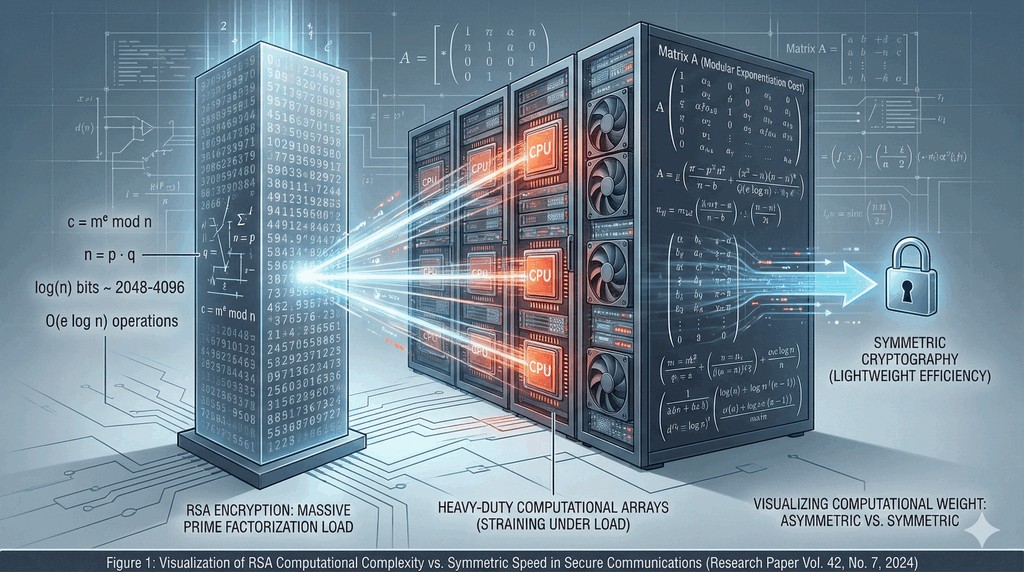
  • Matematyka RSA: trudność faktoryzacji iloczynu dwóch gigantycznych liczb pierwszych: $N = p \times q$.
  • Zalecane długości klucza: klucze 1024-bitowe uznano za złamane; współczesne minimum inżynierskie to 2048 lub 3072 bity.
  • Wysokie zużycie CPU: potęgowanie liczb tysiącbitowych drastycznie obciąża procesor serwera przy masowych połączeniach.
  • Przewaga kryptografii ECC: krzywe eliptyczne (np. secp256r1, Curve25519) oferują ten sam poziom ochrony przy kluczu zaledwie 256-bitowym.
Algorytm RSA: jeden z pierwszych i najpopularniejszych asymetrycznych algorytmów kryptograficznych, zaprojektowany w 1977 roku przez Rona Rivesta, Adiego Shamira i Leonarda Adlemana, wykorzystujący trudność rozkładu wielkich liczb złożonych na czynniki pierwsze.
Rozkład na liczby pierwsze i logo RSA potęgi
11/20
Kryptografia hybrydowa - optymalne rozwiązanie
Slajd prezentuje architekturę systemów hybrydowych stanowiących fundament protokołów TLS, SSH oraz PGP/GPG.

Połączenie asymetrycznej wygody z symetryczną prędkością

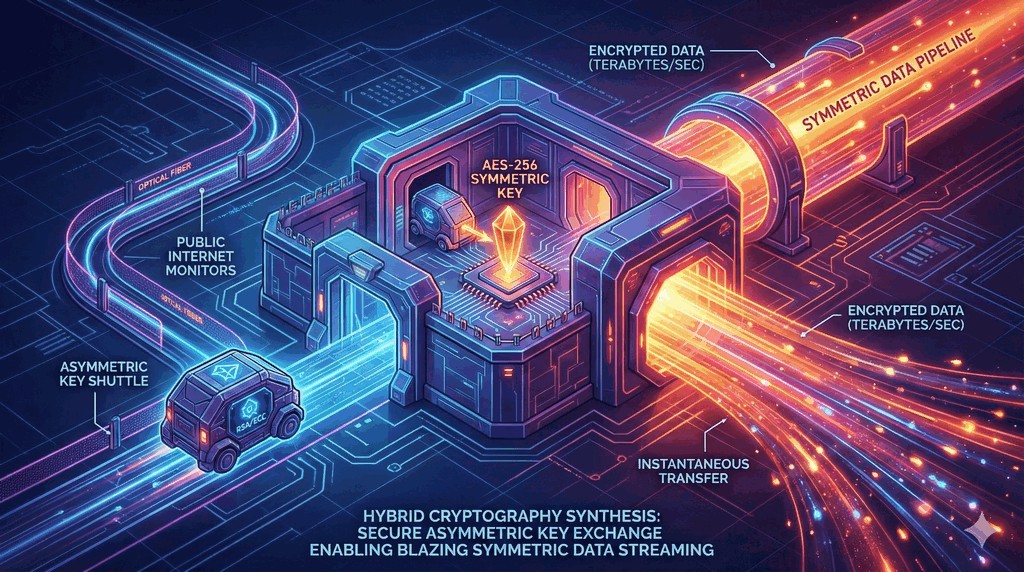
  • Synergia dwóch światów: rozwiązuje problem dystrybucji kluczy symetrycznych i omija powolność algorytmów asymetrycznych.
  • Krok 1: Wymiana klucza sesji: losowo wygenerowany, jednorazowy klucz symetryczny jest szyfrowany asymetrycznie (RSA/ECDH).
  • Krok 2: Masowy transfer danych: cała właściwa transmisja (np. strona WWW, pliki) jest szyfrowana szybkim algorytmem AES-GCM.
  • Bezpieczeństwo w przód (Forward Secrecy): wykorzystanie efemerycznych kluczy ECDHE zapobiega odszyfrowaniu nagranego ruchu w przyszłości.
Kryptografia hybrydowa: protokół łączący algorytmy asymetryczne (wykorzystywane do bezpiecznego uwierzytelnienia stron i uzgodnienia jednorazowego klucza sesji) z algorytmami symetrycznymi (służącymi do szybkiego szyfrowania właściwego ładunku danych).
Kryptografia hybrydowa na stykach routerów w rynnach
12/20
Integralność i funkcje skrótu (hash)
Slajd omawia matematyczne właściwości kryptograficznych funkcji skrótu oraz ich zastosowanie w weryfikacji nienaruszalności danych.

Jednokierunkowe algorytmy wytwarzania cyfrowych odcisków palców

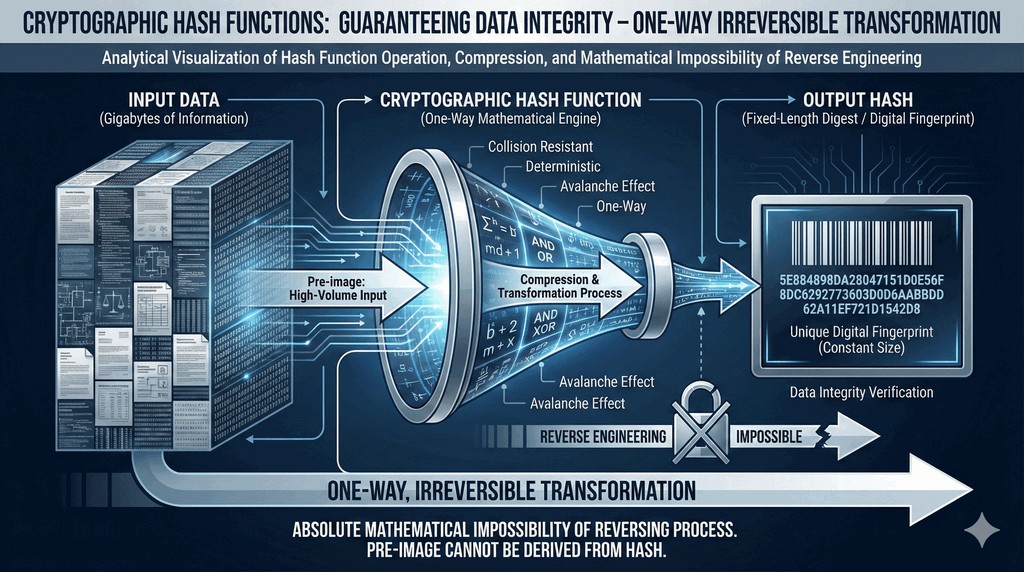
  • Jednokierunkowość (Preimage resistance): z hasza nie da się matematycznie odzyskać oryginalnej treści wiadomości.
  • Stała długość wyjścia: bez względu na to, czy wejściem jest jedno słowo, czy obraz ISO o wielkości 50 GB, skrót ma stałą długość (np. 256 bitów).
  • Odporność na kolizje: niewykonalność znalezienia dwóch różnych dokumentów dających ten sam wynikowy skrót.
  • Złamanie MD5 i SHA-1: stare funkcje są skompromitowane kolizyjnie; współczesnym standardem są rodziny SHA-2 (SHA-256) oraz SHA-3.
Kryptograficzna funkcja skrótu (Hash function): deterministyczny algorytm matematyczny przekształcający dowolny strumień danych o zmiennej długości w unikalny ciąg bitów o stałej długości (digest). Posiada cechę jednokierunkowości oraz odporności na kolizje.
Hash wrzucający tony pikseli w skrót wyjsciowy szesnastkowy
13/20
Weryfikacja plików i efekt lawiny
Slajd analizuje zjawisko efektu lawinowego oraz metody weryfikacji integralności oprogramowania i sum kontrolnych.

Detekcja modyfikacji danych na poziomie pojedynczego bitu

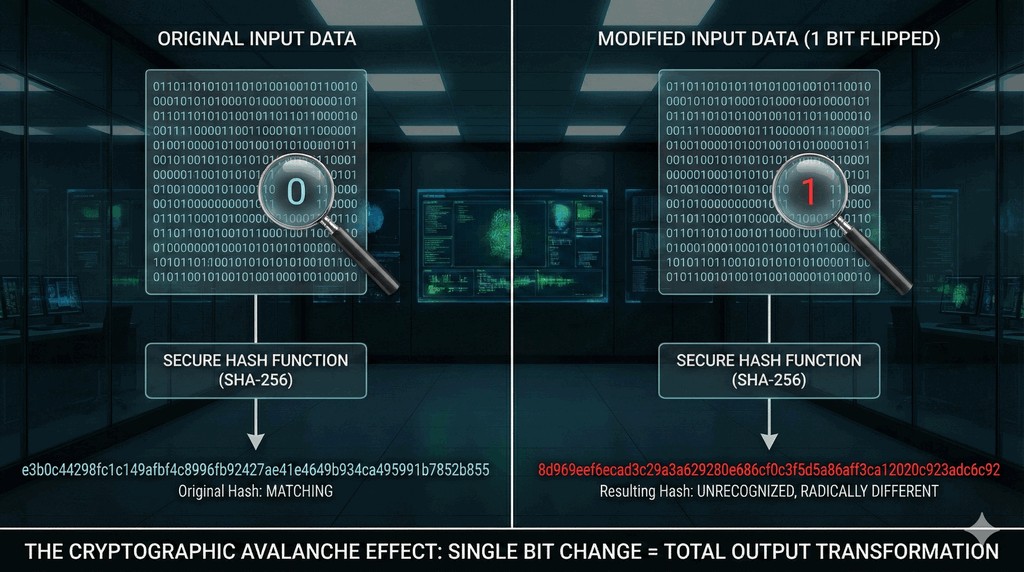
  • Definicja efektu lawiny (Avalanche Effect): zmiana zaledwie jednego bitu w danych wejściowych powoduje zmianę ponad 50% bitów w skrócie.
  • Pobieranie plików i sumy kontrolne: porównanie hasza pobranego instalatora z wartością podaną przez twórcę potwierdza brak infekcji.
  • Brak odporności na fałszerstwo: sam hasz nie chroni przed aktywnym intruzem, który może podmienić plik i wyliczyć dla niego nowy hasz.
  • Konieczność uwierzytelnienia skrótu: bezpieczna weryfikacja wymaga podpisania skrótu kluczem asymetrycznym lub użycia kodów HMAC.
Efekt lawinowy (Avalanche Effect): pożądana właściwość kryptograficznych funkcji skrótu oraz szyfrów blokowych polegająca na tym, że najmniejsza modyfikacja tekstu wejściowego wywołuje drastyczną, chaotyczną zmianę całego wygenerowanego szyfrogramu lub skrótu.
Rozjechana suma binarie różni się diametralnie literką w
14/20
Zapewnienie dostępności (Availability)
Slajd omawia filar dostępności w kontekście infrastruktury kryptograficznej oraz ochrony przed atakami paraliżującymi.

Ciągłość operacyjna usług kryptograficznych i danych

  • Zagrożenia dla dostępności: ataki DDoS nasycające łącza, awarie macierzy, blokady serwerów HSM oraz ransomware szyfrujący dane.
  • Klastry urządzeń HSM: sprzętowe moduły bezpieczeństwa organizowane w pary wysokiej dostępności (HA) z automatycznym failoverem.
  • Polityka kopii zapasowych (3-2-1): trzy kopie, dwa różne nośniki, jedna kopia poza siedzibą firmy w odizolowanym środowisku (Air Gap).
  • Zarządzanie kluczami a utrata danych: utrata klucza prywatnego szyfrującego macierz oznacza nieodwracalne zniszczenie wszystkich danych.
Dostępność (Availability): właściwość gwarantująca, że uprawnione podmioty mają terminowy, niezawodny i niezakłócony dostęp do informacji oraz powiązanych systemów i usług teleinformatycznych w każdym wymaganym momencie.
Analiza podatności algorytmów skrótu MD5 i SHA-1
15/20
Podpis cyfrowy (Digital Signature)
Slajd analizuje formalny, dwuetapowy algorytm składania i weryfikacji podpisu cyfrowego z użyciem haszowania i asymetrii.

Mechanizm zapewnienia integralności, autentyczności i niezaprzeczalności

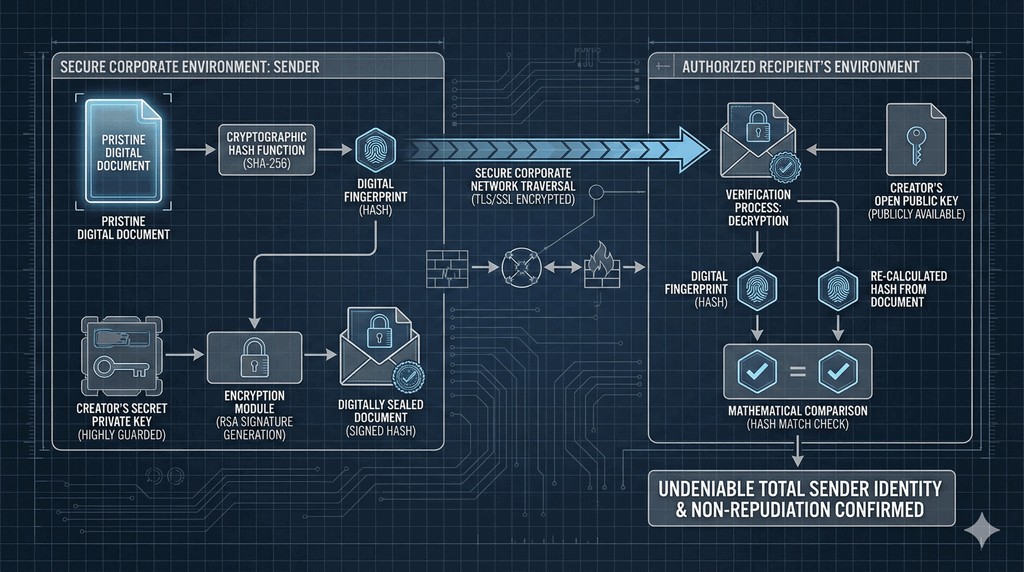
  • Krok 1: Obliczenie hasza dokumentu: zamiast powolnego szyfrowania całego pliku, wyliczany jest jego unikalny skrót SHA-256.
  • Krok 2: Szyfrowanie skrótu kluczem prywatnym: nadawca szyfruje wyłącznie skrót swoim kluczem prywatnym, tworząc podpis cyfrowy.
  • Krok 3: Weryfikacja przez odbiorcę: odbiorca odszyfrowuje podpis kluczem publicznym nadawcy i porównuje wynik ze swoim haszem.
  • Trzy właściwości: podpis cyfrowy jednocześnie potwierdza tożsamość autora, integralność pliku oraz zapewnia niezaprzeczalność.
Podpis cyfrowy: konstrukcja kryptograficzna oparta na asymetrycznym szyfrowaniu skrótu wiadomości za pomocą klucza prywatnego nadawcy, umożliwiająca odbiorcy bezsporną weryfikację autentyczności pochodzenia dokumentu oraz jego integralności przy użyciu klucza publicznego.
Użycie prywatnego klucza w ramach pieczęci przed urzędem do szyfru skrótu HASH
16/20
Słaby punkt: kto dostarcza klucz publiczny?
Slajd omawia lukę zaufania w asymetrii oraz konieczność bezpiecznego powiązania klucza z tożsamością właściciela.

Zagrożenie atakiem Man-in-the-Middle i fałszowaniem kluczy

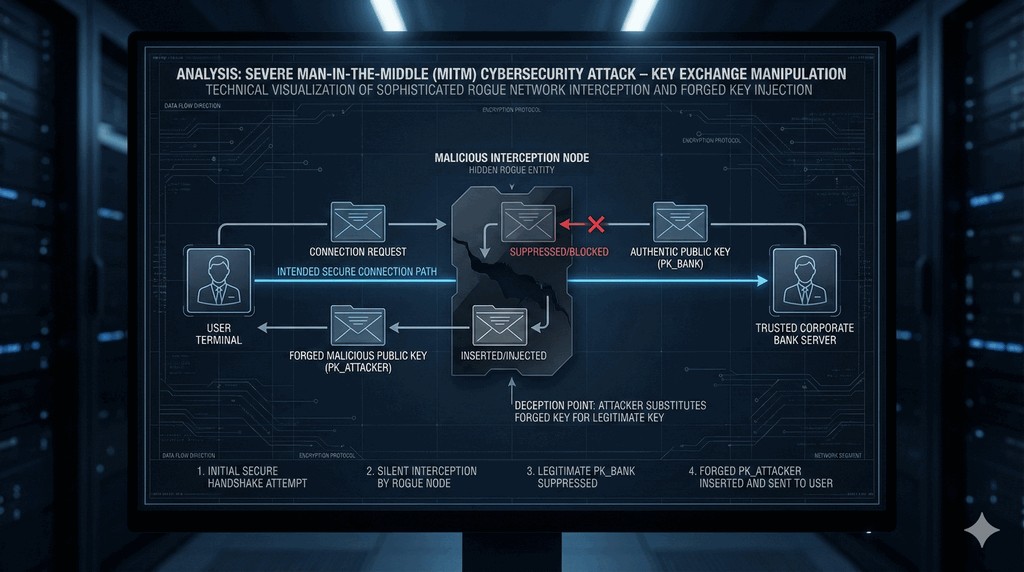
  • Podatność na podszywanie: skąd Bob ma pewność, że otrzymany klucz publiczny faktycznie należy do Alice, a nie do intruza Ewy?
  • Scenariusz ataku MitM: Ewa przechwytuje transmisję, podmienia klucz Alice na własny i deszyfruje całą dalszą komunikację.
  • Konieczność trzeciej strony zaufanej: ani symetria, ani sama asymetria nie rozwiązują problemu tożsamości bez zaufanego arbitra.
  • Koncepcja certyfikatu cyfrowego: cyfrowy dowód tożsamości wiążący tożsamość podmiotu z jego kluczem, podpisany przez zaufany podmiot.
Atak Man-in-the-Middle (MitM): technika ataku sieciowego, w której napastnik w sposób niewidoczny przechwytuje, podsłuchuje lub modyfikuje komunikację pomiędzy dwiema stronami, podszywając się pod każdą z nich przy użyciu własnych kluczy kryptograficznych.
Atakujący podszywający się kluczem z boku w transmisji
17/20
Infrastruktura klucza publicznego (PKI)
Slajd przedstawia architekturę PKI, role poszczególnych komponentów oraz łańcuchy zaufania.

Zaufany ekosystem zarządzania tożsamością i certyfikatami

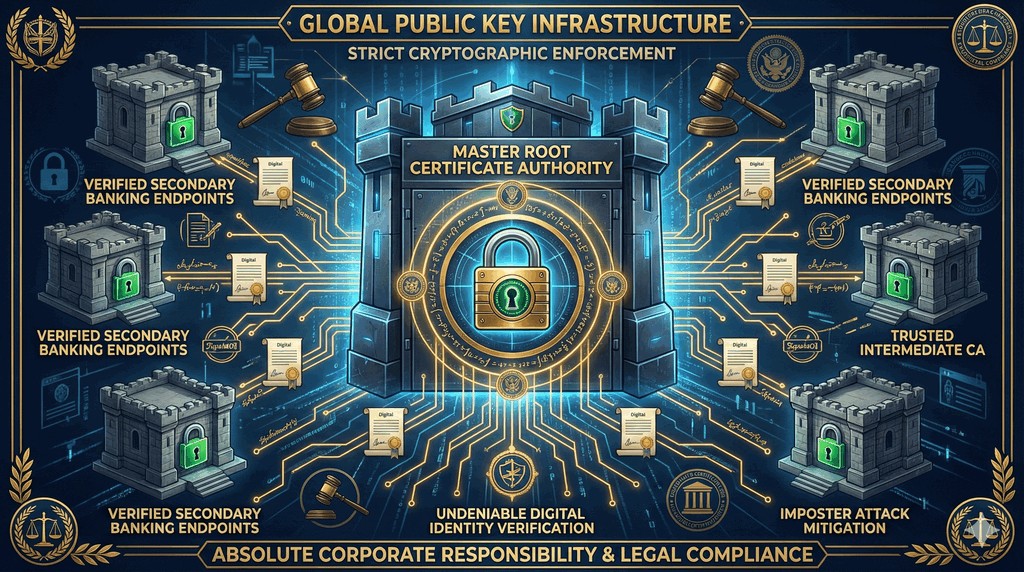
  • Definicja PKI: zespół procedur, sprzętu, oprogramowania i ludzi zarządzających cyklem życia certyfikatów cyfrowych.
  • Hierarchia zaufania: Root CA (główny urząd z certyfikatem samopodpisanym) certyfikuje urzędy pośrednie (Intermediate CA).
  • Izolacja Root CA: główny urząd CA pracuje offline w sejfie, chroniąc klucz główny przed atakami sieciowymi.
  • Automatyzacja wydawania: nowoczesne protokoły (ACME - Let's Encrypt) automatyzują odnawianie certyfikatów serwerowych.
Public Key Infrastructure (PKI): całościowy system prawno-organizacyjny i technologiczny zapewniający bezpieczne tworzenie, dystrybucję, weryfikację oraz unieważnianie certyfikatów cyfrowych w oparciu o hierarchiczną strukturę zaufanych urzędów certyfikacji.
Infrastruktura klucza publicznego PKI i certyfikaty X.509
18/20
Urząd certyfikacji (CA) i certyfikaty X.509
Slajd analizuje budowę certyfikatu X.509 v3 oraz proces weryfikacji tożsamości przez punkt rejestracji RA.

Struktura paszportu cyfrowego w standardzie ITU-T

  • Format ITU-T X.509 v3: międzynarodowy format cyfrowego dokumentu potwierdzającego własność klucza publicznego.
  • Zawartość certyfikatu: dane podmiotu (Subject), klucz publiczny, okres ważności, dane wystawcy (Issuer) oraz podpis CA.
  • Rozszerzenia SAN (Subject Alternative Name): możliwość zabezpieczenia wielu domen i adresów IP jednym certyfikatem.
  • Zaufane magazyny certyfikatów: systemy operacyjne i przeglądarki posiadają preinstalowaną bazę zaufanych certyfikatów Root CA.
Certyfikat X.509: elektroniczny dokument poświadczający powiązanie klucza publicznego z tożsamością jego właściciela, cyfrowo podpisany przez uprawniony urząd certyfikacji zgodnie ze standardem ITU-T X.509. Stanowi podstawę bezpieczeństwa protokołów HTTPS, S/MIME i IPsec.
Schemat drzewa podpisywania w urzędzie nad wydawaniem certyfikatów
19/20
Unieważnianie certyfikatów i listy CRL/OCSP
Slajd przedstawia mechanizmy odwoływania certyfikatów przed upływem terminu ważności: listy CRL, zapytania OCSP oraz OCSP Stapling.

Zarządzanie unieważnieniami w przypadku kompromitacji klucza

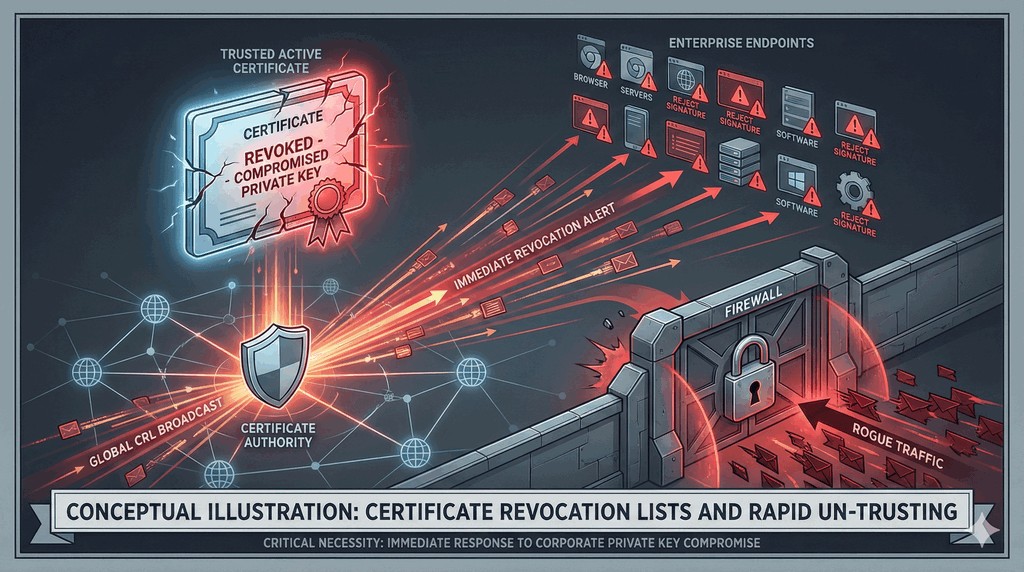
  • Przyczyny unieważnienia: kradzież klucza prywatnego, odejście pracownika, błąd w danych podmiotu lub zmiana domeny.
  • Listy odwołanych certyfikatów (CRL): okresowo publikowane pliki zawierające numery seryjne skompromitowanych certyfikatów.
  • Protokół OCSP (Online Certificate Status): odpytywanie serwera CA w czasie rzeczywistym o bieżący status pojedynczego certyfikatu.
  • Optymalizacja OCSP Stapling: serwer WWW dołącza podpisany przez CA dowód ważności certyfikatu bezpośrednio w uścisku TLS.
Unieważnienie certyfikatu (Revocation): formalna operacja przedterminowego wycofania ważności certyfikatu cyfrowego przed upływem zadeklarowanego czasu życia, uniemożliwiająca dalsze zaufanie do powiązanego klucza publicznego. Realizowana za pośrednictwem list CRL lub protokołu OCSP.
Serwery CRL jako zrzut i odcięcie awaryjne na giełdzie oszustów
20/20
Podsumowanie narzędzi kryptograficznych
Slajd podsumowuje rolę poszczególnych prymitywów kryptograficznych oraz zapowiada kolejny wykład o zaporach sieciowych i AAA.

Synteza modułu krypto i zapowiedź zarządzania dostępem

  • Kombinacja narzędzi: żadne narzędzie nie działa w izolacji; pełne bezpieczeństwo wymaga synergii AES, RSA/ECC, SHA i PKI.
  • Zastosowania praktyczne: ochrona protokołów HTTPS, tuneli VPN (IPsec/WireGuard), uwierzytelniania SSH oraz baz danych.
  • Higiena kryptograficzna: regularne wycofywanie przestarzałych algorytmów (DES, MD5, SHA-1, RSA 1024) na rzecz nowoczesnych standardów.
  • Zapowiedź Wykładu 3: w kolejnej części omówimy mechanizmy zarządzania dostępem, uwierzytelnianie AAA oraz zapory ogniowe (firewalle).
Architektura kryptograficzna: zintegrowany zespół algorytmów, protokołów i procedur zarządzania kluczami wdrożony w organizacji w celu zapewnienia poufności, integralności, autentyczności i niezaprzeczalności danych w spoczynku (at rest) oraz w tranzycie (in transit).
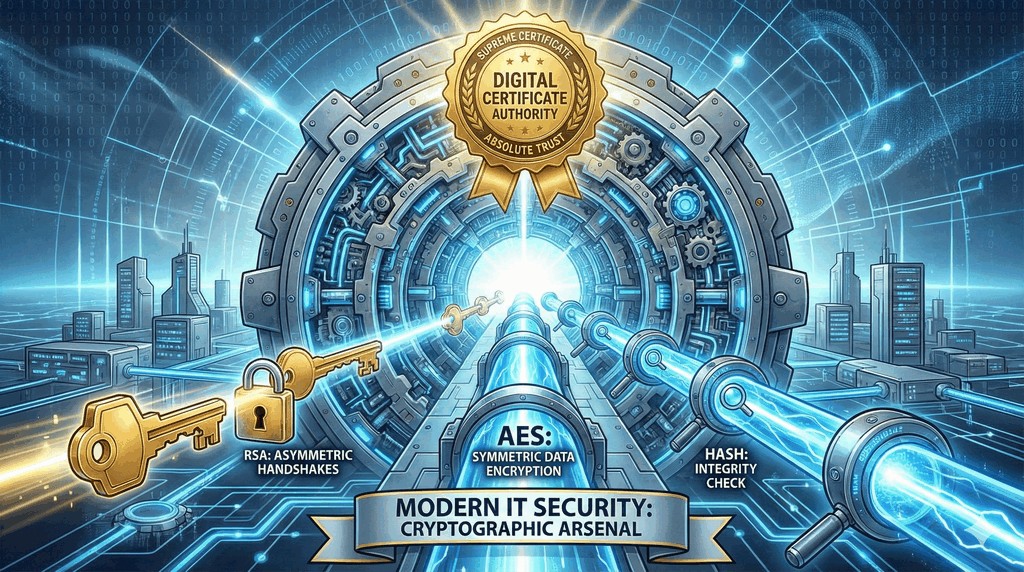
Połączona wizja certyfikatów, hash i szyfrowa sterta we asymetrii w skrócie wiedzy z zajęć